cobaindeh.com — Teknologi dan keamanan siber
Riset diperiksa 22 Oktober 2026, WITA. Fokus kejadian dan pengungkapan hingga tanggal tersebut.
Sebuah situs bisa memakai WordPress terbaru, mempunyai kata sandi admin yang kuat, dan tetap membutuhkan pembaruan darurat pada lapisan di bawah aplikasinya. Itulah persoalan utama dalam PHP2Shell: dua kerentanan pada PHP, perangkat lunak yang menjalankan banyak aplikasi web, menuntut perhatian pengelola hosting sekaligus pemilik situs.
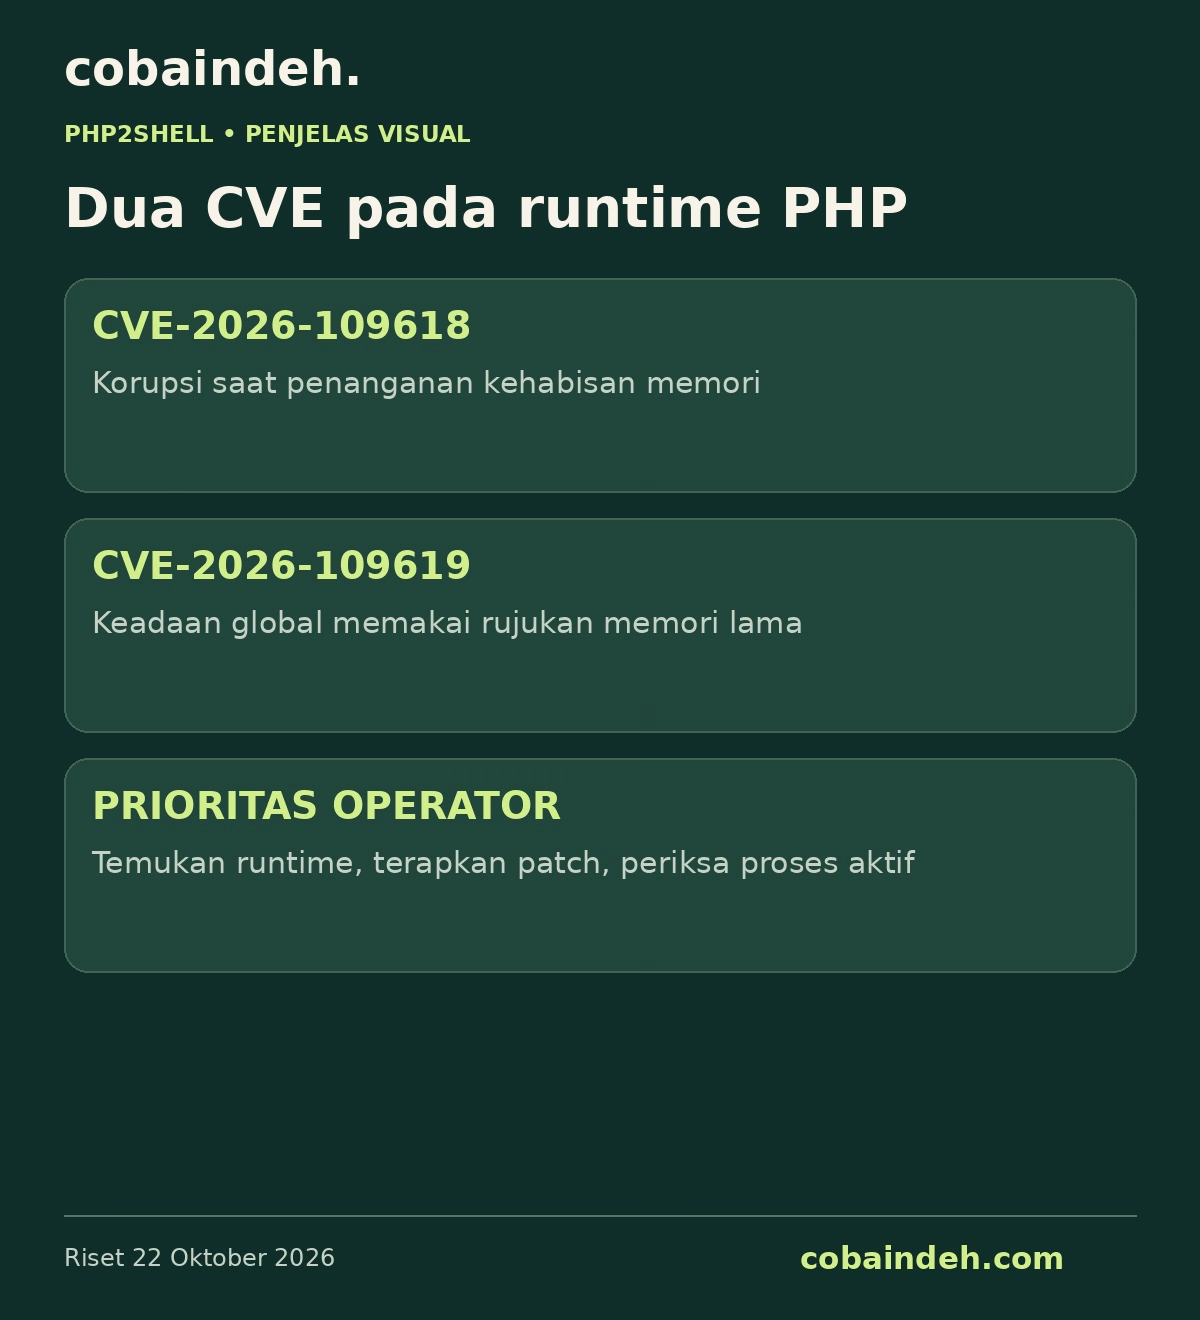
Proyek PHP pada 21 Oktober menerbitkan pembaruan untuk CVE-2026-109618 dan CVE-2026-109619. Keduanya dapat memungkinkan eksekusi kode tanpa autentikasi pada kondisi yang terdampak. [1] Ini berita serius, tetapi menyebutnya sebagai bukti bahwa “75% seluruh web sudah terancam dibobol dengan cara yang sama” mencampurkan ukuran penggunaan teknologi, kondisi eksploitasi, dan hasil serangan.
Tulisan ini memisahkan ketiganya. Ada kerentanan yang sudah dibuktikan peneliti, percobaan serangan yang dicatat penyedia intelijen, dan tindakan pencegahan yang membuat sebagian layanan tidak tersedia. Ketiganya sama-sama penting, tetapi mempunyai arti berbeda bagi pembaca.
Fakta utama yang perlu dipegang
| Pertanyaan | Jawaban berdasarkan sumber primer |
|---|---|
| Apa yang bermasalah? | Runtime PHP, bukan satu plugin atau satu CMS tertentu. [1] |
| Apa dua identitas celahnya? | CVE-2026-109618: korupsi terkait penanganan kehabisan memori; CVE-2026-109619: keadaan global yang mengacu pada memori lama. [2][3] |
| Seberapa berat penilaiannya? | Kedua advisori PHP memberi skor dasar CVSS v4.0 9,2, kategori kritis. [2][3] |
| Apakah perbaikan tersedia? | Ya. Pembaruan keamanan dirilis 21 Oktober 2026. [1][21] |
| Apakah serangan mendahului rilis? | AWS mencatat percobaan pada sensor MadPot bertanggal 17 Oktober; keberhasilannya pada sistem nyata belum dipastikan. [8] |
| Apakah semua situs PHP sudah diretas? | Tidak ada dasar untuk kesimpulan itu dalam sumber yang diperiksa. |
Angka “75% web” perlu diperbaiki
W3Techs pada halaman statistik yang diperiksa 22 Oktober mencatat PHP digunakan oleh 69,3% situs yang bahasa pemrograman servernya diketahui. Angka itu bukan persentase seluruh perangkat internet, bukan proporsi pengguna, dan bukan jumlah situs yang sudah ditembus. [9]
Metodologinya mengamati situs yang dianggap relevan, mengecualikan sejumlah situs tanpa konten berguna atau duplikat, serta menghitung penggunaan teknologi pada tingkat situs. Subdomain tidak selalu diperlakukan sebagai situs terpisah. Laporannya diperbarui harian. [10]
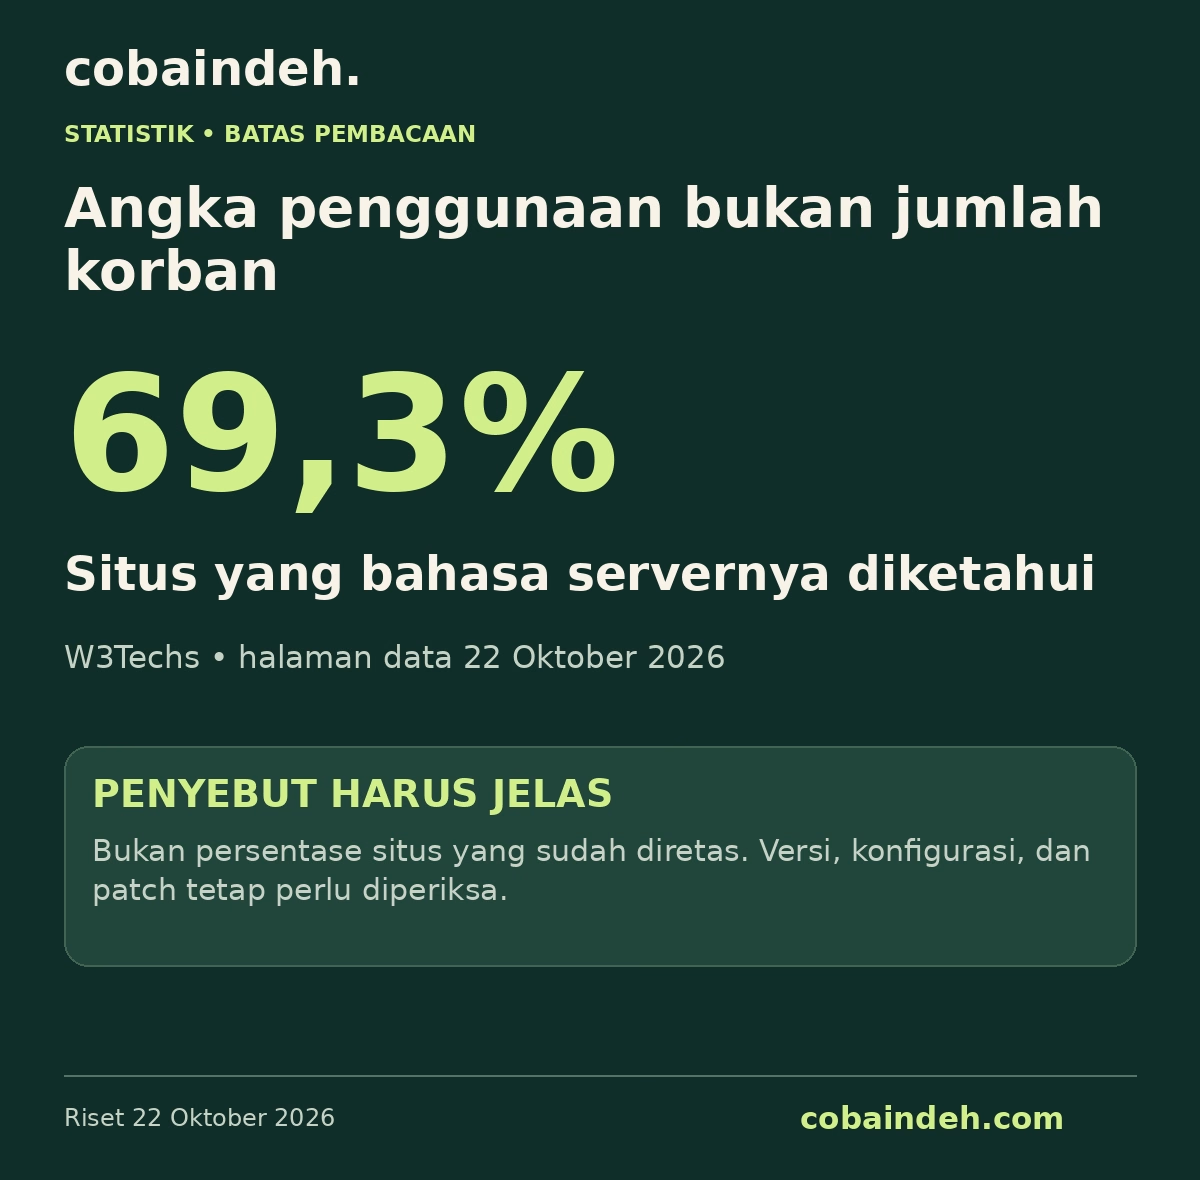
Analisis redaksi: penyebut menentukan arti angka. Bayangkan pengamat berhasil mengenali teknologi server pada sekumpulan situs. Persentase PHP dalam kelompok tersebut tidak otomatis mewakili situs yang teknologinya tidak teridentifikasi. Selanjutnya, keberadaan PHP belum menjawab versi yang dipakai, apakah patch sudah masuk, bagaimana server dikonfigurasi, dan apakah jalur yang relevan dapat dicapai penyerang.
Karena itu, besarnya ekosistem menjelaskan mengapa koordinasi diperlukan. Ia tidak dapat dipakai sebagai kalkulator korban. Judul yang mempertahankan angka lama tanpa tanggal dan metodologi justru mengaburkan tindakan yang dibutuhkan: menemukan instalasi sendiri dan memastikan perbaikannya berjalan.
Letak persoalannya: di bawah aplikasi web
PHP adalah bahasa dan runtime di sisi server. Secara sederhana, server menerima permintaan, menjalankan logika aplikasi melalui runtime, lalu mengirimkan hasilnya ke browser. Pengunjung biasanya melihat halaman jadi, bukan proses internal yang menghasilkan halaman tersebut.
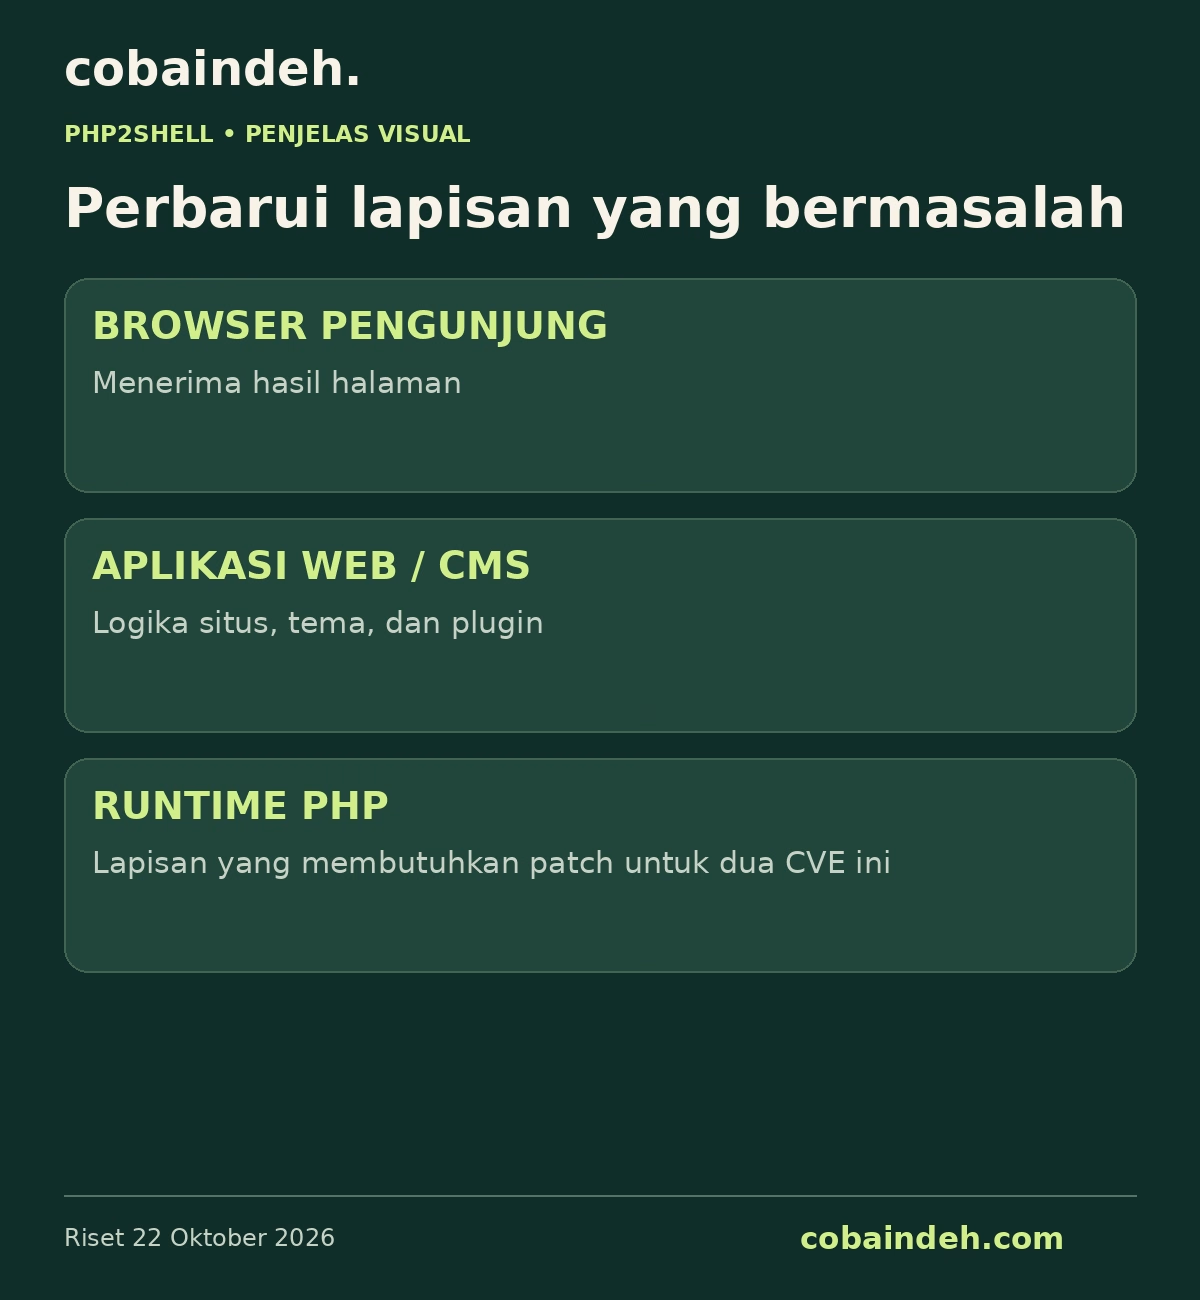
Diagram di atas merupakan skema penjelas redaksi, bukan peta infrastruktur korban. Tujuannya memperlihatkan mengapa lapisan pembaruan harus cocok dengan letak masalah. Mengganti tema mengubah tampilan. Memperbarui plugin mengubah komponen aplikasi. Memperbarui PHP mengganti runtime yang mengeksekusi aplikasi. Satu tindakan tidak menjadi pengganti otomatis bagi tindakan lain.
WordPress.org secara khusus menyatakan bahwa masalah ini tidak spesifik pada WordPress dan tidak memerlukan atau merencanakan rilis WordPress tersendiri untuk kedua celah tersebut. Pemilik situs diminta memperbarui PHP melalui lingkungan hostingnya. [11]
Advisori PHP memasukkan PHP-FPM, mod_php pada Apache, php-cgi, FrankenPHP, dan LiteSpeed dalam cakupan instalasi yang melayani request web. Jadi, memakai FPM bukan alasan mengabaikan pembaruan. [1]
Analisis redaksi: perlindungan akun admin tetap berguna, tetapi fungsi autentikasi aplikasi bukan jawaban lengkap untuk kerentanan yang dapat dicapai tanpa login. Syarat keamanan perlu mengikuti komponen yang rentan, bukan mengikuti menu pengaturan yang paling mudah ditemukan pengguna.
Dua CVE, dua bentuk kegagalan pengelolaan keadaan
Pada CVE-2026-109618, penanganan kondisi kehabisan memori dapat menghentikan pekerjaan ketika data internal suatu request belum sepenuhnya siap. Tahap pembersihan kemudian dapat menggunakan data yang tidak valid itu. Advisori mengonfirmasi RCE melalui HTTP pada konfigurasi mod_php yang diuji, dengan eksekusi sebagai akun worker web. Keandalan dan portabilitas eksploit bergantung pada lingkungan. [2]
Pada CVE-2026-109619, keadaan yang bertahan pada worker masih dapat menunjuk ke memori milik request yang telah berakhir. Request berikutnya pada worker yang sama dapat menyentuh rujukan lama tersebut. Advisori menjelaskan dampak berupa use-after-free, pengungkapan memori, dan RCE dengan hak worker pada jalur yang telah divalidasi. [3]
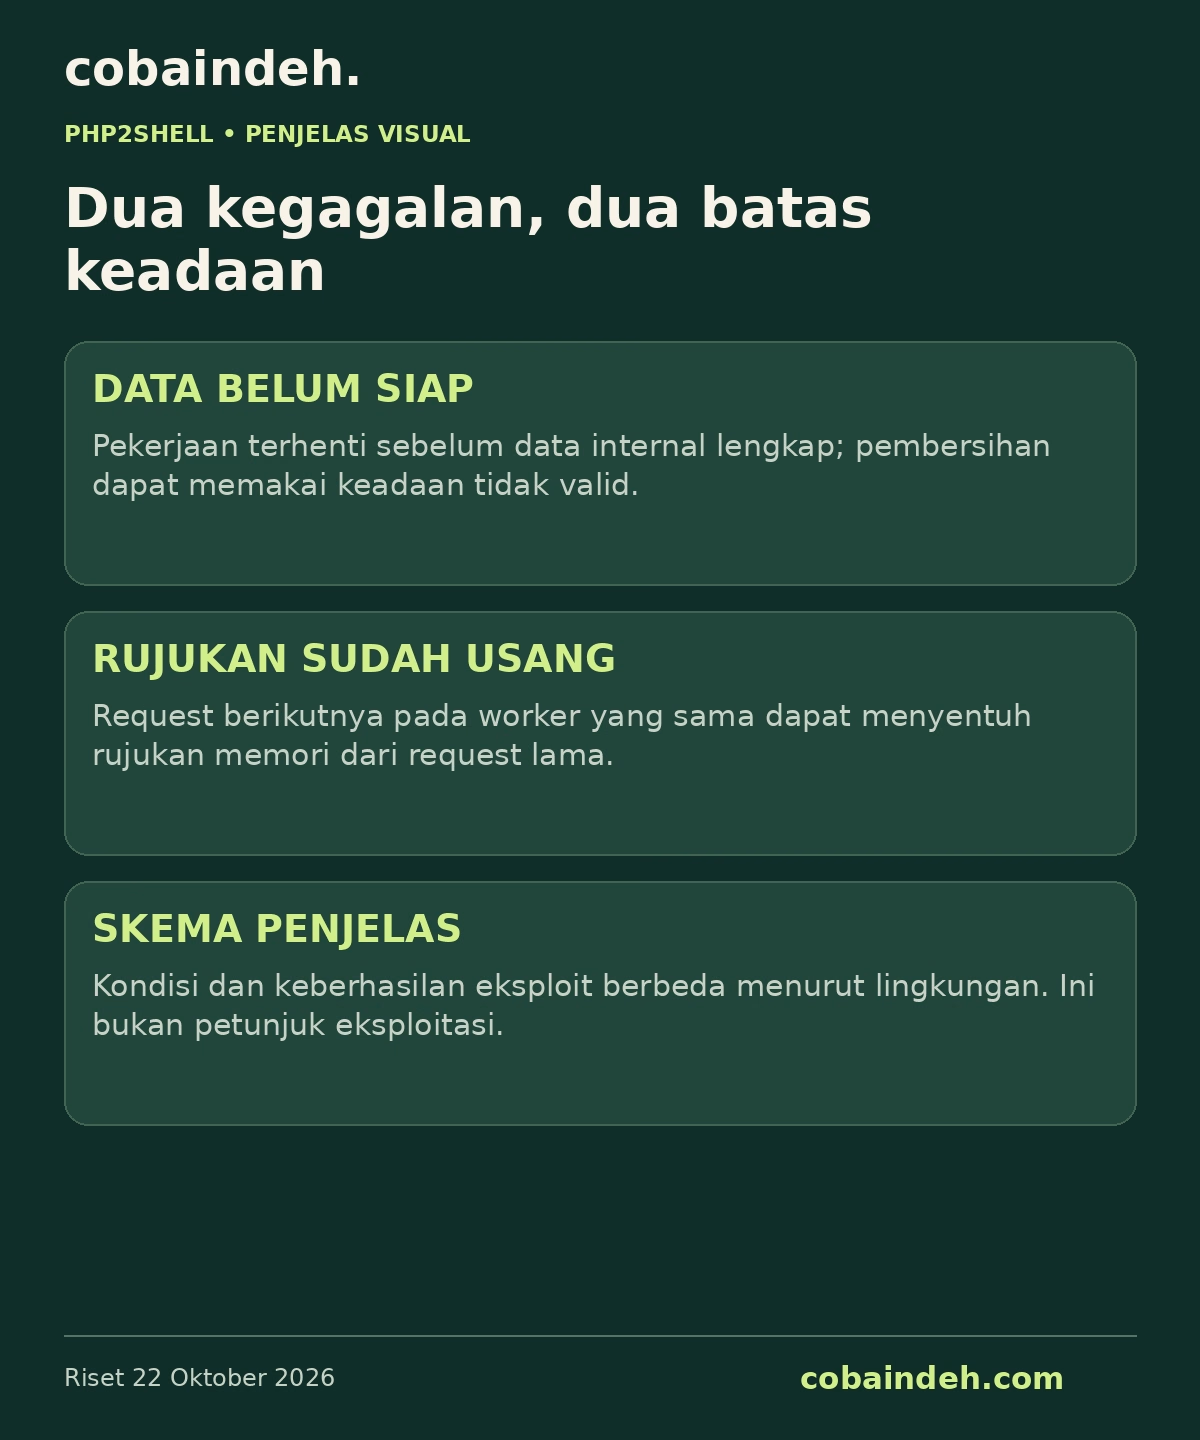
Analogi redaksi: anggap sebuah petugas memproses berkas, lalu mengembalikan meja untuk dipakai pekerjaan berikutnya. Ada perbedaan antara mengira berkas yang belum lengkap sudah siap dipakai, dan masih menyimpan alamat rak lama setelah isinya dipindahkan. Analogi ini membantu membedakan kedua masalah; ia tidak menggantikan detail teknis advisori.
Hal penting bagi pengelola adalah batas antara masa hidup satu pekerjaan dan keadaan yang dapat bertahan melewati pekerjaan itu. Jika batas tersebut salah dikelola, request berikutnya dapat berinteraksi dengan keadaan yang seharusnya tidak lagi berlaku. Penjelasan ini tidak berarti setiap error memori langsung menghasilkan pembobolan. Eksploitasi memerlukan kondisi yang sesuai, dan kemampuan mengeksekusi kode harus dibedakan dari sekadar membuat proses gagal.
Kritis tidak berarti otomatis berhasil pada semua target
Metrik kedua advisori mencatat akses melalui jaringan, tanpa hak awal dan tanpa interaksi pengguna, tetapi juga kompleksitas serangan tinggi serta adanya persyaratan serangan. [2][3] Membaca hanya dua kata “tanpa autentikasi” akan melewatkan bagian penting itu.
Skor yang dikutip adalah CVSS-B v4.0 9,2. Vektor berdasarkan metrik dasar advisori: CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N. Rujukan penilaian lengkap tersedia pada kedua advisori. CVSS dikelola FIRST; panduannya membedakan tingkat keparahan dasar dari risiko spesifik suatu organisasi. [20]
Analisis redaksi: sebuah toko daring yang memproses data pelanggan, sebuah situs statis yang tidak menjalankan PHP, dan layanan PHP internal yang terisolasi tidak mempunyai profil paparan identik. Penilaian harus menghubungkan kelemahan dengan aset, jalur akses, konfigurasi, dan dampak bisnis.
Kerumitan eksploit juga bukan alasan untuk menunda pembaruan. Kesulitan teknis dapat berubah ketika alat, pengetahuan, atau bukti konsep baru tersedia. Kebijakan yang bergantung pada anggapan “orang lain pasti sulit melakukannya” lebih rapuh daripada kebijakan yang menghilangkan celah melalui pembaruan yang terverifikasi.
Peran AI: peneliti tetap bagian inti ceritanya
OpenAI menyebut Calif menemukan kelemahan kritis menggunakan GPT-5.6 Sol melalui inisiatif Patch the Planet. Wiz secara independen menemukan dan melaporkan kedua kerentanan. Pemelihara PHP memimpin perbaikan dan rilis, sementara mitra membantu riset, verifikasi, dan koordinasi. [5]
Calif menekankan peran pengalaman peneliti terhadap riwayat target dan pengarahan riset. Tulisan mereka tidak menggambarkan sebuah prompt sederhana yang otomatis menemukan semua bug. Kronologinya mencatat penemuan pada awal Agustus, laporan pertama 11 Agustus, dan konfirmasi bukti RCE pada pertengahan bulan itu. [6]
Wiz menyebut penggunaan Wiz Atlas, Gemini 4 Argon, dan GPT-5.6 Sol. Mereka mendemonstrasikan serangan pada beberapa aplikasi dalam lingkungan uji dan menjelaskan bahwa penyesuaian terhadap versi, konfigurasi, dan tata letak memori tetap memerlukan proses analisis serta pengujian. [7]
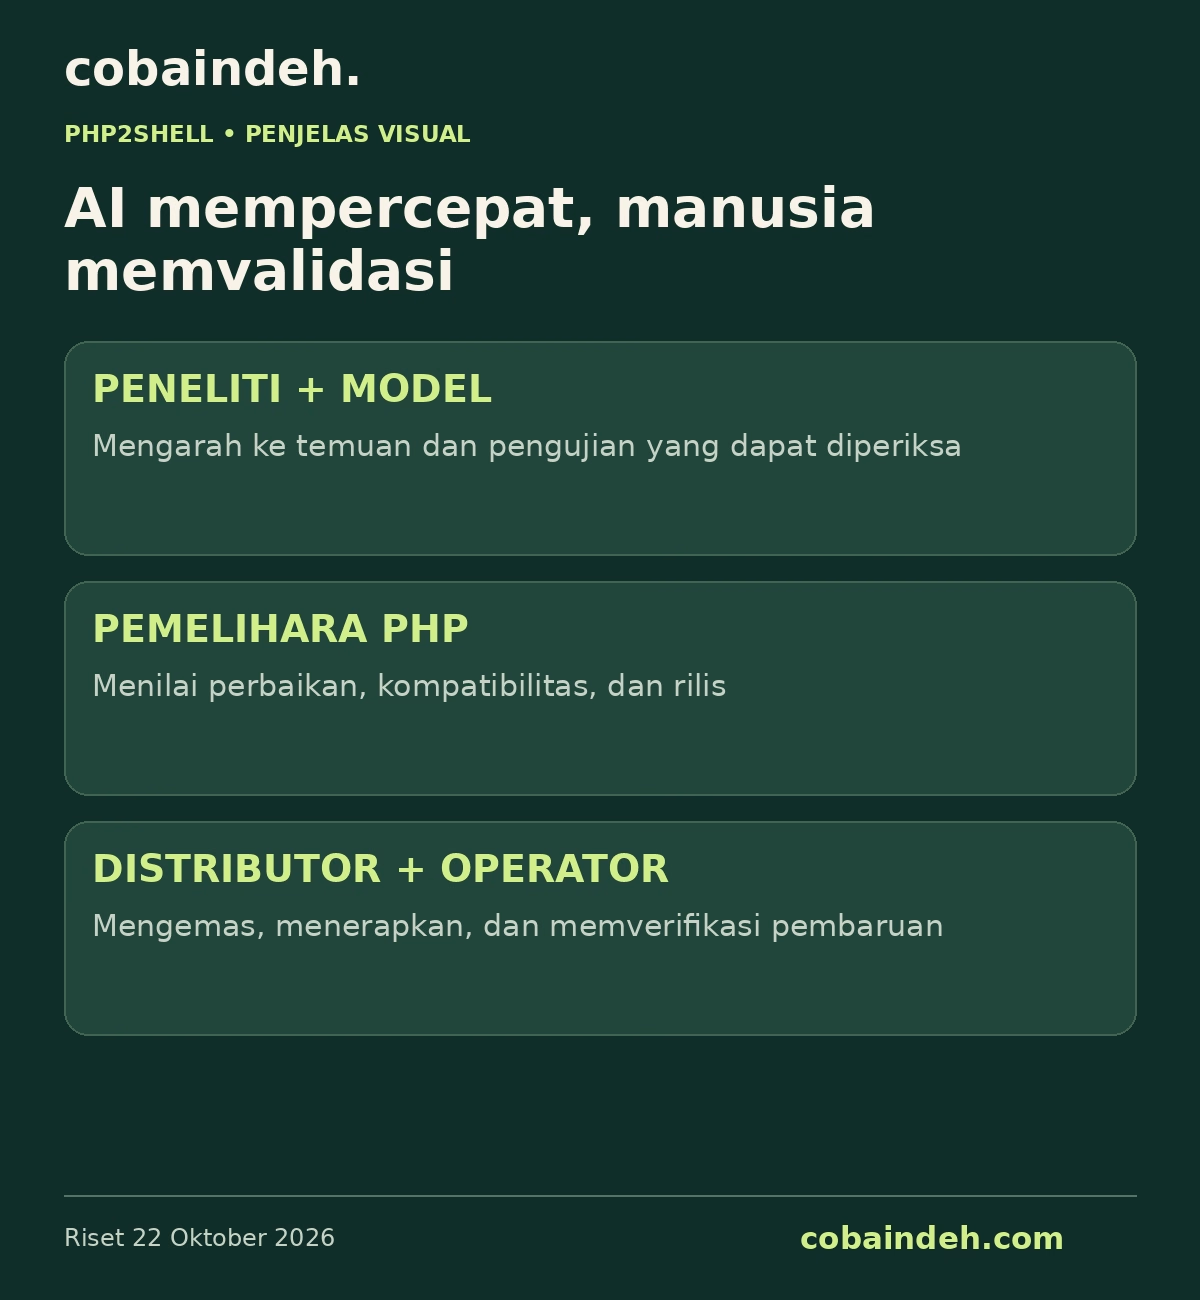
Analisis redaksi: rumusan yang tepat adalah riset keamanan yang dibantu AI, dengan peran manusia dan organisasi yang dapat ditelusuri. Menyebut seluruh hasil sebagai pekerjaan agen otonom tunggal menghapus proses pemilihan target, penilaian laporan, validasi dampak, penentuan patch, dan distribusi perbaikan.
Teknologi yang mempercepat pencarian juga menambah tuntutan pada penerima laporan. Sebuah temuan baru belum menjadi perlindungan. Organisasi masih memerlukan orang yang dapat membedakan laporan valid dari kebisingan, menilai dampak perubahan, dan menyiapkan pembaruan yang dapat dipasang pengguna.
Bukan masalah yang sepenuhnya tak terlihat oleh manusia
PHP Foundation menjelaskan bahwa tanda awal akar masalah OOM ditemukan ketika menindaklanjuti audit eksternal 2024. Kemungkinan eksploit sempat dipikirkan, tetapi jalur konkret belum ditemukan dan pilihan perbaikan mempunyai konsekuensi kompatibilitas, ketersediaan, serta ekosistem ekstensi. Foundation mengakui proses keputusan dan keterbatasan sumber daya membuat perbaikan tertunda. Riset Agustus 2026 memperjelas dampaknya. [4]
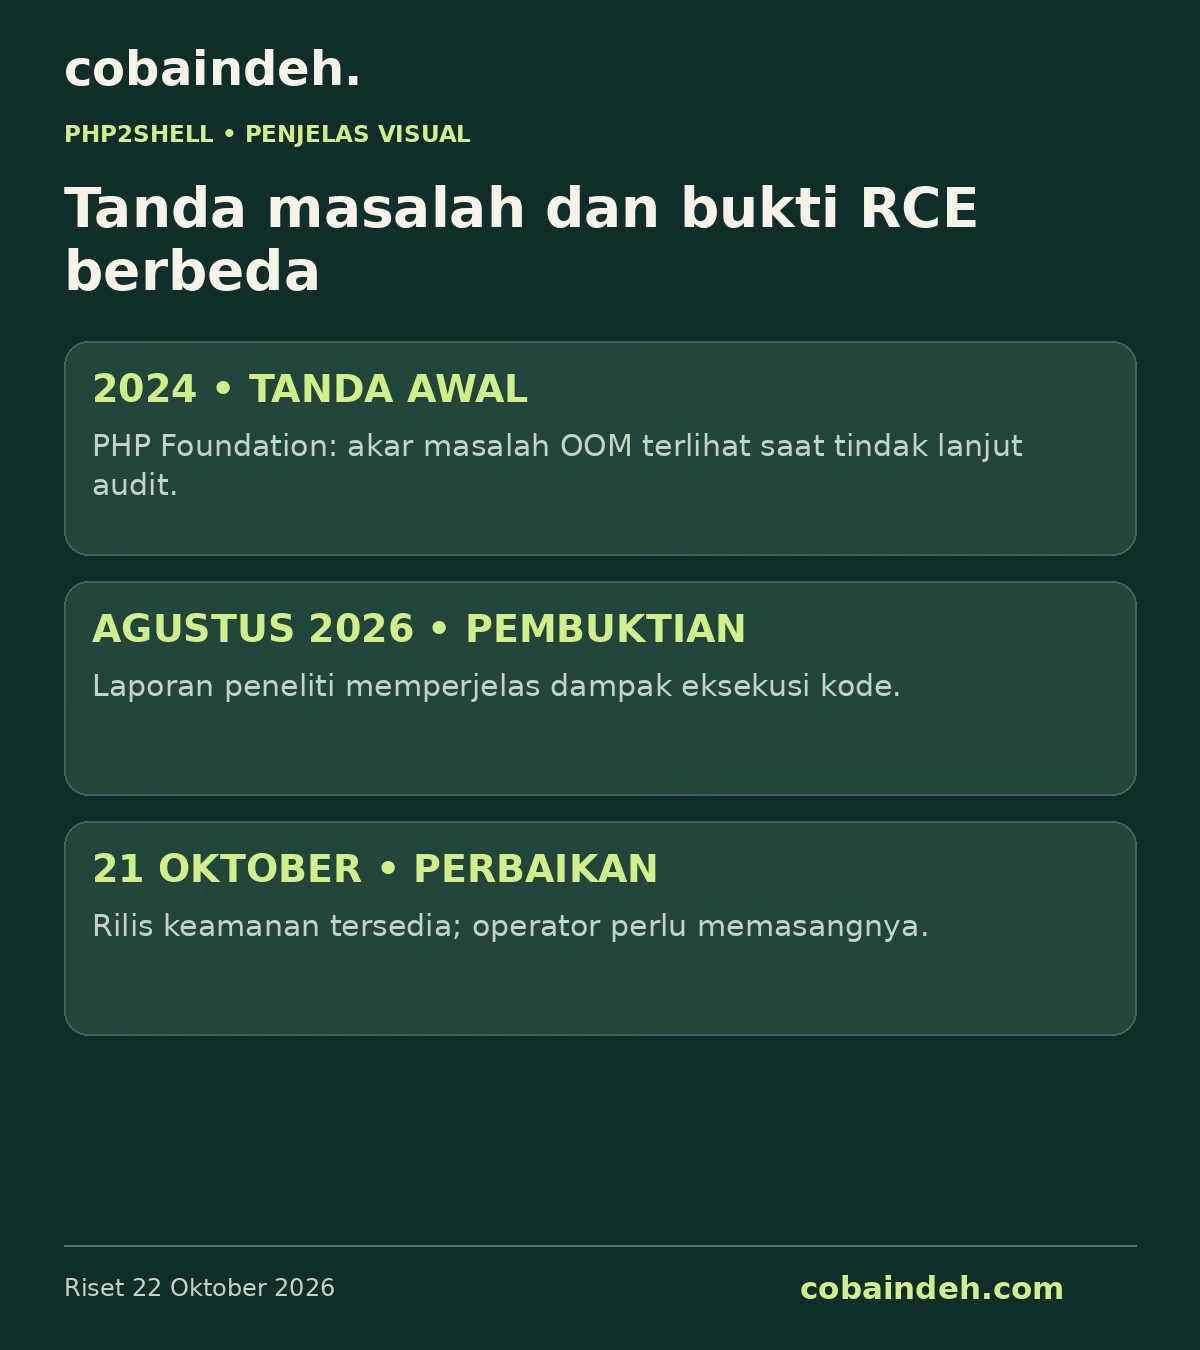
Analisis redaksi: ini memisahkan tiga pencapaian: mengenali cacat, membuktikan dampak keamanan, dan menghasilkan perbaikan yang layak dirilis. Sebuah organisasi bisa mengetahui ada masalah tetapi belum mempunyai bukti maupun keputusan yang cukup untuk memperbaikinya secara benar. Keadaan demikian tetap berbahaya dan perlu dievaluasi, tetapi berbeda dari tidak ada seorang pun pernah melihat tanda masalah.
Pelajaran pengelolaannya adalah menyediakan jalur eskalasi untuk isu yang berhenti karena pilihan sulit. Jika suatu laporan tidak maju, statusnya perlu mempunyai pemilik, alasan, dan waktu review. Mengandalkan ingatan beberapa ahli membuat isu mudah kalah oleh pekerjaan harian. Ini usulan redaksi mengenai tata kerja, bukan klaim bahwa prosedur tertentu telah diterapkan di semua proyek open source.
Kronologi: dari riset tertutup ke pembaruan darurat
| Tahap | Peristiwa yang dapat diatribusikan |
|---|---|
| 2024 | Tanda akar masalah OOM terlihat saat tindak lanjut audit; dampak RCE konkret belum terbukti. [4] |
| Agustus 2026 | Calif melaporkan temuan dan membagikan bukti kerja kepada PHP. [6] |
| 17 Oktober | AWS kemudian menemukan percobaan eksploitasi pada telemetri MadPot. [8] |
| 20 Oktober | Identitas CVE mulai beredar; PHP memajukan pemberitahuan dan jadwal rilis. [4] |
| 21 Oktober | Pembaruan keamanan dan pengungkapan publik diterbitkan. [1][21] |
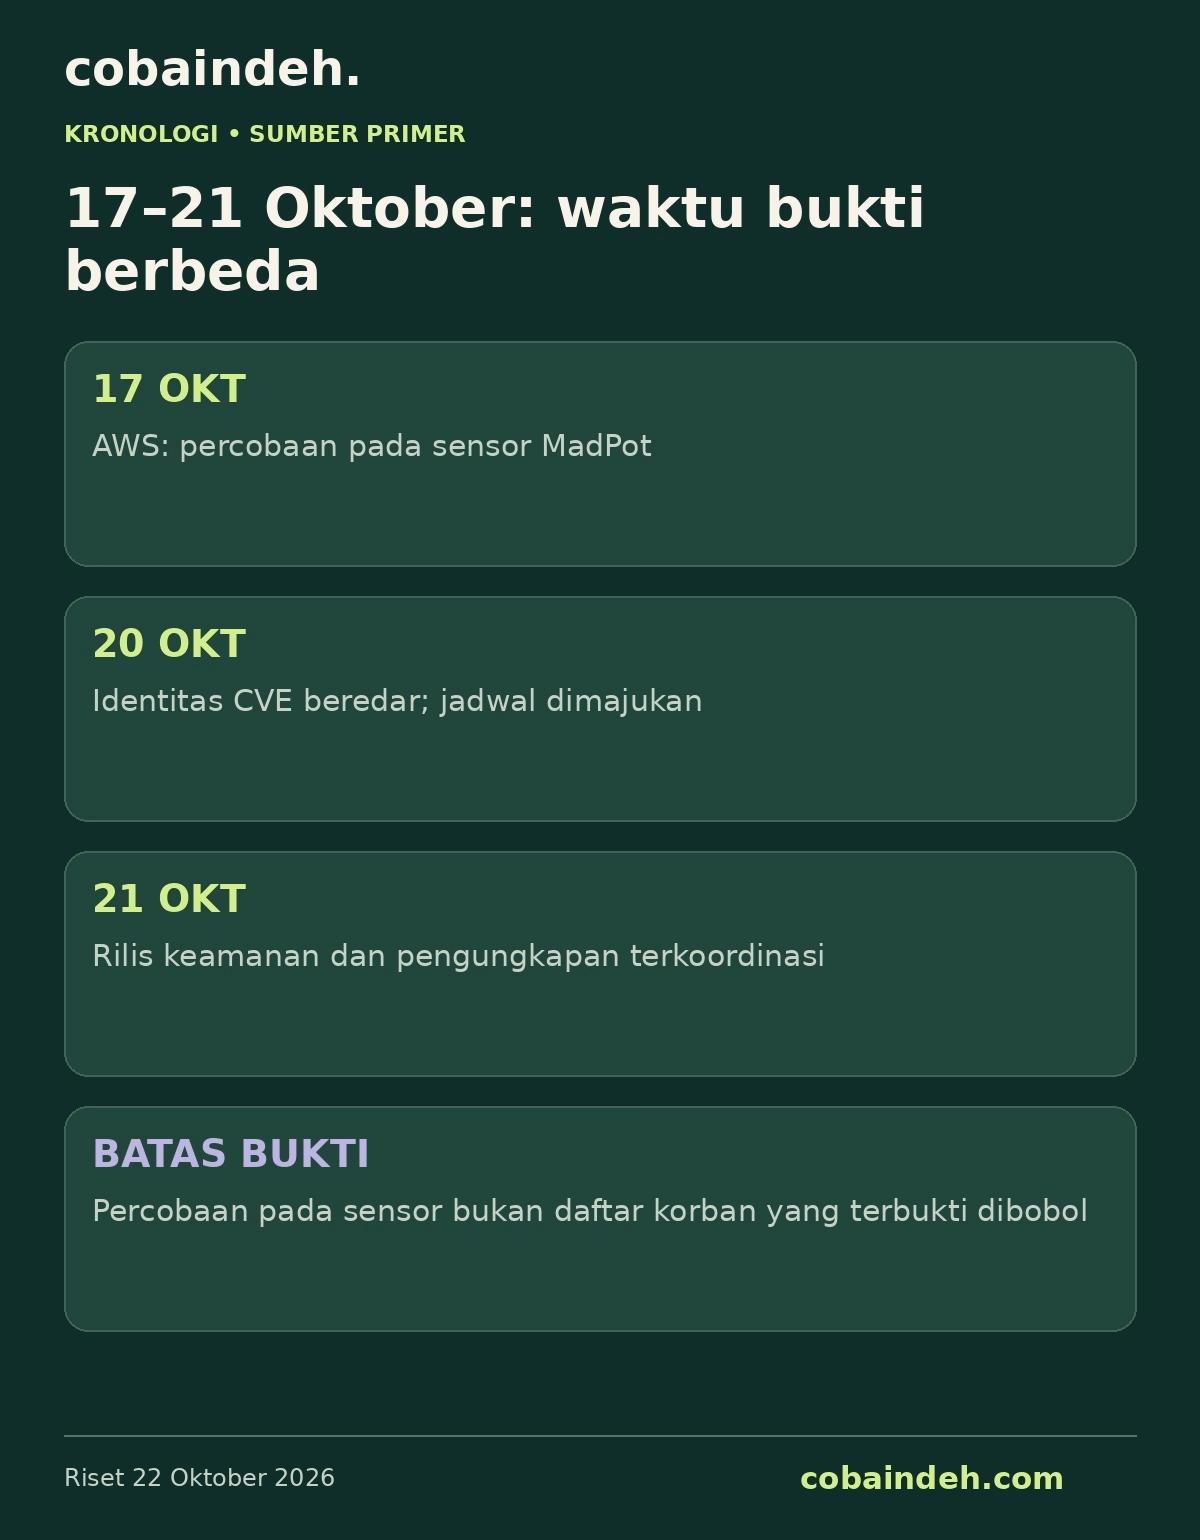
Menurut PHP Foundation, jadwal rilis semula 22 Oktober pukul 14.00 UTC dimajukan satu hari. Mereka juga menguraikan video bukti konsep yang terpublikasi keliru serta distribusi image bertambal sebelum akhir embargo. [4] Rincian ini menjelaskan mengapa koordinasi terganggu; ia tidak membuktikan sumber informasi pelaku yang dilihat AWS pada 17 Oktober.
Untuk pembaca Indonesia, jadwal koordinasi 21 Oktober 14.00 UTC sama dengan 21.00 WIB, 22.00 WITA, dan 23.00 WIT. Catatan rilis PHP 8.3.36 di mailing list bertanggal 14.00.57 UTC. [21] ENISA mencatat pembaruan sudah diterbitkan sekitar 13.40 UTC. [16] Karena publikasi berlangsung pada beberapa kanal, artikel ini membedakan jadwal koordinasi dari cap waktu pengumuman; tidak memaksakan semua kanal mempunyai satu menit rilis identik.
Apa yang sebenarnya dilihat AWS sebelum pengungkapan?
AWS melaporkan percobaan pada MadPot bertanggal 17 Oktober, empat hari sebelum pengungkapan teknis terkoordinasi 21 Oktober. Perusahaan juga melihat percobaan lain pada hari rilis. Asal informasi eksploit sebelum pengungkapan masih belum jelas. AWS menyatakan belum dapat memastikan apakah percobaan yang dianalisis itu akan berhasil pada sistem nyata, dan kemudian melaporkan aktivitas eksploitasi lebih luas terhadap sensornya setelah patch terbit. [8]
Analisis redaksi: honeypot merupakan alat pengamatan, bukan daftar seluruh korban. Temuan pada sensor memberi bukti aktivitas yang menjangkau sensor itu. Ia tidak dengan sendirinya menjawab jumlah organisasi yang berhasil dimasuki, data apa yang diambil, atau identitas pelakunya.
Ada empat tingkat bukti yang perlu dibedakan: permintaan mencurigakan, percobaan yang cocok dengan teknik eksploitasi, eksekusi yang berhasil pada target, dan kompromi dengan dampak yang diverifikasi. Bahasa artikel harus mengikuti tingkat bukti yang tersedia. Mengganti kata “percobaan” menjadi “berhasil membobol” menghasilkan klaim baru yang memerlukan bukti tambahan.
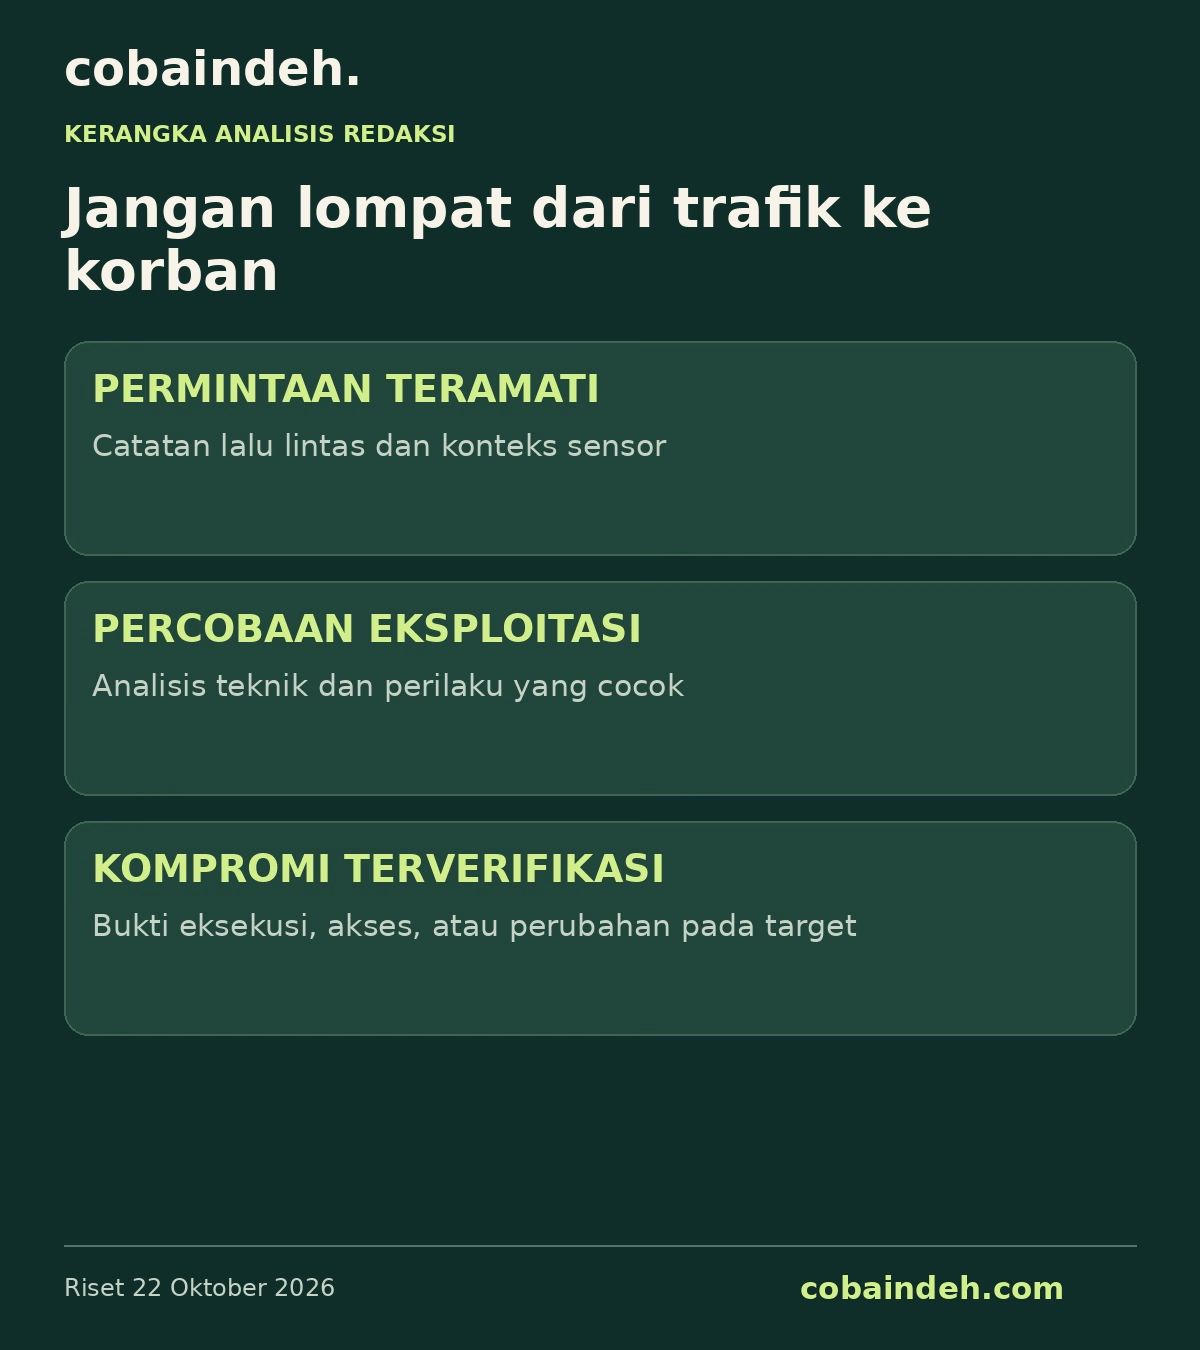
Begitu pula atribusi: penggunaan jaringan anonimisasi dapat menjadi petunjuk operasional, tetapi tidak cukup untuk menamai negara atau kelompok. Artikel ini tidak mempunyai dasar untuk menghubungkan pelaku PHP2Shell dengan aktor tertentu.
Mengapa layanan dimatikan meski belum mengumumkan pembobolan?
Wikimedia Foundation menjelaskan bahwa sejumlah layanan pendukung sengaja dinonaktifkan sampai dapat ditambal dengan aman. Toolforge dan Cloud VPS termasuk layanan yang disebut. Pemulihan lebih rumit ketika versi PHP berada di bawah kendali pemilik layanan sukarelawan. Pengumumannya juga mengakui kemungkinan gangguan wiki selama pekerjaan dilakukan. [18]
Analisis redaksi: penghentian sementara dapat menjadi keputusan pencegahan, bukan tanda penyerang telah mengambil alih. Situs yang mematikan layanan demi mengurangi paparan mungkin sedang menjalankan respons yang bertanggung jawab. Sebaliknya, situs yang masih dapat dibuka belum tentu sudah diperbaiki.
Penilaian publik perlu membaca penjelasan operator: layanan mana yang dihentikan, alasan tindakan, langkah pemulihan, dan status terbaru. Hindari menempelkan label “diretas” hanya dari screenshot halaman maintenance. Pembatasan juga dapat berlaku pada fungsi administratif sementara akses baca tetap tersedia.
ENISA dan mitra Uni Eropa meminta organisasi menginventarisasi penggunaan PHP, mengutamakan sistem yang menghadap internet, berkoordinasi dengan penyedia, dan mempertimbangkan isolasi aplikasi bila pembaruan segera tidak memungkinkan. [16] Ini rekomendasi respons berbasis paparan, bukan instruksi bahwa semua situs wajib dimatikan tanpa menilai keadaannya.
Versi rilis resmi yang memuat perbaikan
NHS England merangkum batas versi bertambal pada cabang yang didukung sebagai berikut. [15]
| Cabang PHP | Rilis perbaikan PHP2Shell | Cara membaca |
|---|---|---|
| 8.2 | 8.2.35 | Gunakan rilis ini atau rilis stabil lebih baru yang memuat perbaikan pada cabang tersebut |
| 8.3 | 8.3.36 | Periksa seluruh instalasi dan worker yang melayani situs |
| 8.4 | 8.4.27 | Cocokkan dengan sumber paket resmi yang dipakai |
| 8.5 | 8.5.12 | Pastikan proses aktif sudah menggunakan build bertambal |
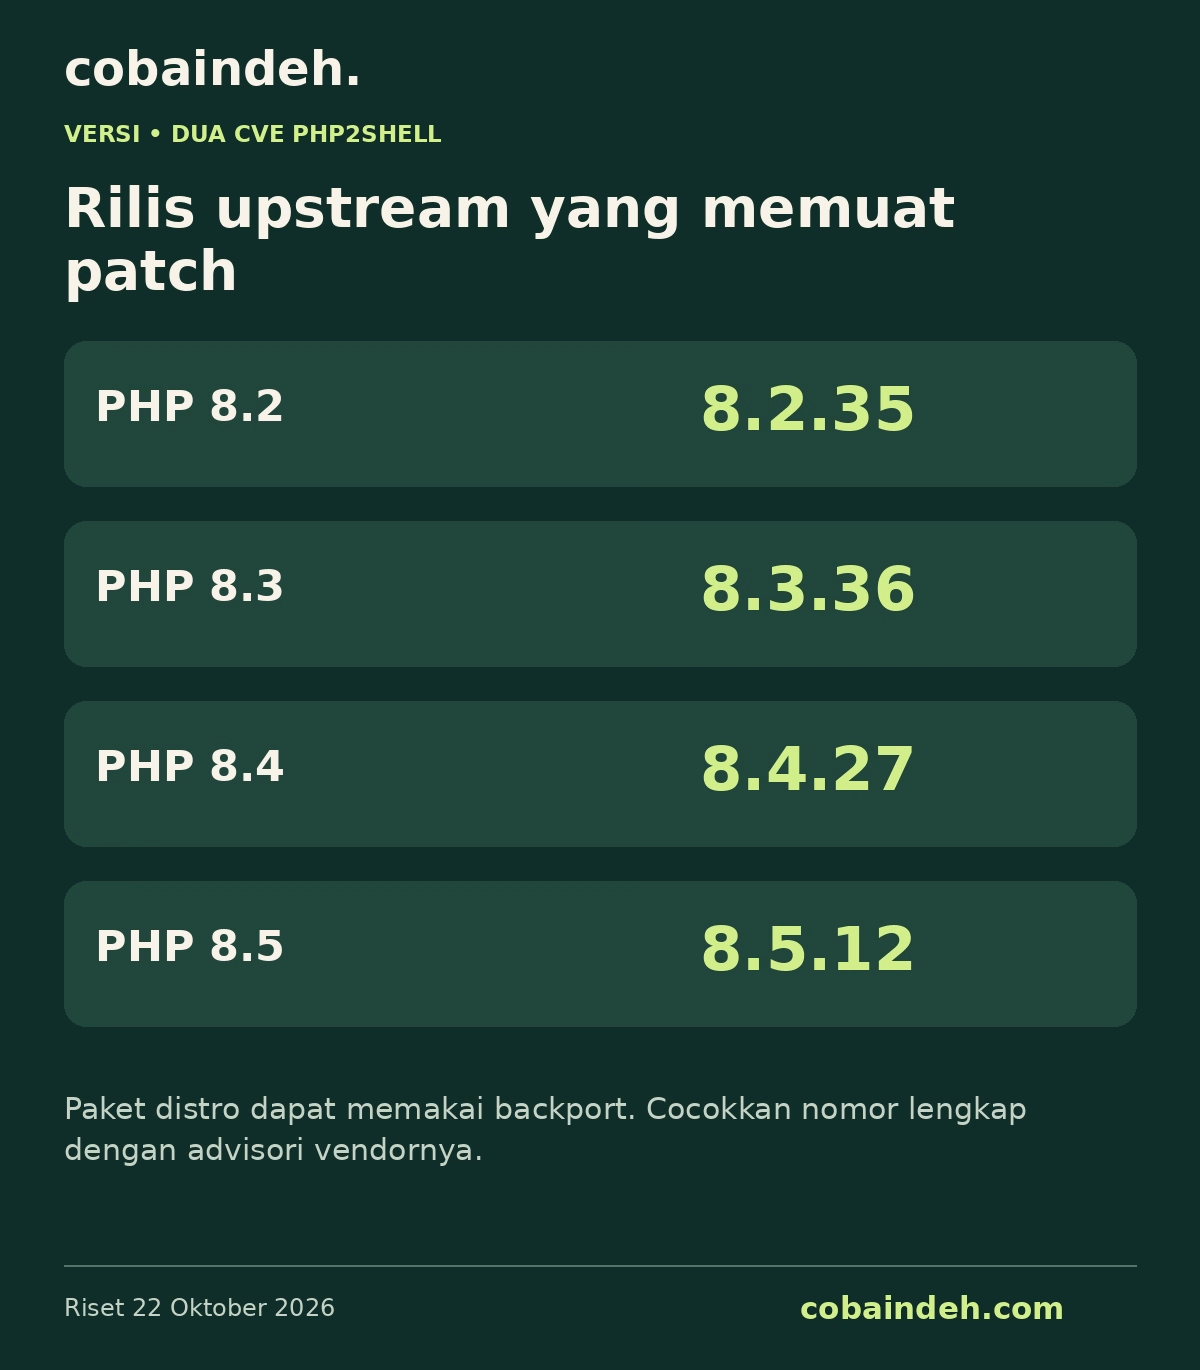
PHP menjelaskan bahwa 8.1 dan versi lebih lama sudah tidak memperoleh pembaruan reguler dari proyek PHP. Ada vendor distro/LTS yang menyediakan backport, dan tersedia source-backport minimal untuk sejumlah cabang lama. Itu tidak sama dengan membuka kembali dukungan penuh semua versi tersebut. [1]
Analisis redaksi: angka tabel berlaku untuk rilis upstream, yaitu rilis dari proyek PHP. Jangan membandingkan nomor paket distro hanya sebagai angka desimal biasa. Paket memiliki skema nama, revisi vendor, dan riwayat patch sendiri. Pernyataan aman harus ditopang advisori vendor yang cocok dengan paket yang benar-benar terpasang.
Mengapa PHP distro bisa terlihat lebih lama tetapi sudah ditambal?
Ubuntu memublikasikan daftar paket per rilis sistem operasi. Contohnya, perbaikan pada Ubuntu 24.04 tersedia dalam 8.3.6-0ubuntu0.24.04.13, sedangkan Ubuntu 22.04 memakai 8.1.2-1ubuntu2.28. Ubuntu juga menyebut aplikasi yang memakai interpreter kemungkinan perlu direstart agar pembaruan berlaku. [14]
Analisis redaksi: backport membawa perbaikan ke basis versi yang dipertahankan distributor. Operator perlu memeriksa nama paket lengkap, revisi, sumber repositori, dan advisori yang menyatakan celah sudah ditangani. Tampilan “8.3.6” tanpa akhiran revisi dapat menyembunyikan informasi penting.
Hal sebaliknya pun berlaku. Melihat label cabang baru pada panel tidak membuktikan semua domain menggunakan runtime itu. Satu server dapat mempunyai beberapa versi, beberapa pool, atau beberapa container. Pengecekan perlu terhubung dengan situs dan proses yang benar, bukan hanya versi default pada terminal.
Simpan bukti inventaris secara internal: nama layanan, sumber paket, versi lengkap, identitas build, waktu pergantian proses, dan hasil pemeriksaan aplikasi. Bukti tersebut membantu ketika operator berbeda bergantian menangani insiden dan mencegah kesimpulan “sudah update” hanya berdasarkan ingatan.
Cara mengecek situs WordPress tanpa membuka rahasia server
Di WordPress, rute yang disebut pengumuman resmi adalah Tools → Site Health → Info → Server, atau padanannya Peralatan → Kesehatan Situs → Info → Server. Panel hosting juga sering menyediakan informasi runtime. [11]
Analisis redaksi: catat versi yang dilaporkan aplikasi, lalu cocokkan dengan versi di panel dan paket server. Jika berbeda, jangan memilih angka yang paling meyakinkan; telusuri mengapa berbeda. Terminal dapat memakai interpreter lain dari web server, dan satu domain dapat diarahkan ke pool yang berbeda dari domain sebelahnya.
Untuk pengguna shared hosting, pertanyaan kepada dukungan dapat dibuat spesifik: apakah kedua CVE sudah ditangani untuk domain ini, paket atau build apa yang aktif, dan apakah semua worker telah dimuat ulang? Pertanyaan itu menghasilkan jawaban yang lebih berguna daripada “hosting saya aman, kan?”.
Jangan menambahkan halaman informasi diagnostik terbuka hanya untuk mendapat screenshot versi. Informasi konfigurasi sebaiknya diperiksa melalui panel terautentikasi atau prosedur internal. Artikel ini juga tidak meminta pembaca mengunggah konfigurasi, token, atau log mentah ke layanan pemeriksa publik.
Pemeriksa versi membantu, tetapi bukan sertifikat keamanan
Repositori resmi OpenAI menyediakan pemeriksa PHP2Shell untuk URL atau binary lokal. Dokumentasinya menjelaskan bahwa alat tersebut membandingkan versi dari header HTTP atau keluaran php -v; header tersembunyi dapat menghasilkan UNKNOWN. Hasil OK adalah perbandingan versi berdasarkan asumsi perbaikan tercakup, bukan pembuktian independen terhadap patch. Backport dapat membuat nomor upstream saja menyesatkan. [17]
Analisis redaksi: perlakukan hasil otomatis sebagai sinyal dengan sumber bukti yang jelas. UNKNOWN berarti informasi tidak cukup, bukan berarti aman. OK perlu dikaitkan dengan server yang dilayani, sumber paket, dan proses aktif. Hasil VULNERABLE membutuhkan tindak lanjut, sambil tetap memeriksa kemungkinan backport resmi.
Pengecekan versi umumnya lebih aman dan lebih mudah dipertanggungjawabkan daripada menjalankan bukti eksploitasi pada produksi. Artikel ini tidak menyertakan payload, urutan eksploit, atau instruksi menguji situs pihak lain. Untuk memastikan pembaruan, inventaris dan bukti operasional yang tepat lebih relevan daripada mencoba merusak layanan sendiri.
WAF memberi lapisan perlindungan, bukan mengganti runtime
Cloudflare menyatakan perlindungan WAF PHP2Shell diterapkan untuk pelanggan Free maupun berbayar, dengan cakupan bawaan mulai 21 Oktober pukul 03.02 UTC. Perusahaan juga menjelaskan penggunaan sinyal request dan response pada transaksi yang sama. Cloudflare tetap meminta operator menerapkan pembaruan PHP dan mempertahankan perlindungan WAF selama proses penambalan. [13]
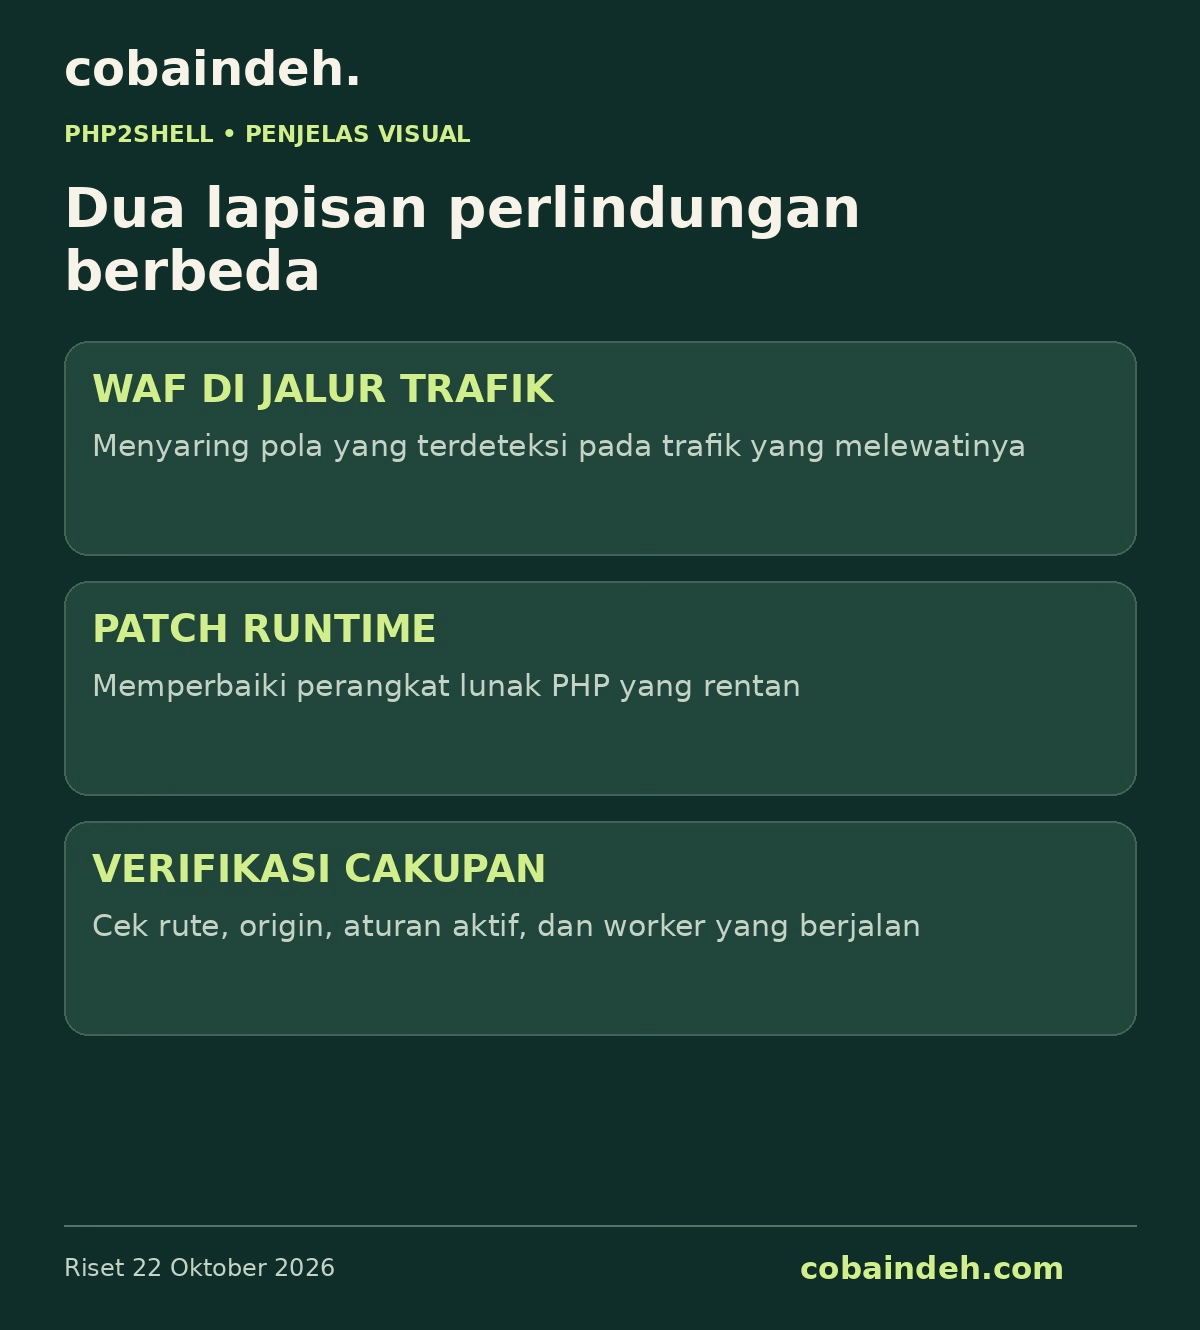
Analisis redaksi: ada perbedaan antara memperbaiki komponen rentan dan menghalangi sebagian lalu lintas yang menuju komponen tersebut. WAF bekerja pada jalur trafik yang melewatinya. Klaim perlindungan tidak boleh dilepaskan dari cakupan domain, rute, mode aturan, dan apakah origin mempunyai jalur akses lain.
Pemeriksaan itu juga menjelaskan mengapa mengaktifkan tantangan browser untuk semua pengunjung bukan pengganti penambalan. Tantangan dapat menghambat pembaca dan crawler tanpa memperbaiki kesalahan pada runtime. Kontrol tambahan perlu dipilih sesuai tujuan, lalu diuji dampaknya pada akses yang sah.
Operator tidak perlu membuat aturan luas secara sembarang hanya karena sebuah parameter terlihat dalam tulisan teknis. Aturan dapat menghasilkan false positive dan memutus fungsi unggah, formulir, atau integrasi. Gunakan arahan vendor, periksa cakupan, dan simpan jalur pemulihan konfigurasi.
Mitigasi sementara mempunyai batas dan efek samping
Advisori PHP menegaskan bahwa tindakan sementara hanya mengurangi paparan pada jalur tertentu. Penonaktifan upload progress tidak mencakup semua varian. Perubahan pengelolaan memori juga mempunyai batas; menghapus batas memori PHP dapat meningkatkan risiko kehabisan sumber daya. Detail harus dibaca bersama konfigurasi worker dan batas sistem operasinya. [1][6]
Analisis redaksi: jangan menyalin satu baris konfigurasi dari unggahan sosial lalu menganggap pekerjaan selesai. Perubahan harus diterapkan pada lapisan yang benar, benar-benar berlaku sebelum pemrosesan yang relevan, dan diverifikasi setelah proses diganti. Menyembunyikan pesan error tidak sama dengan menghilangkan kondisi error.
Bila patch belum bisa dipasang, keputusan perlu mempunyai batas waktu dan pemilik. Catat alasan penundaan, kontrol pengurang risiko yang dipilih, fungsi yang terdampak, serta kapan pengecekan diulang. Sebuah pengecualian sementara yang tidak mempunyai waktu review mudah berubah menjadi konfigurasi tetap yang terlupakan.
NCSC Inggris menekankan inventaris PHP secara luas, pemeriksaan produk pihak ketiga yang menyertakannya, pembaruan, serta pertimbangan menonaktifkan sistem bila penanganan segera tidak memungkinkan. Bila sistem belum bisa diperbarui atau dinonaktifkan, pemeriksaan bukti kompromi juga penting. [12]
Rencana kerja pengelola: temukan, tambal, buktikan
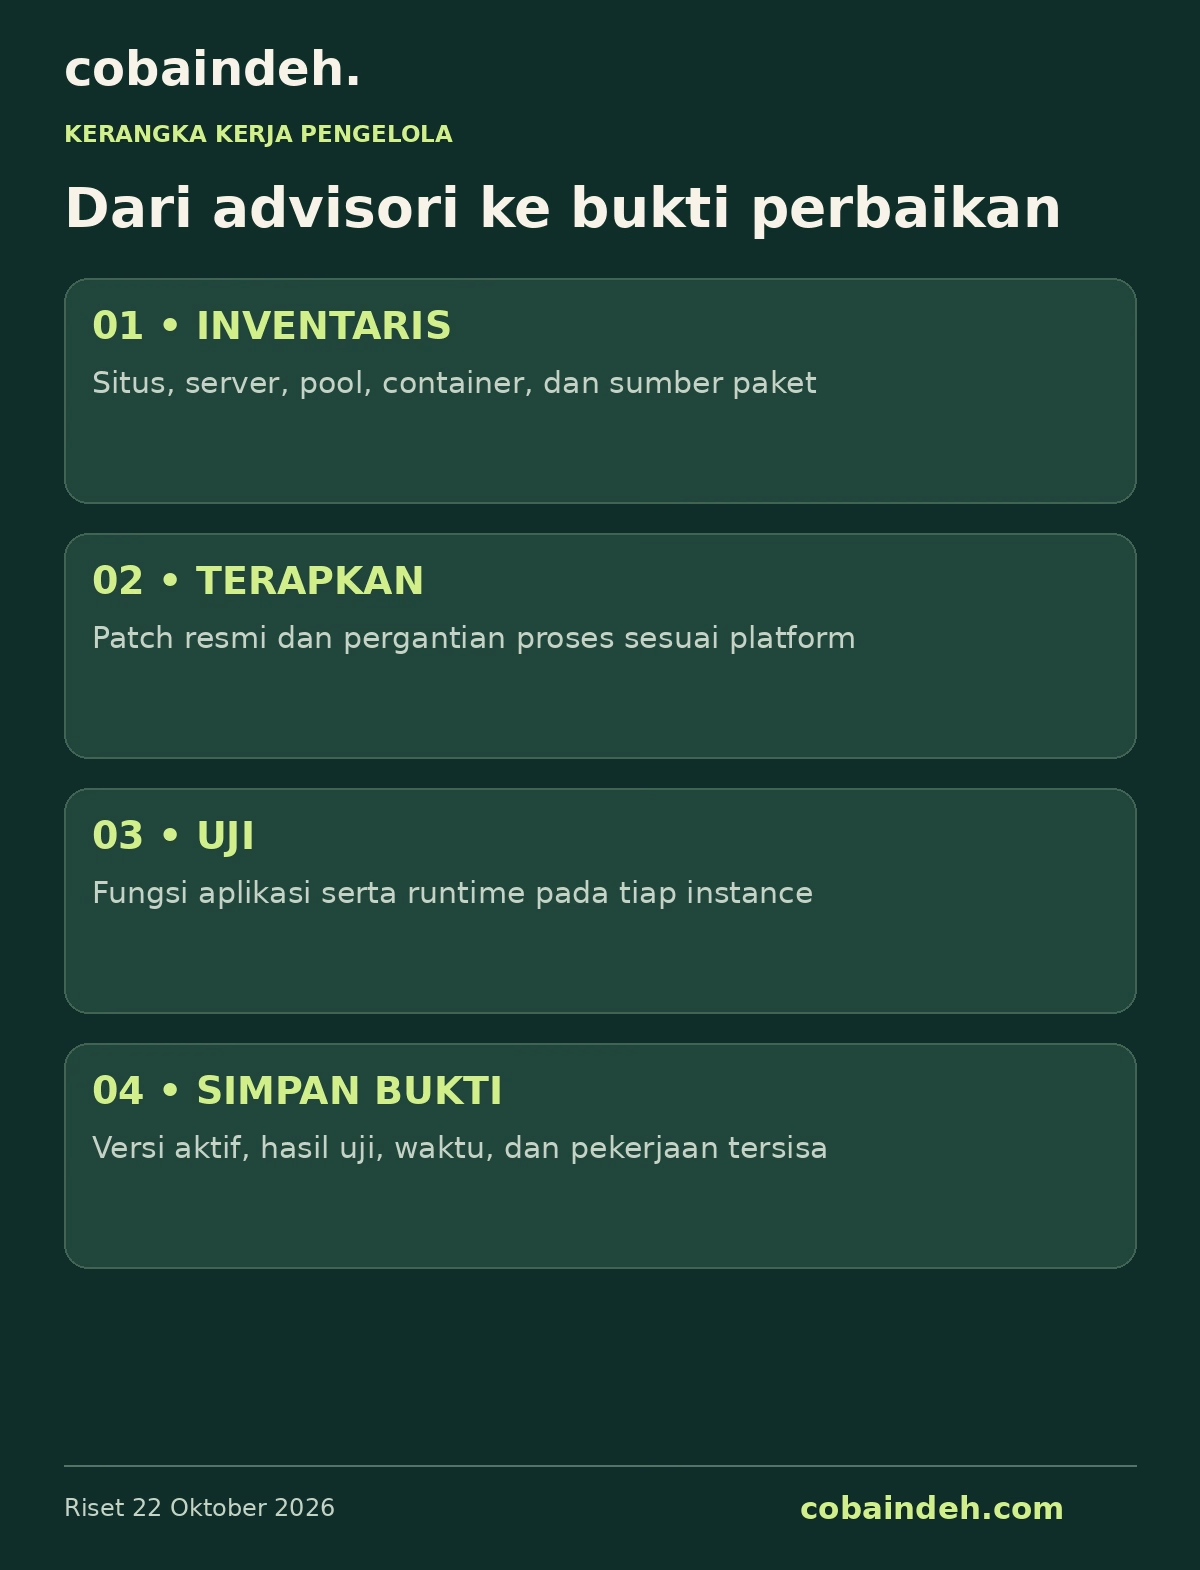
Berikut kerangka kerja redaksi untuk menerjemahkan advisori menjadi pekerjaan yang dapat diperiksa. Ini bukan audit konfigurasi pembaca dan bukan prosedur universal untuk setiap penyedia.
Pertama, inventaris. Daftar domain, aplikasi, server, container, dan produk yang memakai PHP. Tentukan penanggung jawab serta sumber pembaruannya. Sertakan situs lama, staging, dan panel yang sering terlewat dari daftar layanan utama. Bedakan aset yang menerima trafik internet dari aset dengan jalur akses terbatas.
Kedua, verifikasi paket. Cocokkan versi lengkap dan revisinya dengan advisori upstream atau vendor. Periksa kebutuhan kompatibilitas aplikasi, ekstensi, dan konfigurasi. Siapkan backup yang dapat dipulihkan serta rencana rollback yang tidak memulangkan instalasi ke keadaan rentan sebagai solusi permanen.
Ketiga, terapkan dan ganti proses. Menyalin binary atau memperbarui image belum menjawab proses mana yang sedang menerima request. Ikuti prosedur pemuatan ulang atau restart yang benar untuk lingkungan tersebut. Pada beberapa instance, lakukan pemeriksaan per instance; satu hasil yang baik tidak mewakili seluruh armada.
Keempat, uji fungsi penting. Periksa login, halaman publik, formulir, unggah, tugas terjadwal, dan fungsi bisnis lain yang relevan. Tujuannya memastikan patch berjalan tanpa menghentikan layanan sah. Tes harus sesuai aplikasi dan tidak berupa upaya eksploit pada target produksi.
Kelima, catat bukti. Simpan versi aktif, waktu deployment, sumber paket, hasil uji, dan pekerjaan yang masih tersisa. Ketiadaan laporan keluhan pelanggan bukan satu-satunya ukuran keberhasilan. Pemeriksaan yang dapat diulang membuat pergantian petugas lebih aman.
Patch selesai bukan berarti investigasi otomatis selesai
Analisis redaksi: ada dua pekerjaan yang berjalan berdekatan: menutup celah yang diketahui dan menilai apakah celah sempat dipakai. Patch memperbaiki perangkat lunak yang rentan; ia tidak otomatis mencabut akses, mengganti data, atau menghapus perubahan yang mungkin telah ditinggalkan penyerang.
Jika ada indikasi kompromi, pertahankan bukti sebelum membersihkan sistem secara membabi buta. Penyelidikan perlu memahami waktu kejadian, aset yang tersentuh, perubahan file atau identitas, serta komunikasi jaringan yang relevan. Koordinasikan langkah pemulihan dengan pihak yang berwenang dan mampu menangani insiden.
Contoh ketidakpastian yang perlu dicatat adalah log yang tidak lengkap, zona waktu berbeda, atau layanan yang memuat ulang tanpa pencatatan versi. Kekosongan data bukan bukti bahwa tidak ada kejadian. Sebaliknya, satu HTTP 500 atau satu worker gagal juga tidak cukup untuk menyatakan serangan berhasil.
NHS England membedakan tindakan patch dari mitigasi sementara dan meminta penilaian risiko lokal bila pembaruan segera belum dapat diterapkan. [15] Memadukan respons teknis dengan dokumentasi keputusan membantu organisasi menjelaskan apa yang sudah diketahui dan apa yang masih harus diperiksa.
Apa artinya bagi pengunjung biasa?
Analisis redaksi: pengunjung tidak memasang patch runtime pada server pihak lain. Yang dapat dilakukan adalah memperhatikan pengumuman resmi layanan dan menghindari kesimpulan bahwa setiap gangguan merupakan pembobolan. Bila sebuah layanan mengumumkan dampak pada data atau kredensial, ikuti arahan spesifik operator tersebut.
Jangan memasukkan kata sandi ke situs “cek PHP2Shell” yang tidak jelas. Pemeriksaan kerentanan server tidak memerlukan kata sandi akun media sosial atau perbankan pengunjung. Pesan darurat sering memberi kesempatan penipu membuat halaman bantuan palsu; verifikasi melalui kanal resmi yang sudah dikenal.
Untuk pemilik situs yang memakai layanan terkelola, pernyataan penyedia juga harus dibaca sesuai lingkupnya. WordPress.com menyatakan infrastrukturnya telah dilindungi melalui kerja Automattic dengan tim PHP. Klaim tersebut tidak otomatis berlaku untuk semua situs yang memakai perangkat lunak WordPress pada hosting berbeda. [19]
Pelajaran yang lebih besar: kemampuan menemukan harus diikuti kapasitas memperbaiki
Analisis redaksi: temuan yang dibantu AI memperpendek sebagian pekerjaan riset, tetapi tidak menghapus pekerjaan distribusi. Patch harus sesuai cabang, dapat dibangun, diuji, dikemas, disampaikan kepada operator, dan akhirnya dipakai proses aktif. Kecepatan menemukan bug hanya satu bagian dari rantai tersebut.
Koordinasi sebelum pengungkapan memberi waktu kepada pemelihara dan distributor. Namun, semakin banyak pihak memegang informasi, pengaturan akses dan konsistensi komunikasi menjadi semakin penting. Pernyataan publik perlu membedakan fakta yang sudah boleh dibagikan, tindakan yang dapat dilakukan pengguna, dan pertanyaan yang belum terjawab.
OpenAI mengusulkan alur respons yang dipimpin pemelihara, meliputi validasi dan perbaikan upstream, persiapan distributor serta penyedia, koordinasi pemerintah, pembaruan produk terdampak, dan dukungan deployment setelah publikasi. [5] Kerangka itu merupakan usulan pendekatan, bukan bukti bahwa semua penerima patch sudah berhasil menerapkannya.
Bagi organisasi kecil, ukuran keberhasilan yang paling konkret tetap sederhana: tahu di mana PHP dipakai, tahu siapa yang memasok perbaikannya, dan punya bukti versi bertambal benar-benar melayani situs. Banyaknya perangkat keamanan atau panjangnya pengumuman tidak menggantikan tiga jawaban tersebut.
Pertanyaan singkat yang sering bikin keliru
Apakah ini virus baru pada PHP? Yang diungkap adalah kerentanan pada pengelolaan memori dan keadaan runtime. Kehadiran bug tidak sama dengan bukti malware sudah berada pada instalasi tertentu.
Apakah WordPress terbaru cukup? Pembaruan aplikasi tidak menggantikan pembaruan runtime PHP untuk masalah ini. Periksa juga hosting dan proses yang dipakai domain.
Apakah 69,3% berarti jumlah korban? Tidak. Itu ukuran penggunaan PHP pada kelompok situs yang teknologinya teridentifikasi dalam survei W3Techs.
Apakah skor 9,2 berarti peluang dibobol 92%? Tidak. CVSS adalah ukuran keparahan dengan metrik tertentu, bukan peluang kejadian pada satu situs.
Apakah status UNKNOWN pada pemeriksa berarti aman? Tidak. Itu berarti alat belum memperoleh dasar yang cukup untuk memberi hasil versi yang pasti.
Apakah situs yang offline pasti diretas? Tidak. Operator dapat menghentikannya sebagai langkah pencegahan sambil menambal atau memverifikasi layanan.
Apakah AI menggantikan seluruh peneliti dalam kasus ini? Sumber primer menjelaskan kolaborasi peneliti, model, pemelihara, distributor, dan penyedia pertahanan. Klaim agen tunggal yang menyelesaikan semuanya melampaui bukti yang diperiksa.
Sumber resmi, media, dan metode
Seluruh rujukan di bawah merupakan sumber pihak pertama: pengembang, penemu, operator layanan, lembaga keamanan, penyusun standar, atau penyedia data yang dijelaskan. Keterangan penemuan dan eksploitasi diatribusikan kepada penerbitnya; cobaindeh.com tidak melakukan investigasi forensik independen terhadap jaringan korban.
Artikel membedakan kejadian, jadwal koordinasi, tanggal publikasi, dan pembaruan halaman. Angka statistik diperiksa per 22 Oktober. Diagram adalah penjelasan redaksi, bukan hasil pengukuran serangan atau rekonstruksi server tertentu. Ilustrasi dengan bantuan AI diidentifikasi pada caption. Tidak ada foto lama yang disajikan sebagai dokumentasi baru.
- PHP — advisori keamanan dan rilis 21 Oktober 2026.
- PHP — GHSA-w8hw-w9fx-j79w, RCE via OOM corruption.
- PHP — GHSA-6wmf-4rv5-p3rp, RCE via stale global state.
- PHP Foundation — riwayat penemuan, keputusan perbaikan, dan pengungkapan.
- OpenAI — Patch the Planet dan koordinasi respons global.
- Calif — laporan peneliti PHP2Shell.
- Wiz — riset dan validasi dampak PHP2Shell.
- AWS — percobaan eksploitasi sebelum pengungkapan pada MadPot.
- W3Techs — penggunaan PHP, data halaman 22 Oktober 2026.
- W3Techs — metodologi survei teknologi web.
- WordPress.org — Critical PHP Security Release, 21 Oktober 2026.
- NCSC Inggris — Critical security issue affecting PHP.
- Cloudflare — perlindungan WAF PHP2Shell dan batasnya.
- Ubuntu — paket perbaikan PHP2Shell dan kebutuhan restart.
- NHS England — advisori CC-4875 dan daftar versi bertambal.
- ENISA dan mitra Uni Eropa — pernyataan bersama tentang kerentanan PHP.
- OpenAI — php2shell-checker dan keterbatasan pemeriksaan versi.
- Wikimedia Foundation — dampak pada layanan dan penghentian preventif.
- WordPress.com — pernyataan perlindungan infrastrukturnya.
- FIRST — panduan CVSS v4.0 dan perbedaan severity dengan risk.
- PHP mailing list — pengumuman PHP 8.3.36, 21 Oktober 14.00.57 UTC.
- PHP — sumber logo resmi dan lisensi CC BY-SA 4.0.