Inggris sudah punya undang-undang keselamatan daring, regulator yang bisa menjatuhkan denda besar, dan kewajiban perlindungan anak yang mulai berlaku pada Juli 2025. Namun, laporan Ofcom yang terbit 22 Oktober 2026 membawa kabar yang sulit dipoles: secara keseluruhan, proporsi anak yang melaporkan bertemu konten berbahaya belum menunjukkan perubahan signifikan selama sembilan bulan pertama kewajiban tersebut berjalan. Ini masalah nyata, bukan sekadar perselisihan tentang pilihan kata dalam sebuah judul. [2]
Tetapi ada jarak penting antara temuan itu dan cerita bahwa Ofcom baru saja mengaku di parlemen bahwa seluruh Online Safety Act sudah usang, gagal total menghadapi AI generatif, kemudian meminta semua platform AI memasang verifikasi biometrik darurat. Dokumen publik yang diperiksa untuk artikel ini tidak menopang rangkaian klaim tersebut sebagai satu pengakuan resmi. Yang ditemukan justru beberapa persoalan berbeda: hasil perlindungan anak yang belum memuaskan, kewenangan hukum yang tidak mencakup semua bentuk chatbot, proses penegakan yang diperdebatkan, serta perdebatan tentang pemeriksaan usia dan privasi. [4][5][9]
Pemisahan ini bukan usaha memperhalus kegagalan. Kritik malah menjadi lebih kuat ketika sasaran dan buktinya jelas. Kalau masalahnya desain rekomendasi, jawabannya tidak cukup mengganti formulir tanggal lahir. Kalau masalahnya chatbot belum masuk cakupan kewajiban tertentu, regulator tidak bisa mengisi kekosongan itu hanya dengan pidato keras. Kalau masalahnya alat verifikasi mengumpulkan terlalu banyak data, keselamatan anak tidak boleh dijadikan alasan untuk berhenti menanyakan siapa yang memegang data tersebut.
Riset ini memakai dokumen yang tersedia sampai 25 Oktober 2026. Laporan 22 Oktober, sidang 20 Oktober, pembaruan penegakan 14 Oktober, dan jawaban pemerintah 23 Oktober dibaca sebagai dokumen berbeda, dengan tujuan dan batas pembuktian masing-masing. Artikel ini tidak mengklaim melakukan wawancara sendiri, mengakses data internal platform, atau menguji ulang sistem AI yang diperiksa Ofcom. Bagian analisis dan contoh hipotetis ditandai dalam narasi agar tidak tertukar dengan hasil penelitian.
| Klaim yang diperiksa | Hasil audit | Dasar |
|---|---|---|
| Paparan bahaya belum membaik secara keseluruhan | Didukung untuk periode dan ukuran yang ditinjau. | Laporan Ofcom 22 Oktober 2026. [2] |
| Seluruh OSA gagal total menghadapi AI | Terlalu luas; ruang lingkup laporan tidak membuktikan klaim itu. | Laporan mengecualikan penilaian langsung sejumlah fitur, termasuk AI. [2] |
| Ofcom meminta biometrik darurat untuk semua AI publik | Tidak ditemukan dalam dokumen utama yang ditelaah. | Kesaksian, panduan usia, dan jawaban pemerintah dibaca terpisah. [4][5][15] |
| Semua chatbot sudah tunduk pada seluruh kewajiban | Tidak tepat; fungsi layanan dan aturan lanjutan menentukan cakupan. | Penjelasan Ofcom dan jawaban 23 Oktober. [5][9] |
| Pemeriksaan usia berarti wajib pindai wajah | Tidak tepat; terdapat beberapa metode. | Panduan serta laporan penerapan age assurance. [14][15] |
| Larangan media sosial di bawah 16 sudah berjalan | Tidak tepat untuk batas waktu riset ini; target musim semi 2027. | Ringkasan Commons Library dan rencana pemerintah. [12][13] |
1. Apa yang benar-benar menjadi berita pada 23 Oktober?
Laporan Guardian pada 23 Oktober mengangkat kegagalan langkah keselamatan daring menurunkan paparan bahaya terhadap anak secara keseluruhan. Liputan itu menyoroti kritik kelompok perlindungan anak dan pembelaan regulator bahwa pekerjaan belum selesai. Jadi, ada dasar kuat untuk membahas hasil kebijakan yang mengecewakan. Namun, isi liputan tersebut tidak boleh dipadatkan menjadi klaim bahwa semua ancaman yang dibicarakan berasal dari AI generatif. [1]
Dokumen yang menjadi fondasi persoalan adalah laporan Ofcom tentang konten berbahaya bagi anak. Laporan tersebut disusun untuk menjalankan kewajiban pelaporan menurut section 63 Online Safety Act, termasuk meninjau kategori konten yang seharusnya memperoleh perlindungan hukum. Ia bukan laporan khusus tentang satu produk AI, bukan putusan pengadilan, dan bukan pernyataan bahwa setiap platform melanggar hukum. Membaca jenis dokumennya lebih dahulu membantu kita memahami seberapa jauh kesimpulan dapat dibawa. [2]
Analisis redaksi: keberanian mengakui hasil yang buruk tetap penting, tetapi transparansi bukan hasil akhir. Regulator perlu menunjukkan bagaimana pengakuan tersebut mengubah tindakan, ukuran keberhasilan, dan tuntutan terhadap perusahaan. Sebuah sistem bisa sangat sibuk menerbitkan pedoman tanpa cukup mengubah pengalaman penggunanya. Sebaliknya, sebagian perubahan nyata pada satu jenis layanan juga tidak otomatis membuktikan keberhasilan sistem secara keseluruhan. Dua keadaan itu dapat muncul bersamaan. Karena itu, pertanyaan utamanya bukan apakah Ofcom punya kegiatan, melainkan kegiatan mana yang mengurangi risiko, untuk anak yang mana, dan dengan bukti seperti apa.
2. Kronologi: jangan satukan tiga tahun regulasi menjadi satu hari kepanikan
Online Safety Act memperoleh Royal Assent pada 26 Oktober 2023. Pelaksanaannya berlangsung bertahap: kewajiban terkait konten ilegal mulai berlaku pada Maret 2025, lalu kewajiban keselamatan anak pada Juli 2025. Ringkasan House of Commons Library yang diperbarui 23 Oktober 2026 menyebut kerangka itu masih menuju implementasi penuh, yang diperkirakan pada pertengahan 2027. Artinya, undang-undang sudah mempunyai bagian yang aktif, sementara bagian lain masih berada dalam proses pelaksanaan. [7]
Sepanjang 2026 terdapat jalur lain yang berjalan bersamaan. Pemerintah mengumumkan langkah memperluas pengaturan chatbot pada Februari, menyampaikan rencana pembatasan media sosial bagi anak di bawah 16 tahun pada Juni, kemudian merinci respons konsultasi pada Juli. Pada 20 Oktober, pimpinan Ofcom menjawab pertanyaan anggota parlemen. Dua hari kemudian terbit laporan konten berbahaya. Pada 23 Oktober muncul jawaban tertulis pemerintah tentang aturan chatbot. Menyebut semuanya sebagai satu permintaan kewenangan darurat akan menghapus urutan penting itu. [11][12][4][5]
Bagi pembaca, kronologi punya fungsi praktis. Ia mencegah janji dianggap sebagai kewajiban yang sudah berlaku dan mencegah penelitian lama dipasarkan sebagai pengukuran keadaan hari ini. Data yang dikumpulkan sebelum suatu tindakan penegakan tidak dapat langsung dipakai untuk membuktikan tindakan itu gagal. Sebaliknya, adanya rencana kebijakan pada 2027 tidak menghapus tanggung jawab atas kewajiban yang sudah berjalan pada 2025. Pemerintah dan perusahaan tidak bisa terus memindahkan percakapan ke tahap berikutnya tanpa menjelaskan hasil tahap sebelumnya.
| Tanggal | Peristiwa | Status yang perlu dibedakan |
|---|---|---|
| 26 Oktober 2023 | Online Safety Act memperoleh Royal Assent. | Pelaksanaan berlangsung bertahap. [7] |
| Maret dan Juli 2025 | Kewajiban konten ilegal, lalu keselamatan anak, mulai berlaku. | Bukan semua bagian langsung berlaku bersamaan. [7] |
| 3 dan 15 Februari 2026 | Ofcom menjelaskan celah chatbot; pemerintah mengumumkan langkah baru. | Penjelasan cakupan dan pengumuman kebijakan. [9][11] |
| Juni–Juli 2026 | Rencana pembatasan media sosial serta respons konsultasi; laporan pemeriksaan usia. | Rencana baru dibedakan dari hasil penerapan kewajiban sebelumnya. [12][14] |
| 14 Oktober 2026 | Pembaruan penegakan terkait X dan Grok. | Perubahan tertentu dilaporkan; pengawasan berlanjut. [10] |
| 20 Oktober 2026 | Pimpinan Ofcom memberikan kesaksian kepada komite parlemen. | Kesaksian saksi, bukan putusan hukum. [4] |
| 22–23 Oktober 2026 | Laporan konten berbahaya, liputan Guardian, serta jawaban tertulis chatbot. | Tiga dokumen dengan fungsi dan ruang lingkup berbeda. [1][2][5] |
| Musim semi 2027 | Target rencana larangan media sosial bagi anak di bawah 16. | Masih target pada 25 Oktober 2026. [13] |
3. Mengapa “belum berubah signifikan” bukan kalimat yang boleh diterjemahkan sembarangan
Temuan pokok Ofcom berhubungan dengan proporsi anak yang melaporkan menemui konten berbahaya, bukan pembuktian bahwa setiap ukuran keselamatan selalu identik sebelum dan sesudah regulasi. Kata “signifikan” berkaitan dengan penilaian bukti dan variasi data. Ketiadaan perubahan signifikan secara keseluruhan tidak berarti tidak ada satu pun anak terbantu, tetapi jelas juga tidak memberi alasan untuk menyatakan tujuan perlindungan telah tercapai. [2]
Sebagai contoh hipotetis, bayangkan satu kelompok mengalami penurunan paparan, sementara kelompok lain mengalami peningkatan. Angka keseluruhan dapat terlihat datar. Bayangkan pula jumlah anak yang pernah terpapar tidak berubah, tetapi frekuensi paparan pada sebagian anak turun. Ukuran “pernah menemui” mungkin tidak menangkap seluruh perubahan tersebut. Contoh ini bukan uraian hasil tambahan Ofcom; ia menunjukkan mengapa publik membutuhkan lebih dari satu indikator untuk menilai keselamatan.
Namun, kerumitan pengukuran tidak boleh menjadi tempat bersembunyi. Jika janji kebijakan adalah membuat layanan lebih aman bagi anak, indikator pengalaman anak harus tetap menjadi pusat pertanggungjawaban. Jumlah rapat, surat, pemeriksaan dokumen, atau tombol pelaporan yang dipasang adalah ukuran kerja dan kepatuhan. Semuanya berguna, tetapi nilainya bergantung pada hubungan dengan hasil. Analisis yang jujur menolak dua penyederhanaan sekaligus: menganggap angka datar berarti seluruh tindakan sia-sia, atau menganggap angka datar tidak perlu dikhawatirkan karena masalahnya rumit. Kita perlu rincian perubahan, ketidakpastian, dan kelompok yang belum terlindungi—bukan sekadar satu slogan keberhasilan atau kegagalan.
4. Batas laporan Ofcom justru membongkar klaim yang terlalu jauh
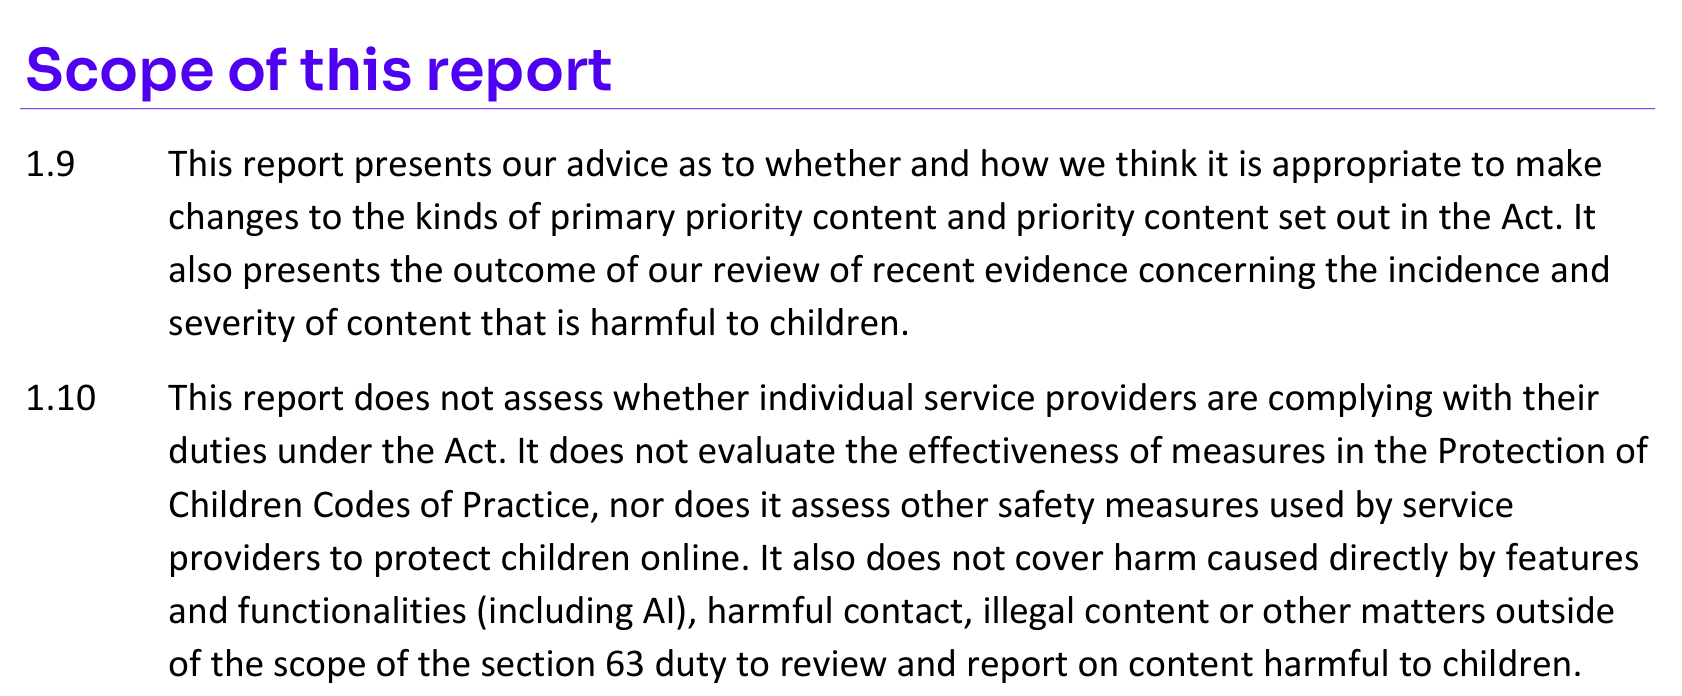
Pada bagian ruang lingkup, Ofcom menjelaskan bahwa laporan 22 Oktober tidak menentukan kepatuhan masing-masing penyedia layanan. Ia juga tidak mengevaluasi efektivitas seluruh langkah dalam kode perlindungan anak, tidak mengukur seluruh langkah keselamatan platform, dan tidak mencakup bahaya yang secara langsung berasal dari fitur serta fungsi layanan, termasuk AI. Batas ini tertulis dalam dokumen, bukan disimpulkan dari ketiadaan kata tertentu. [2]
Ini berarti laporan tersebut tidak layak dipakai sendirian untuk menyatakan bahwa Ofcom telah membuktikan seluruh arsitektur penapisan AI runtuh. Pertanyaan tentang bahaya AI tetap relevan, tetapi memerlukan bukti lain: studi pengujian produk, cakupan hukum chatbot, desain interaksi, pengawasan penyedia, dan hasil penegakan. Riset API yang diterbitkan bersamaan memberikan sebagian bahan tambahan, dengan batas yang berbeda lagi. Membaca lampiran dan laporan pendukung lebih berguna daripada menumpuk kata “darurat” di atas judul.
Analisis redaksi: batas penelitian bukan catatan kecil yang boleh dibuang supaya berita terasa lebih menggelegar. Ia menentukan jenis keputusan yang masuk akal. Survei paparan dapat membantu menemukan kelompok yang perlu dilindungi. Audit produk dapat menunjukkan jalur kegagalan tertentu. Pemeriksaan kepatuhan dapat menghubungkan perilaku perusahaan dengan kewajiban hukumnya. Ketiganya saling melengkapi, tetapi tidak saling menggantikan. Menggunakan satu dokumen untuk menjawab semua pertanyaan justru mempermudah pihak yang dikritik menyerang artikelnya. Ketelitian di sini bukan sikap lunak terhadap industri; ia menjaga agar kritik tetap berdiri ketika dibaca oleh pembaca yang paling skeptis.
5. Siapa yang diteliti, kapan, dan apa yang diingat anak?
Children’s Online Safety Tracker yang dipakai Ofcom memantau pengalaman anak berusia 8–17 tahun. Gelombang sebelum kewajiban keselamatan anak dikumpulkan pada Maret–April 2025, dilanjutkan November–Desember 2025 dan Maret–April 2026. Anak direkrut melalui orang tua dalam panel daring. Sebagian pengukuran paparan memakai kelompok usia yang lebih sempit, sehingga angka untuk usia 11–17 tidak boleh begitu saja diberi label seluruh anak Inggris. [2]
Metode berbasis ingatan mempunyai kekuatan yang tidak dimiliki log perusahaan: ia menangkap apa yang benar-benar dirasakan dan dikenali pengguna. Tetapi ia juga punya keterbatasan. Anak dapat lupa, memiliki penafsiran berbeda terhadap kategori konten, atau lebih menyadari suatu risiko setelah topik itu ramai dibicarakan. Itu tidak membuat kesaksiannya tidak berguna. Artinya, perubahan dalam jawaban perlu dibandingkan dengan ukuran lain, bukan diperlakukan seperti rekaman otomatis dari setiap layar.
Pertanyaan lain adalah selang waktu antara pengalaman, pengumpulan data, dan penerbitan laporan. Laporan Oktober dapat tetap sangat penting meskipun sebagian data berakhir pada April. Yang tidak tepat adalah menulis seakan survei itu mengukur semua perubahan layanan sampai malam sebelum artikel terbit. Dalam penilaian kebijakan, keterlambatan data memang sering tidak terhindarkan. Tugas media adalah menyatakannya, lalu mencari pembaruan melalui dokumen penegakan dan penelitian lain. Dengan begitu, pembaca bisa melihat dua lapisan sekaligus: masalah yang sudah terbukti selama periode pengamatan dan keadaan terbaru yang masih perlu diuji dengan data berikutnya.
6. Online Safety Act sebenarnya mengatur apa?
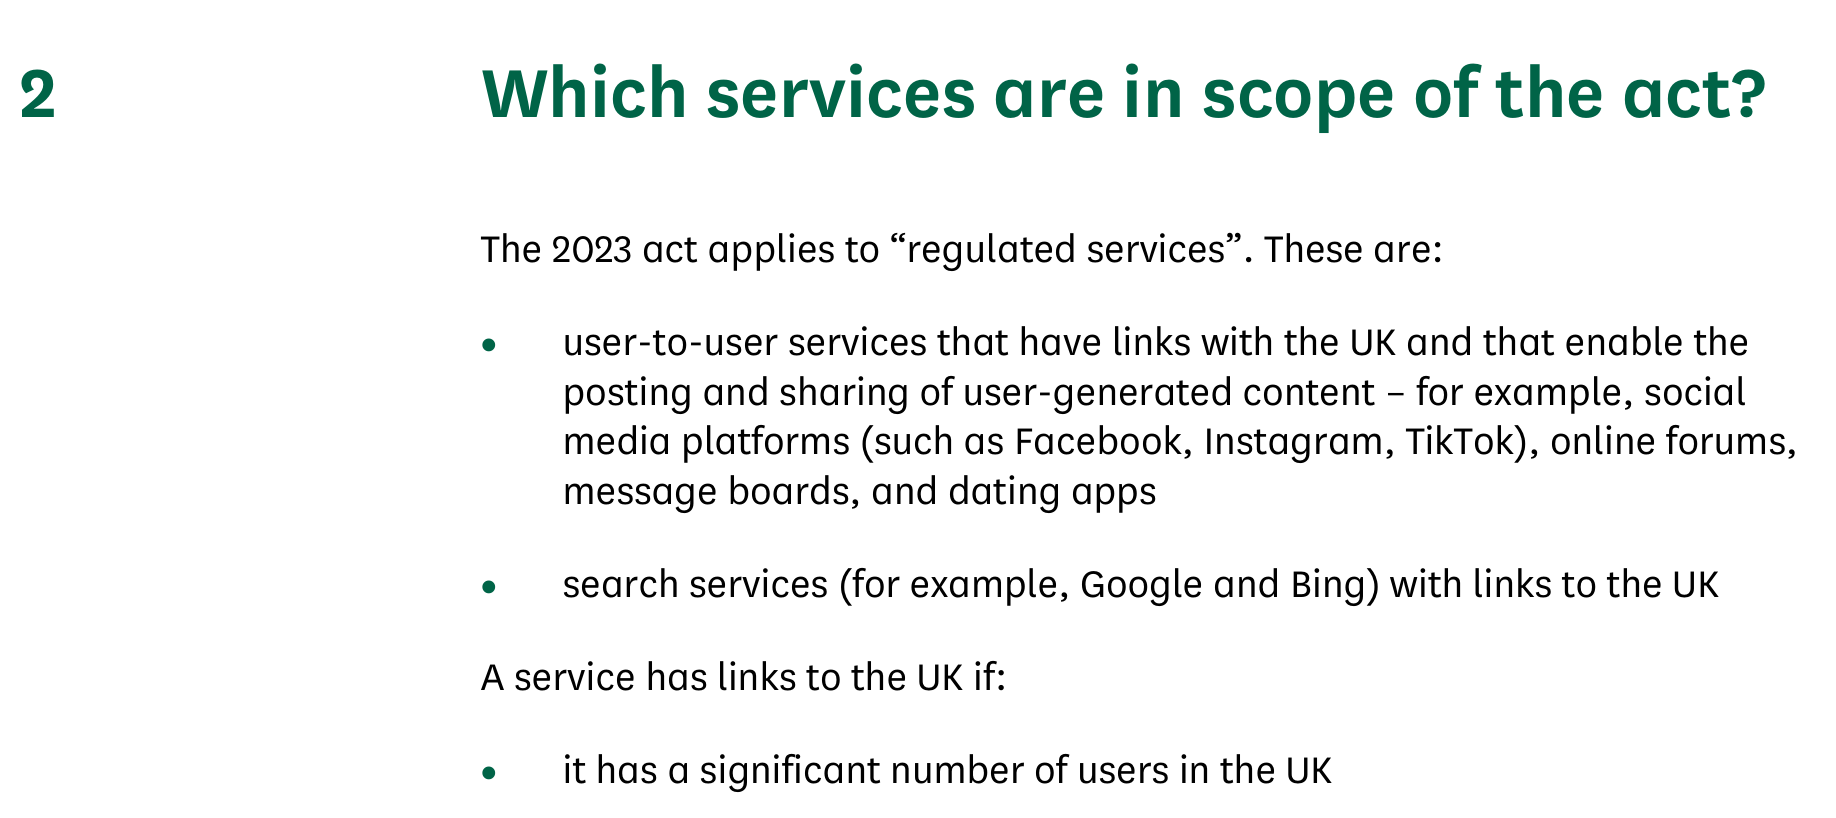
Kerangka awalnya berfokus pada jenis layanan tertentu, terutama layanan yang memungkinkan orang berbagi konten dengan pengguna lain, mesin pencari, dan penyedia materi pornografi dalam bagian hukum yang relevan. Karena itu, nama teknologi bukan satu-satunya penentu. Layanan yang memakai model bahasa dapat berada dalam cakupan ketika fungsinya memenuhi definisi hukum; layanan lain dengan teknologi mirip dapat menghadapi kewajiban berbeda karena cara produknya bekerja berbeda. [6][7][8]
Ofcom bukan sekadar diminta menghapus setiap unggahan buruk satu per satu. Kerangka ini menuntut penilaian risiko, sistem dan proses perlindungan, pengaduan, serta langkah yang disesuaikan dengan kewajiban layanan. Untuk anak, penting membedakan konten ilegal dari konten yang berbahaya atau tidak sesuai usia. Tidak semua pembatasan perlindungan anak berarti konten tersebut dilarang bagi semua orang dewasa. Menyatukan keduanya bisa membuat pembahasan kebebasan berekspresi menjadi salah sasaran. [6]
Contoh hipotetisnya sederhana. Sebuah forum memungkinkan pengguna mengunggah gambar kepada orang lain; sebuah alat menjawab pertanyaan melalui pencarian beberapa situs; alat lain hanya berbicara pribadi dengan pengguna tanpa pencarian. Ketiganya dapat sama-sama memakai AI, tetapi pertanyaan hukumnya tidak identik. Analisis produk perlu mengikuti fungsi, jalur distribusi, dan pengguna yang bisa mengaksesnya. Ini juga menjelaskan mengapa slogan “AI sudah diatur” dan “AI sama sekali belum diatur” sama-sama bisa menyesatkan. Yang dibutuhkan adalah peta cakupan per layanan dan per kewajiban, beserta tanggal perubahan hukumnya.
7. Celah chatbot itu nyata, tetapi tidak berarti semua chatbot bebas hukum
Dalam penjelasan 3 Februari 2026, Ofcom merinci keterbatasan cakupan untuk chatbot yang hanya memungkinkan interaksi dengan bot, tidak melakukan pencarian beberapa situs atau basis data, dan tidak menghasilkan materi pornografi. Ofcom juga menjelaskan bahwa masuknya sebuah layanan ke cakupan tidak otomatis membuat setiap jenis keluaran yang dihasilkannya tercakup. Ini masalah batas kewenangan yang konkret, bukan sekadar regulator kalah cepat mengetik surat. [9]
Perbedaan antara menghasilkan, menampilkan, dan membagikan konten menjadi penting. Sebuah keluaran dapat dibuat dalam layanan mandiri, lalu beredar di jejaring sosial yang tunduk pada kewajiban lain. Di tahap distribusi, kewenangan regulator bisa lebih jelas daripada di tahap penciptaannya. Pemeriksaan terhadap jejaring sosial dan pemeriksaan terhadap penyedia model atau aplikasi mandiri juga bukan perkara yang sama. Kesalahan menyebut subjek pemeriksaan akan membuat pembaca mengira satu tindakan hukum telah mencakup seluruh rantai.
Analisis redaksi: regulasi yang mengikuti fungsi produk perlu cukup rinci untuk ditegakkan, tetapi cukup lentur untuk menghadapi perubahan desain. Terlalu bergantung pada satu istilah teknologi berisiko cepat ketinggalan. Terlalu luas tanpa batas yang jelas berisiko memberi kewenangan yang sulit dipertanggungjawabkan. Jalan keluarnya tidak cukup dengan menambahkan kata AI di mana-mana. Pemerintah harus menjelaskan siapa yang mempunyai kewajiban, keluaran dan perilaku apa yang menjadi sasaran, bagaimana risiko terhadap anak dinilai, dan bagaimana keputusan regulator dapat diperiksa. Kepastian itu dibutuhkan anak dan keluarga, sekaligus penyedia layanan yang berusaha membangun produk dengan bertanggung jawab.
8. Apa yang berubah ketika lawan bicara anak adalah sistem generatif?
Pada umpan media sosial, risiko sering muncul dari materi yang dibuat pihak lain lalu dipilih sistem rekomendasi. Pada percakapan generatif, sistem dapat menyusun jawaban baru sebagai tanggapan terhadap pesan pengguna. Interaksinya dapat berlanjut, berubah mengikuti konteks, dan terasa personal. Perbedaan tersebut membuat pengujian terhadap daftar unggahan saja tidak cukup untuk menilai seluruh risiko suatu chatbot. Pedoman UNICEF tentang AI dan anak secara khusus memasukkan perkembangan AI pendamping serta risiko terhadap keselamatan, privasi, dan hak anak. [22]
Namun, jangan mengganti analisis dengan gambaran bahwa semua percakapan AI selalu berakhir buruk. Sistem yang sama dapat membantu belajar, mengakses informasi, atau menyusun karya kreatif. Persoalannya adalah kapan manfaat itu disertai perlindungan yang memadai, kapan keluaran menyesatkan terasa meyakinkan, dan kapan hubungan dengan alat mulai menggeser dukungan manusia. UNICEF membahas chatbot pendamping sebagai persoalan hak anak dan desain layanan, bukan hanya penyaringan kata terlarang. [23]
Contoh hipotetis: seorang anak bertanya tentang kecemasan setelah bertengkar dengan temannya. Jawaban yang terdengar hangat belum tentu tepat, dan keberadaan kalimat peringatan di akhir belum menjamin percakapannya aman. Pengujian perlu melihat arah percakapan, pengulangan, respons ketika pengguna rentan, serta kemudahan mencari bantuan manusia. Ini bukan tuntutan agar AI menjadi tenaga kesehatan atau pengganti keluarga. Justru batas perannya perlu jelas. Media juga harus menjaga batasnya: membahas risiko dengan rinci tanpa menampilkan ulang materi berbahaya atau menganggap ilustrasi percakapan sebagai bukti bahwa produk tertentu benar-benar memberikan jawaban tersebut. Standar produk AI generatif untuk pendidikan dari pemerintah Inggris juga menekankan perlindungan yang bertahan sepanjang interaksi dan sesuai konteks pengguna. Ruang lingkup dokumen itu adalah produk pendidikan yang dibahas di dalamnya; ia tidak boleh diperlakukan sebagai bukti bahwa satu standar teknis identik sudah diwajibkan pada semua chatbot publik. [24]
9. Ofcom memang menguji AI, tetapi yang diuji adalah API pencarian
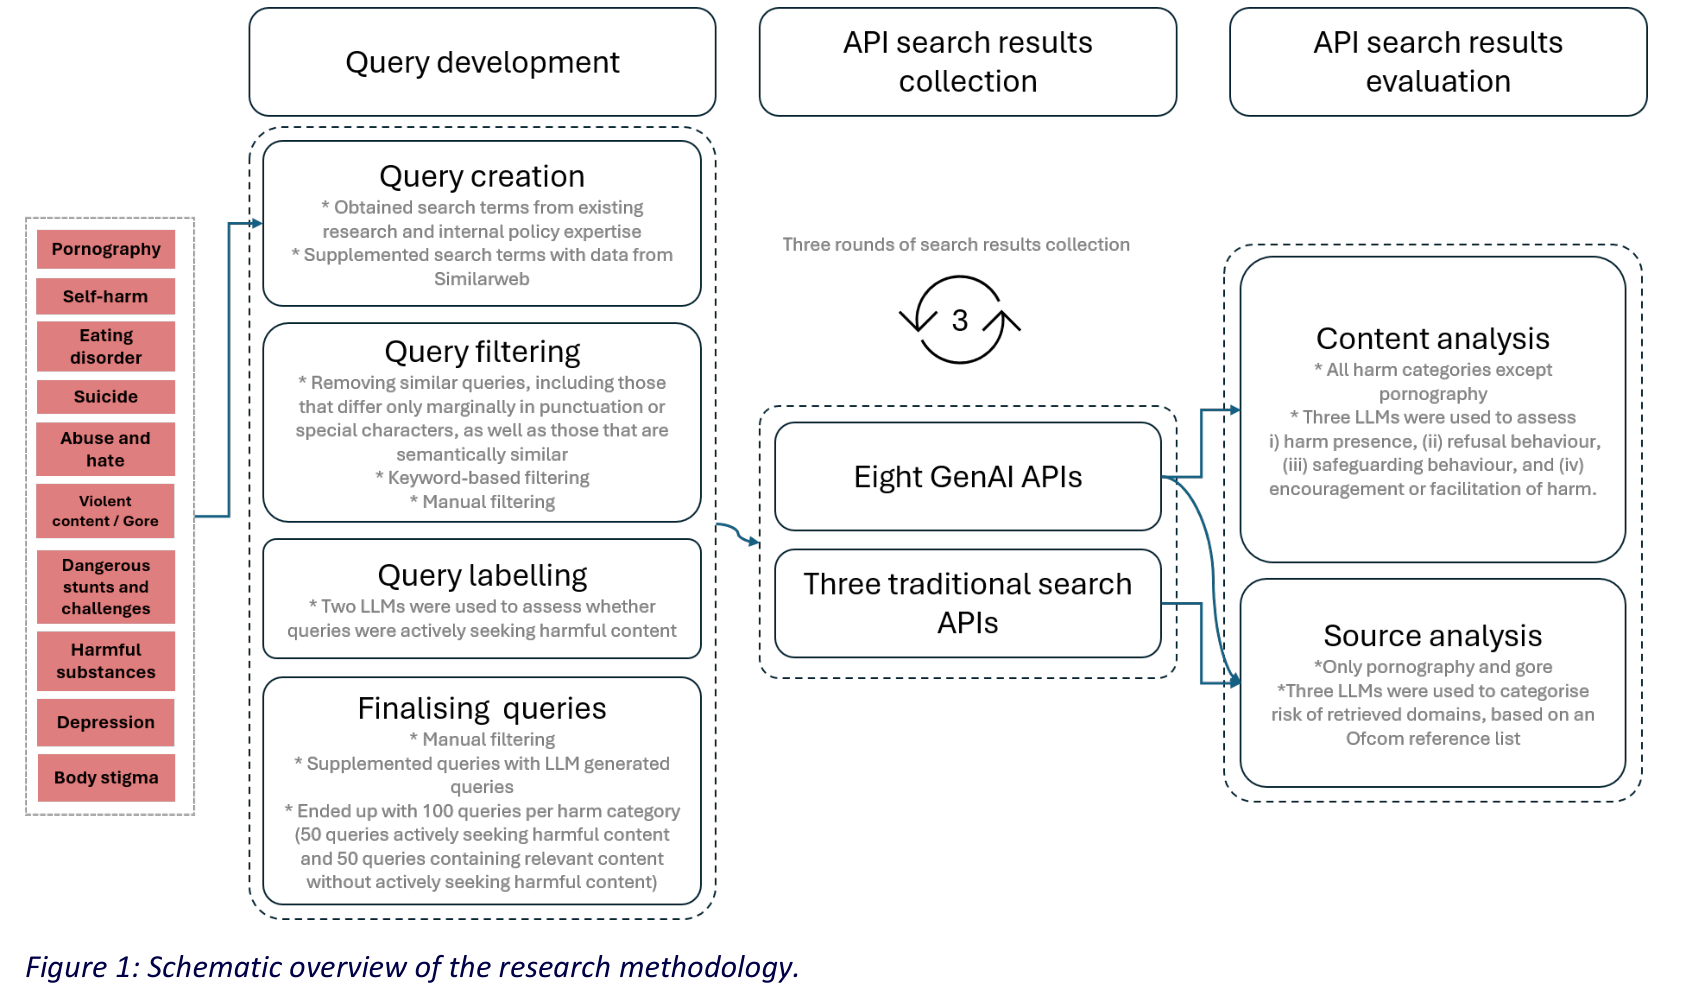
Riset pendukung yang terbit 22 Oktober menguji delapan API pencarian generatif dan tiga API pencarian tradisional. Untuk tiap jenis bahaya yang diikutkan dalam studi disusun 100 kueri: separuh sengaja mencari materi berbahaya, separuh memuat topik terkait tanpa tujuan itu. Pengumpulan berlangsung pada 3–5 Agustus 2026. Peneliti memakai konfigurasi lokasi Inggris dan keterangan pengguna berusia 12 tahun sejauh antarmuka masing-masing memungkinkan. [3]
API adalah jalur komunikasi antarsistem perangkat lunak. Mengujinya bermanfaat karena permintaan dapat diulang secara terstruktur dan dibandingkan. Tetapi pengalaman melalui API tidak otomatis sama dengan aplikasi yang dibuka anak. Produk konsumen dapat mempunyai konfigurasi, antarmuka, pembatasan, dan lapisan keselamatan berbeda. Sebaliknya, keberadaan lapisan tambahan juga tidak boleh diasumsikan pasti menyelesaikan masalah tanpa pengujian. Ofcom sendiri menyatakan hasilnya bukan pengukuran langsung pengalaman anak pada produk konsumen. [3]
Analisis redaksi: studi seperti ini paling kuat sebagai penanda jenis kegagalan yang perlu ditelusuri lebih jauh. Ia membantu menyusun pertanyaan audit produk, bukan menyediakan satu skor universal untuk semua model AI. Pembaca perlu tahu kapan data dikumpulkan, versi layanan yang diuji, apakah pencarian diaktifkan, dan apakah aturan usia diterapkan secara konsisten. Tanpa informasi itu, angka keamanan mudah menjadi materi promosi atau serangan yang sama-sama berlebihan. Riset juga tidak boleh berubah menjadi panduan mengakali pengaman. Dalam artikel ini, contoh kueri berbahaya dan keluaran yang berisiko sengaja tidak direproduksi; yang dibahas adalah rancangan pengujian dan arti temuannya.
10. Membaca hasil pengujian tanpa menjadikannya vonis “AI gagal total”
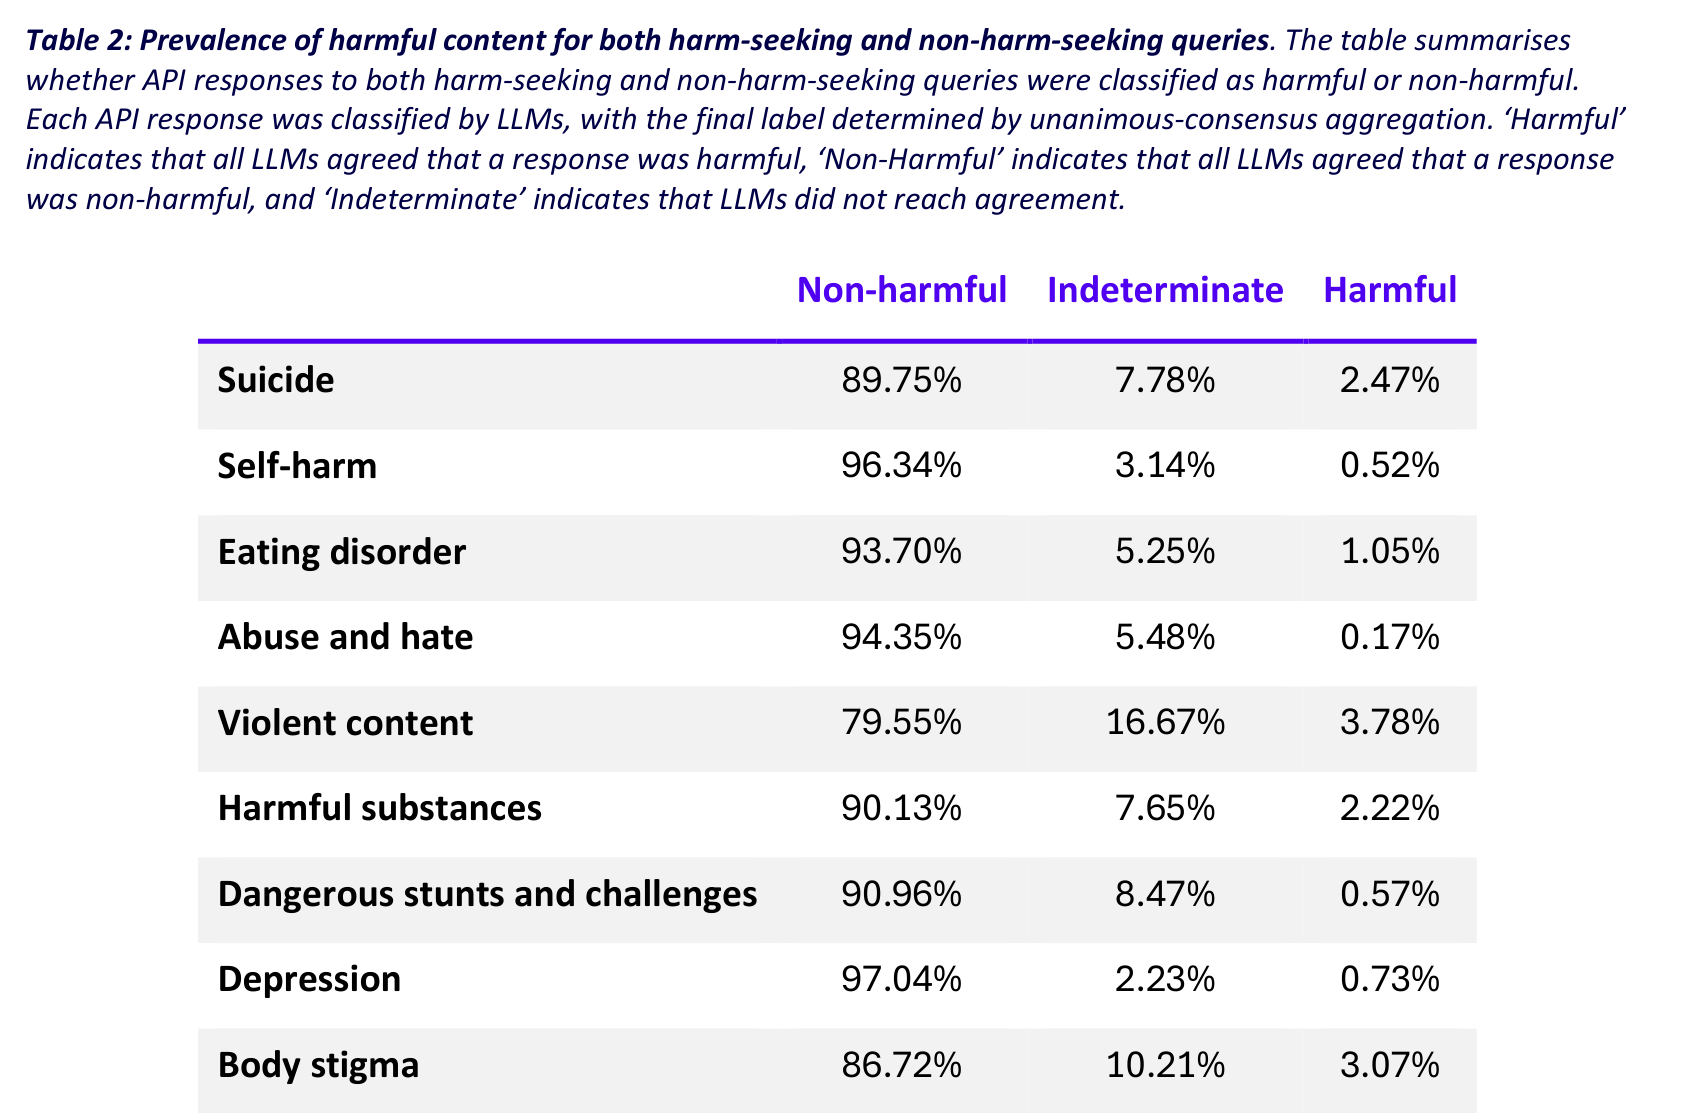
Dalam tabel gabungan kueri yang sengaja mencari bahaya dan yang tidak, proporsi jawaban API generatif yang diklasifikasikan berbahaya berbeda menurut kategori. Angkanya sekitar 3,78% untuk konten kekerasan, 3,07% untuk stigma tubuh, dan 0,17% untuk kebencian serta pelecehan. Itu bukan persentase anak yang terpapar, bukan angka seluruh percakapan AI, dan bukan perbandingan langsung semua produk yang dipakai masyarakat. [3]
Ada pula kategori jawaban yang tidak mencapai kesepakatan penilaian antarmodel. Pada kategori kekerasan, misalnya, bagian yang tidak dapat ditentukan mencapai 16,67%. Kategori itu tidak boleh diam-diam dihitung aman hanya karena tidak masuk kolom berbahaya. Ia juga tidak boleh otomatis dihitung berbahaya agar judul lebih dramatis. Penilaian memakai beberapa model bahasa, sehingga hasilnya bergantung pada definisi, instruksi penilai, dan cara menggabungkan keputusan. [3]
Analisis redaksi: angka kecil pada kumpulan uji tertentu tidak berarti risiko dapat diabaikan, terutama ketika jumlah interaksi besar dan dampaknya berat. Tetapi mengalikan angka tersebut dengan seluruh pengguna dunia akan menghasilkan perkiraan palsu, sebab kumpulan kuerinya tidak mewakili penggunaan dunia nyata. Evaluasi yang lebih matang perlu memisahkan peluang kegagalan, frekuensi seseorang memasuki situasi tersebut, tingkat keparahan, dan kemampuan sistem memulihkan percakapan. Empat pertanyaan itu jauh lebih berguna daripada mencari satu angka untuk menyatakan teknologi sepenuhnya aman atau sepenuhnya gagal. Yang patut dituntut adalah keterbukaan tentang kegagalan, perbaikan yang dapat diuji, dan pengujian ulang pada antarmuka yang benar-benar digunakan anak.
11. Tautan, jawaban, dan perlindungan adalah tiga hal berbeda
Sistem pencarian generatif tidak hanya dapat menghasilkan paragraf; ia juga dapat mengarahkan pengguna ke sumber lain. Dalam studi Ofcom, sebagian respons atas kueri yang sengaja mencari materi pornografi atau kekerasan grafis mengandung tautan menuju situs yang tampak tidak memiliki pengamanan yang diperiksa. Ukuran ini berbeda dari penilaian apakah teks jawaban itu sendiri berbahaya. Ia juga berbeda dari bukti bahwa seorang anak benar-benar mengeklik tautan dan berhasil mengakses materi tersebut. [3]
Perbedaan tersebut memperlihatkan persoalan rantai perlindungan. Sebuah jawaban dapat memakai bahasa hati-hati tetapi tetap membuka jalur menuju layanan berisiko. Sebuah mesin pencari dapat menolak permintaan tertentu, tetapi tautan lain muncul lewat permintaan berbeda. Sebuah situs tujuan dapat mempunyai pemeriksaan usia di pintu utama, tetapi penerapannya perlu diuji pada jalur masuk yang lain. Contoh ini adalah kerangka analisis, bukan laporan bahwa seluruh jalur tersebut gagal pada semua layanan.
Karena itu, audit keselamatan sebaiknya memeriksa perjalanan pengguna dari awal sampai akhir: permintaan, respons, tautan, tujuan, dan mekanisme pengaduan. Laporan yang hanya menghitung jumlah penolakan dapat melewatkan risiko pengalihan. Laporan yang hanya menghitung tautan berisiko dapat melewatkan konteks pendidikan atau pencegahan dalam respons. Sementara itu, keberadaan pesan perlindungan tidak sama dengan bukti bahwa pengguna memahami atau mengikuti pesan tersebut. Kritik terhadap sistem AI menjadi lebih berbobot ketika membedah fungsi-fungsi ini secara terpisah. Kita tidak perlu menampilkan contoh materi berbahaya untuk menjelaskan mengapa jalur aksesnya perlu dipertanggungjawabkan.
12. Masalah rekomendasi tidak lahir bersama AI generatif
Dalam laporan konten berbahaya, Ofcom menemukan peran berulang umpan yang dipersonalisasi dalam pengalaman anak. Ini mengingatkan kita bahwa perdebatan terbaru bukan hanya tentang bot yang menyusun jawaban. Sistem yang memilih apa yang muncul berikutnya juga menentukan pengalaman pengguna. Konten yang awalnya tampak seperti hiburan, kebugaran, atau pengembangan diri dapat berada berdekatan dengan materi yang berisiko, tanpa anak secara sengaja mencari bahaya tersebut. [2]
Analisis redaksi: ada perbedaan antara tersedianya konten dan dorongan sistem agar seseorang melihatnya. Platform dapat mengatakan pengguna mempunyai kendali untuk menutup atau melaporkan sesuatu. Tetapi pertanyaan tentang desain tetap ada: mengapa konten itu didorong, seberapa sering muncul, dan apakah tindakan pengguna untuk menolaknya benar-benar mengubah rekomendasi? Menilai kebijakan hanya dari daftar larangan akan melewatkan mesin distribusi yang membuat paparan berulang menjadi mungkin.
Ilustrasi hipotetisnya bukan algoritme yang “membaca pikiran”. Bayangkan pengguna sesekali berhenti pada satu video bertema penampilan. Sistem menangkap keterlibatan, lalu menawarkan lebih banyak konten sejenis. Jika tujuan pengoptimalannya tidak cukup mempertimbangkan keselamatan, pola tersebut dapat mempersempit variasi informasi. Jalan keluar yang layak diuji mencakup pengaturan bawaan, perubahan tujuan pemeringkatan, kendali pengguna yang efektif, serta audit terhadap pengalaman kelompok usia berbeda. Ini tidak membuktikan semua personalisasi berbahaya. Ia menunjukkan bahwa tanggung jawab platform tidak selesai pada keputusan menghapus satu unggahan. Regulasi perlu memeriksa bagaimana desain mengatur aliran perhatian, terutama bagi anak yang lebih rentan.
13. Kategori baru: membicarakan kesehatan mental berbeda dari mempromosikan keputusasaan
Salah satu rekomendasi laporan 22 Oktober adalah menempatkan konten stigma tubuh dan konten yang mempromosikan depresi, keputusasaan, atau hilangnya harapan dalam kategori prioritas yang lebih tegas. Kedua kategori sebelumnya dibahas sebagai konten yang tidak secara khusus ditetapkan dalam daftar prioritas, meskipun tetap dapat menimbulkan kewajiban berdasarkan penilaian risiko. Rekomendasi tersebut belum sama dengan seluruh perubahan hukum telah selesai berlaku. [2]
Perbedaannya penting secara editorial. Artikel pendidikan tentang depresi tidak otomatis sama dengan konten yang mendorong keputusasaan. Percakapan tentang bentuk tubuh tidak otomatis sama dengan penghinaan atau dorongan berulang menuju perilaku berisiko. Perlindungan yang baik memerlukan penilaian konteks, bukan sekadar memblokir istilah. Jika pembatasan terlalu kasar, pengguna justru dapat kehilangan informasi yang membantu memahami kondisi, melaporkan kekerasan, atau mencari dukungan.
Analisis redaksi: batas kategori harus cukup jelas untuk menjangkau pola berbahaya, tetapi tidak menghapus ruang untuk bercerita dan memperoleh bantuan. Tantangan ini juga berlaku bagi model AI yang menjawab pertanyaan sensitif. Sebuah sistem perlu mampu mengalihkan percakapan berisiko tanpa mempermalukan pengguna atau menutup seluruh pembahasan. Menganggap semua penyebutan topik sebagai bahaya akan menghasilkan keselamatan semu: statistik penghapusan terlihat meningkat, sementara akses ke sumber yang berguna memburuk. Sebaliknya, berlindung di balik alasan “sekadar ekspresi” tidak menjawab persoalan dorongan yang membahayakan. Di sinilah audit konteks, pengujian kesalahan klasifikasi, dan proses banding mempunyai nilai nyata.
14. Pemeriksaan usia sudah meningkat; hasil keselamatan tetap perlu ditanyakan
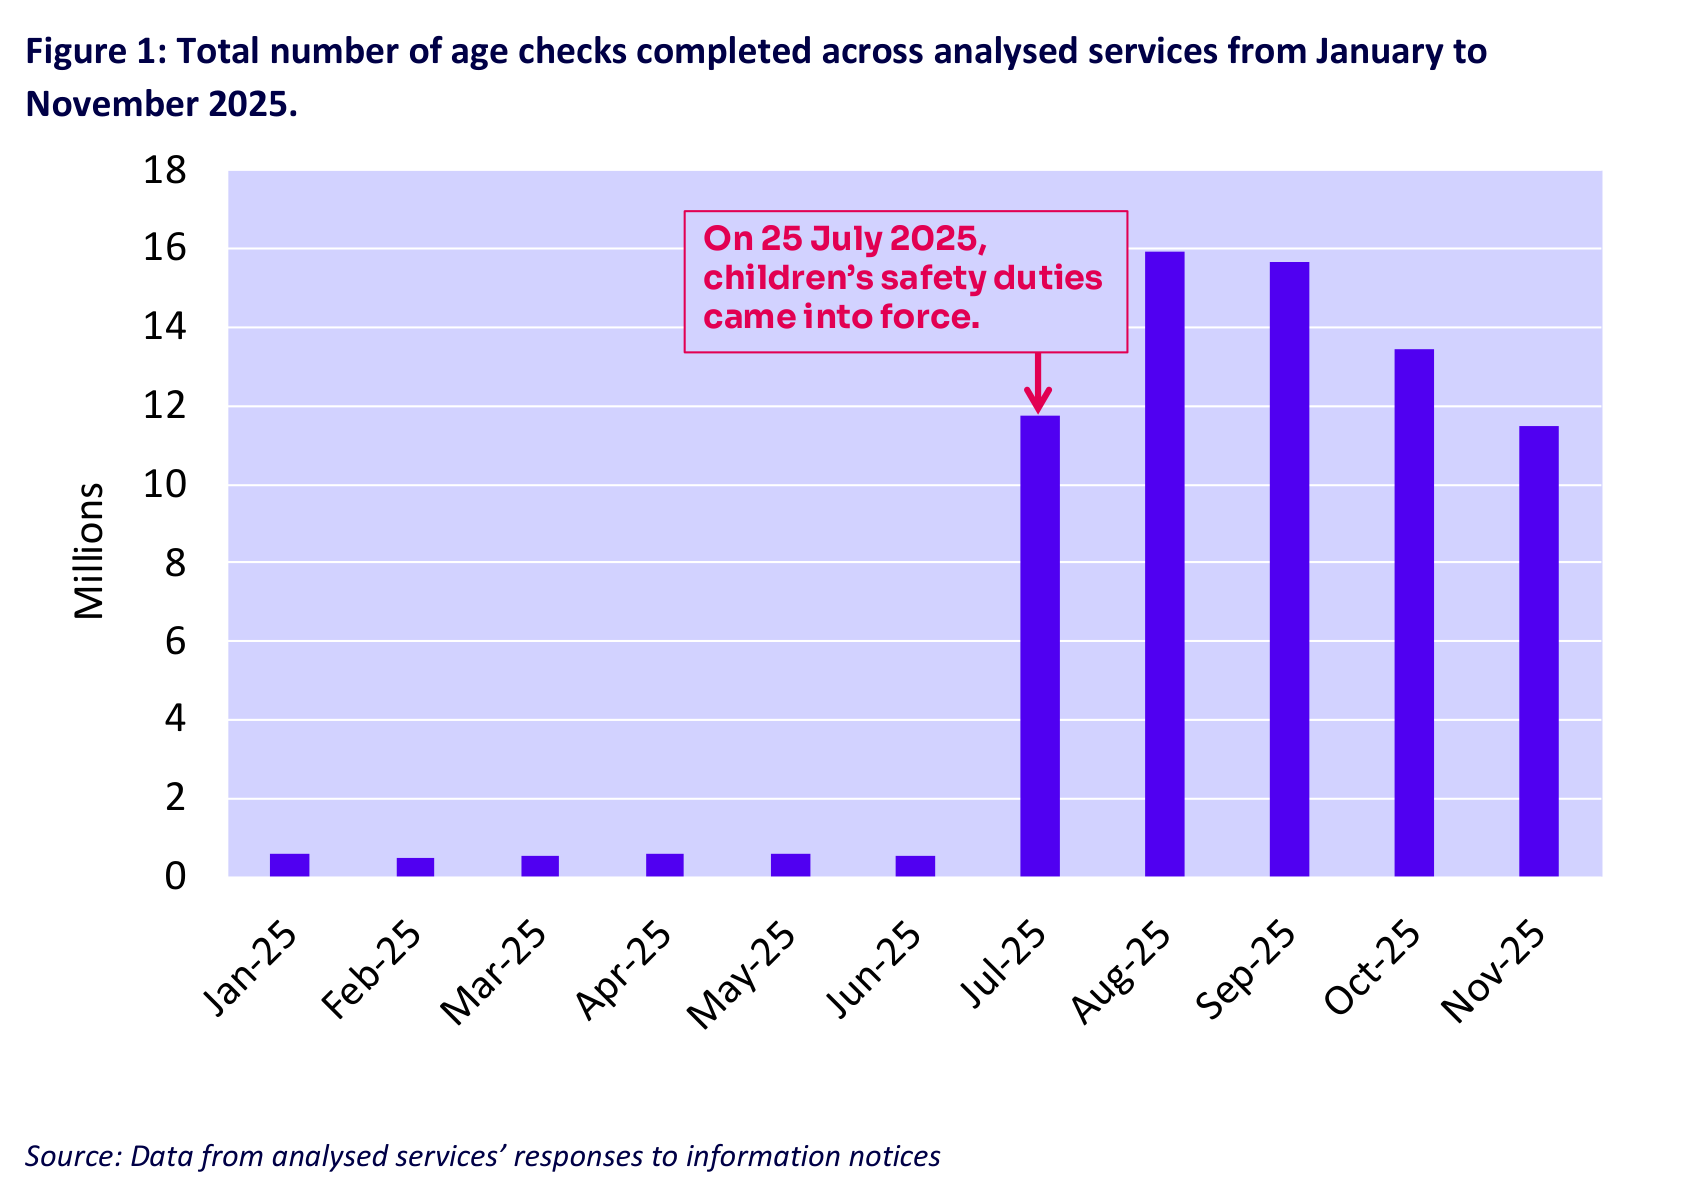
Laporan Ofcom tentang penggunaan pemeriksaan usia, diterbitkan 15 Juli 2026, mencatat lebih dari 69 juta pemeriksaan pada 32 layanan yang dianalisis selama Juli–Desember 2025. Angka itu meningkat 23 kali dibanding enam bulan sebelumnya dalam sampel tersebut. Ini bukti perubahan besar dalam penerapan pemeriksaan, tetapi bukan 69 juta orang unik dan bukan pengukuran langsung berapa anak yang berhasil dilindungi. Rentang pada grafik sumber yang ditampilkan di bawah adalah Januari–November 2025; grafik itu tidak boleh dijumlahkan seolah mempunyai rentang yang sama dengan agregat Juli–Desember dalam ringkasan laporan. [14]
Mengapa jumlah pemeriksaan tidak sama dengan jumlah orang? Seseorang dapat memeriksa usia berulang kali, menggunakan beberapa layanan, atau mengulang proses yang gagal. Sebuah layanan juga dapat meningkatkan jumlah pemeriksaan karena memperluas cakupan pengguna atau karena prosesnya menambah hambatan. Kita memerlukan konteks sebelum menyamakan pertumbuhan aktivitas dengan pertumbuhan manfaat. Meski demikian, menolak seluruh bukti kemajuan hanya karena hasil keseluruhan belum membaik juga tidak jujur.
Analisis redaksi: pemeriksaan usia adalah alat untuk menetapkan akses dan perlindungan yang sesuai, bukan pengganti seluruh desain keselamatan. Setelah seseorang melewati pintu masuk, masih ada persoalan rekomendasi, percakapan, kontak dari orang lain, pengumpulan data, dan mekanisme pengaduan. Karena itu, ukuran yang lebih berguna mencakup ketepatan keputusan, jumlah kesalahan, kemudahan koreksi, penurunan paparan, dan perpindahan pengguna ke layanan lain. Keberhasilan pada satu titik harus dihubungkan dengan perjalanan pengguna secara utuh. Dengan kerangka itu, kita dapat mengakui pemeriksaan yang makin luas tanpa menjualnya sebagai bukti bahwa keselamatan anak sudah beres.
15. Tidak, pemeriksaan usia tidak otomatis berarti semua orang wajib memindai wajah
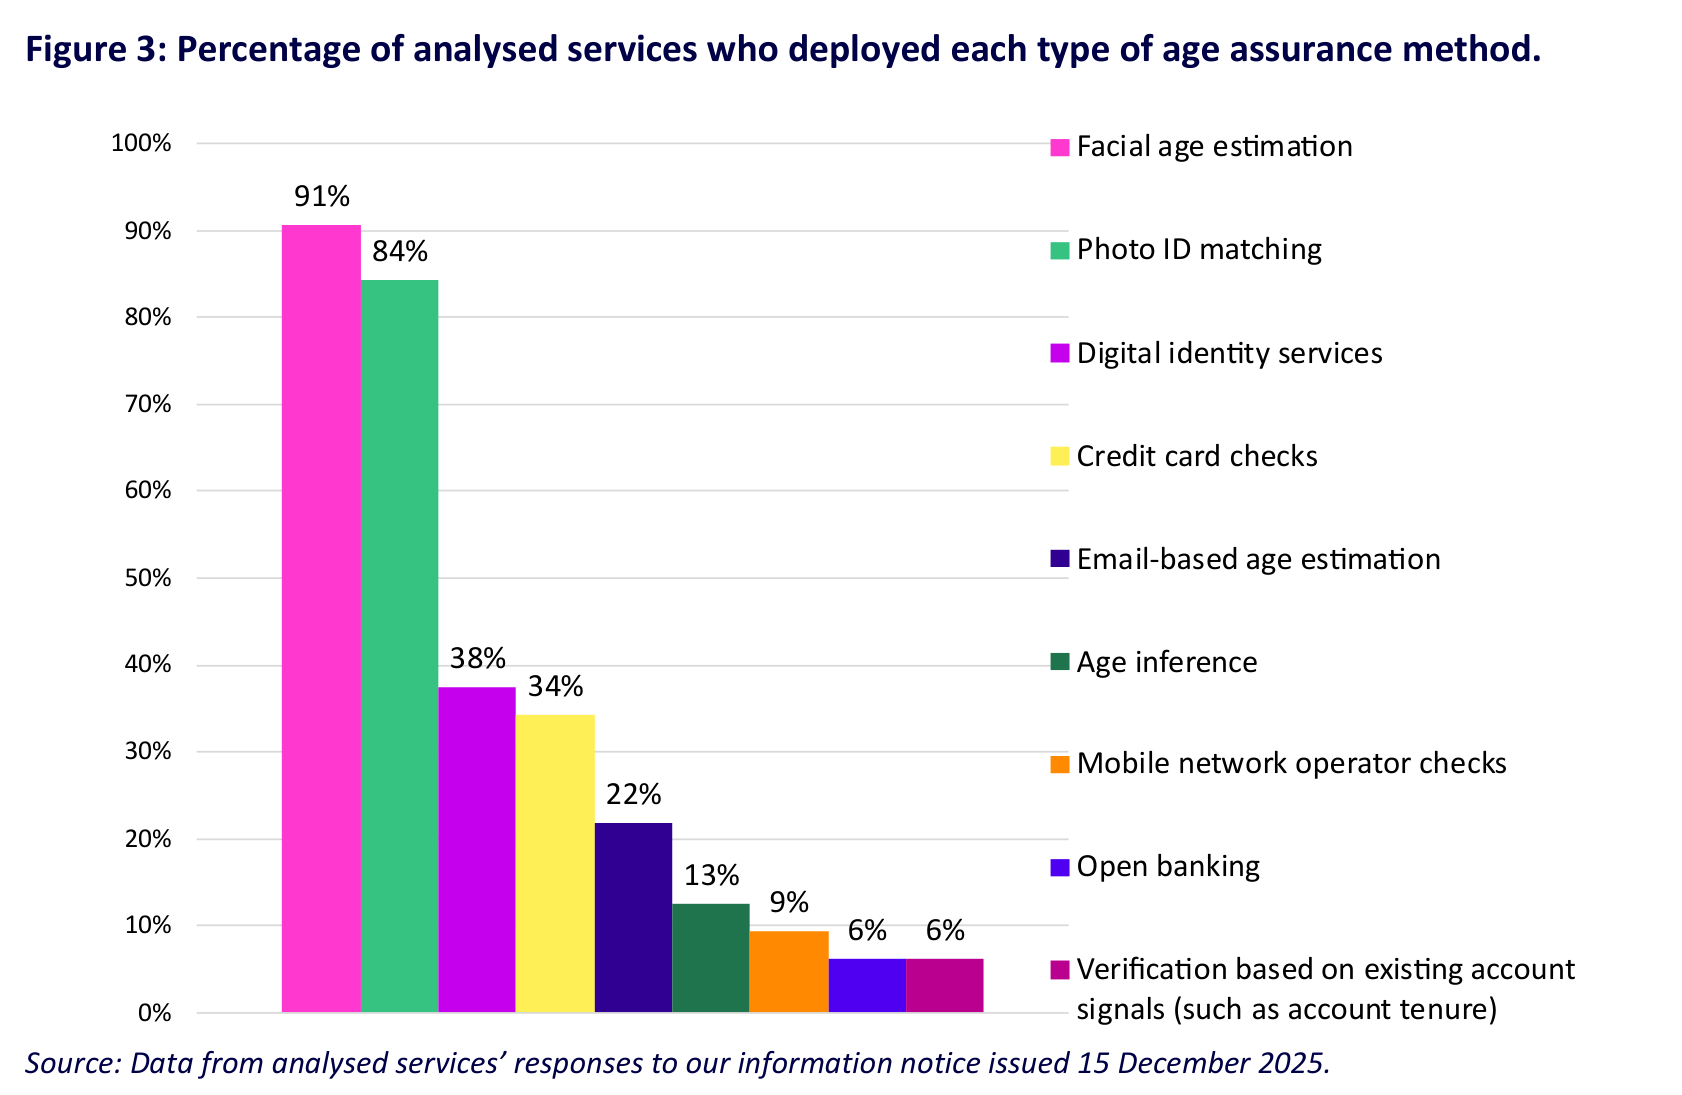
Istilah payungnya adalah age assurance, yaitu upaya memperoleh kepastian yang memadai mengenai usia pengguna. Di dalamnya ada verifikasi usia dan perkiraan usia. Ofcom mencantumkan beberapa pendekatan yang dapat memenuhi standar, antara lain pemeriksaan identitas, perkiraan usia melalui wajah, layanan identitas digital, kartu kredit, informasi operator seluler, atau perbankan terbuka, sesuai rancangan dan penerapannya. Keberadaan satu metode dalam daftar tidak berarti metode itu wajib dipakai semua layanan. [14][15]
Grafik Ofcom menunjukkan bahwa berbagai metode telah dipakai pada layanan yang dianalisis. Penyebaran metode juga tidak boleh disalahartikan sebagai tingkat keberhasilannya. Persentase layanan yang menawarkan pemeriksaan wajah menjawab pertanyaan tentang penerapan, bukan akurasi keputusan untuk setiap anak. Sebuah layanan dapat menawarkan lebih dari satu pilihan, sehingga persentase metode tidak harus berjumlah seratus. [14]
Dalam dokumen utama yang diperiksa, redaksi tidak menemukan dasar untuk menyatakan Ofcom telah memerintahkan verifikasi biometrik darurat pada seluruh platform AI publik. Pernyataan yang tepat adalah bahwa pemeriksaan usia menjadi instrumen penting dan sebagian metode dapat memakai analisis wajah. Perbedaan ini punya konsekuensi besar bagi privasi. Pembaca seharusnya tidak dibuat merasa bahwa menyerahkan biometrik merupakan satu-satunya pilihan hukum yang tersedia jika sumber tidak mengatakan demikian. Sebaliknya, perusahaan yang menawarkan alternatif perlu menunjukkan bahwa alternatifnya efektif, bukan hanya lebih mudah diterima dalam materi pemasaran. Pilihan metode dan mutu pelaksanaan harus dinilai bersamaan.
16. Empat ukuran efektivitas: akurat saja belum cukup
Panduan Ofcom memakai empat kriteria bagi pemeriksaan usia yang sangat efektif: akurasi teknis, ketahanan terhadap upaya pengelabuan, keandalan, dan keadilan. Keempatnya menyasar masalah berbeda. Sistem dapat menghasilkan perkiraan yang cukup baik pada foto yang sesuai, tetapi bermasalah ketika gambar buruk, proses gagal, atau digunakan oleh kelompok yang kurang terwakili dalam pengujian. [14][15]
Analisis redaksi: bayangkan alat yang selalu menghasilkan angka usia, tetapi mudah salah dekat ambang akses. Ia terlihat lancar, tetapi ketepatan keputusan hukumnya lemah. Bayangkan alat lain cukup akurat pada kondisi ideal, tetapi sering berhenti ketika koneksi atau kamera pengguna kurang baik. Ia juga belum memberikan perlindungan yang adil. Sistem yang sulit dilewati anak tetapi menolak banyak orang dewasa menimbulkan persoalan berbeda dari sistem yang terlalu mudah menerima semua orang. Keduanya memerlukan pengukuran, bukan satu skor kenyamanan.
Pertanyaan audit yang masuk akal mencakup pengujian pada kondisi nyata, ambang keputusan, pilihan ketika hasil meragukan, dan jalur koreksi. Pengguna yang keliru ditolak perlu mempunyai cara membuktikan usianya tanpa dipaksa mengulang satu metode yang sama. Anak yang keliru diterima menunjukkan perlunya perlindungan lanjutan di dalam layanan. Karena itu, klaim “menggunakan AI” atau “menggunakan biometrik” tidak memberi jawaban dengan sendirinya. Teknologi bukan sertifikat mutu. Yang perlu ditunjukkan adalah bagaimana metode tersebut memenuhi kriteria pada populasi dan situasi penggunaan yang relevan, lalu bagaimana penyedia memantau kesalahan setelah diluncurkan.
17. Data wajah bukan harga masuk yang boleh diminta tanpa penjelasan
ICO, otoritas perlindungan data Inggris, menekankan bahwa pemrosesan untuk pemeriksaan usia tetap harus sah, adil, transparan, dan proporsional. Informasi yang dikumpulkan perlu dibatasi pada kebutuhan pemeriksaan. Sejumlah teknik memakai data biometrik yang dapat mengidentifikasi seseorang secara unik; pemrosesan seperti itu menghadapi perlindungan tambahan. Tidak tepat menyebut setiap analisis gambar wajah selalu identik secara hukum tanpa melihat tujuan dan tekniknya. [16][17]
Dari sudut pengguna, pertanyaan yang layak diajukan tidak berhenti pada “apakah foto langsung dihapus?”. Siapa yang menerima gambar? Apakah proses berlangsung pada perangkat atau server? Apakah hasil pemeriksaan dikaitkan dengan riwayat penggunaan? Berapa lama informasi disimpan, dan siapa yang bisa mengaksesnya? Penjelasan yang hanya memakai kata aman tidak menjawab rincian tersebut. Selain itu, sistem perlu memberi cara yang jelas untuk menantang keputusan usia yang keliru, sebagaimana ditekankan ICO. [16]
Analisis redaksi: keselamatan dan privasi tidak perlu diposisikan seperti dua kepentingan yang selalu saling membatalkan. Rancangan yang mengumpulkan sesedikit mungkin informasi dapat mengurangi risiko kebocoran sekaligus memudahkan kepercayaan. Tetapi klaim minimisasi perlu dibuktikan melalui arsitektur dan praktik, bukan hanya kebijakan panjang. Pengawasan terhadap perusahaan pemeriksa usia juga penting karena pengguna mungkin tidak memilihnya secara langsung. Sebuah platform dapat menyerahkan sebagian pekerjaan kepada penyedia lain, tetapi bagi pengguna, kerugian tetap terasa sebagai bagian dari satu proses. Perlindungan anak yang baik tidak semestinya menciptakan pasar pengumpulan identitas yang sulit diawasi sebagai efek samping yang dibiarkan begitu saja.
18. Apa yang dapat—dan tidak dapat—dikatakan penelitian pengenalan usia wajah?
Penilaian NIST yang diterbitkan pada 2024 menguji perangkat lunak perkiraan usia dari foto dan menemukan perbedaan kinerja antarsistem serta pengaruh kualitas gambar dan karakteristik demografis. NIST tidak menemukan satu algoritme yang jelas unggul dalam semua keadaan yang diperiksa. Penelitian itu berguna untuk memahami cara menguji teknologi, tetapi tidak boleh dipasarkan sebagai peringkat mutakhir semua produk yang tersedia pada Oktober 2026. [19][20]
Perkiraan usia juga bukan hal yang sama dengan mengenali identitas. Satu sistem dapat memperkirakan rentang usia tanpa mencoba mencari nama pengguna dalam basis data wajah. Namun, pembedaan fungsi itu tidak otomatis menghapus seluruh risiko privasi, ketidakadilan, atau kesalahan. Rancangan pengumpulan, penyimpanan, pengaitan data, dan penggunaan hasil tetap menentukan dampak akhirnya. Karena itu, perdebatan yang hanya menanyakan apakah teknologinya disebut pengenalan wajah sering melewatkan pertanyaan yang lebih berguna tentang proses sebenarnya.
Analisis redaksi: angka kesalahan rata-rata tidak cukup untuk menilai keputusan pada batas usia. Kesalahan beberapa tahun pada orang yang jauh di atas ambang akses bisa mempunyai konsekuensi berbeda dari kesalahan kecil pada pengguna yang usianya dekat ambang tersebut. Penyedia perlu menjelaskan kinerja pada kelompok yang relevan, bukan hanya memamerkan rata-rata seluruh sampel. Pengujian juga harus mencerminkan kualitas kamera, pencahayaan, dan kondisi penggunaan yang realistis. Standar yang baik menghindari dua ekstrem: memperlakukan teknologi sebagai hakim yang tidak mungkin keliru, atau menyatakan seluruh pendekatan tidak berguna tanpa memeriksa bukti. Fokusnya adalah risiko keputusan dan perlindungan ketika keputusan itu salah.
19. Ambang keputusan dan alternatif menentukan apakah sistem adil
Contoh hipotetis membantu melihat persoalannya. Sebuah layanan mempunyai batas akses 18 tahun. Sistem perkiraan usia tidak seharusnya dipahami sebagai alat yang mengetahui tanggal lahir dengan pasti. Penyedia dapat memakai batas kehati-hatian dan meminta pemeriksaan tambahan ketika perkiraan berada dalam rentang yang meragukan. Contoh ini menjelaskan logika pengambilan keputusan; ia bukan penetapan satu angka ambang yang diwajibkan bagi seluruh platform.
Pertanyaan berikutnya adalah apa yang dialami orang yang diminta menjalani pemeriksaan tambahan. Apakah ia mendapat pilihan yang masuk akal? Apakah pilihan tersebut tersedia bagi orang yang tidak mempunyai paspor, rekening tertentu, atau kartu kredit? Apakah prosesnya dapat diakses penyandang disabilitas? Apakah penjelasannya sesuai usia dan mudah dipahami? Prinsip bersama yang diterbitkan melalui ICO menekankan efektivitas, proporsionalitas, kepentingan terbaik anak, serta hak mengakses informasi. [18]
Analisis redaksi: alternatif bukan sekadar fitur kenyamanan. Ia bisa menjadi perlindungan terhadap kesalahan berulang dan pengucilan. Namun, terlalu banyak jalur tanpa penilaian mutu juga dapat membuat sistem hanya sekuat jalur terlemahnya. Karena itu, pilihan pengguna perlu dibarengi standar yang dapat dipertanggungjawabkan. Pemeriksaan berkali-kali pun tidak otomatis lebih baik; ia bisa menambah kebocoran data dan hambatan tanpa manfaat sepadan. Rancangan yang matang bertanya kapan bukti usia perlu diperbarui, informasi minimum apa yang harus dibagikan, dan bagaimana membuktikan suatu batas usia tanpa membuka identitas lengkap kepada setiap layanan. Itulah detail yang seharusnya mengisi perdebatan, bukan sekadar tuntutan memakai biometrik yang terdengar lebih keras.
20. Ketika akses turun di satu situs, apakah bahayanya benar-benar berkurang?
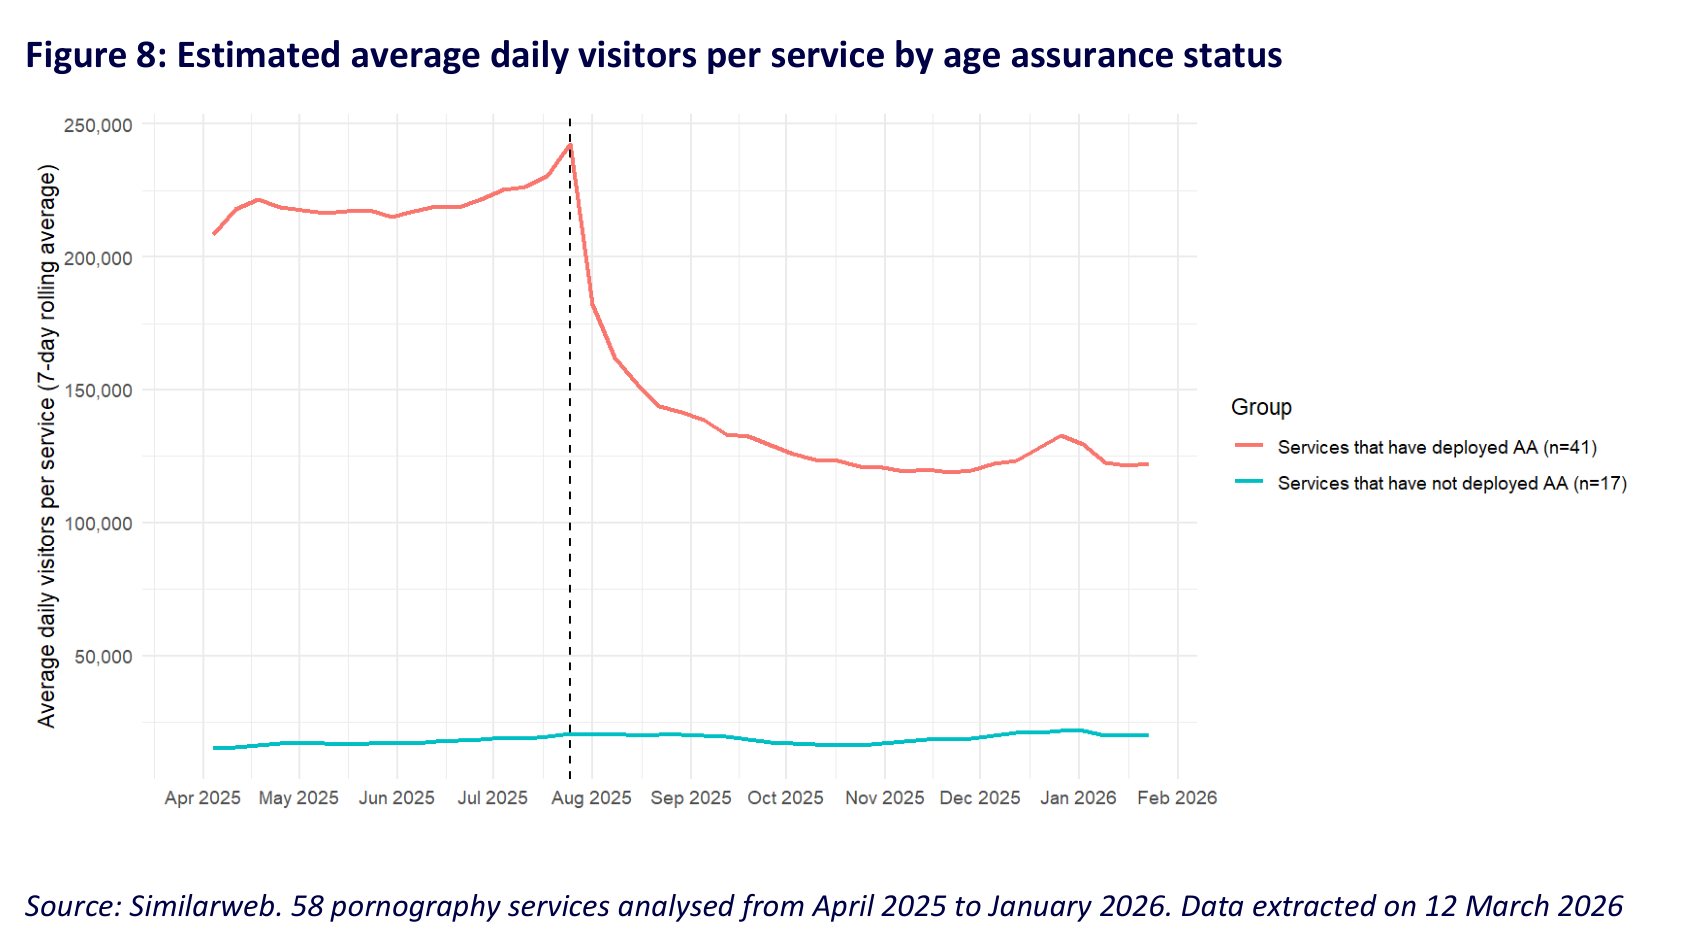
Laporan pemeriksaan usia Ofcom menunjukkan penurunan lalu lintas pada banyak layanan pornografi yang menerapkan pemeriksaan, sementara sebagian layanan tanpa pemeriksaan memperoleh kenaikan. Grafik yang disertakan memakai perkiraan pengunjung harian dan membandingkan kelompok layanan. Ini bukan grafik jumlah anak yang menonton, dan tidak membuktikan sendiri bahwa setiap penurunan disebabkan hanya oleh satu kebijakan. [14]
Analisis redaksi: perpindahan penting karena perlindungan tidak selesai ketika satu pintu ditutup. Jika pengguna berpindah ke layanan yang lebih sulit diawasi, pengukuran pada layanan yang patuh dapat tampak membaik sementara risiko sistem lebih sulit dilihat. Tetapi kemungkinan perpindahan juga tidak membuktikan bahwa semua penghalang akses tidak berguna. Kita perlu mengetahui seberapa banyak perpindahan terjadi, siapa penggunanya, dan bagaimana tingkat risikonya berubah. Tanpa itu, dua kubu dapat memakai grafik yang sama untuk membenarkan kesimpulan yang berlawanan.
Lalu lintas dari perangkat dan lokasi berbeda, kunjungan berulang, serta perubahan kebiasaan pencarian memerlukan perhatian metodologis. Pemerintah juga tidak seharusnya mengukur keberhasilan semata-mata dari turunnya angka pada situs yang mudah ditelusuri. Ukuran itu harus dilengkapi pengalaman anak, hasil pemeriksaan pada jalur akses lain, serta pemetaan layanan yang tidak patuh. Bagi industri, pelajarannya juga jelas: perusahaan yang berinvestasi dalam perlindungan tidak semestinya dibiarkan bersaing dengan penyedia yang mengabaikan kewajiban tanpa konsekuensi. Penegakan yang timpang dapat menghukum pihak yang patuh secara komersial sekaligus tidak cukup melindungi anak.
21. Bukti kemajuan dan bukti masalah dapat sama-sama benar
Internet Matters, dalam evaluasi setahun kode perlindungan anak, menyebut 68% anak melaporkan melihat lebih banyak langkah keselamatan, seperti alat pelaporan dan penyaring konten. Namun, 52% melaporkan mengalami setidaknya satu jenis bahaya yang dicakup Online Safety Act dalam 12 bulan sebelumnya. Kedua angka mengukur hal berbeda dan tidak dapat dikurangkan untuk membuat “persentase keberhasilan”. [21]
Angka organisasi itu juga tidak boleh ditempelkan langsung ke survei Ofcom seolah berasal dari sampel, pertanyaan, dan periode pengamatan yang sama. Perbedaan rancangan dapat menghasilkan angka berbeda tanpa salah satu penelitian otomatis keliru. Yang lebih berguna adalah melihat apakah beberapa sumber menunjuk persoalan yang serupa: langkah perlindungan bertambah, tetapi pengalaman berbahaya belum hilang. Penelitian masyarakat sipil dapat membantu menemukan pertanyaan yang kurang terlihat dalam ukuran kepatuhan.
Analisis redaksi: laporan perusahaan tentang jumlah fitur baru patut dibaca sebagai masukan, bukan putusan akhir. Fitur pelaporan yang makin mudah ditemukan merupakan kemajuan yang layak dicatat. Tetapi kita masih perlu bertanya apakah laporan ditangani, apakah anak merasa didengar, dan apakah risiko kembali muncul. Di sisi lain, kritik yang menolak semua perbaikan berpotensi membuat pembahasan kehilangan alat untuk membedakan langkah yang berguna dari langkah kosmetik. Akuntabilitas membutuhkan kemampuan mengakui perubahan yang membantu sambil tetap menuntut hasil yang belum tercapai. Itu lebih sulit daripada memilih satu kubu, tetapi jauh lebih bermanfaat bagi pembaca.
22. Kasus X dan Grok memperlihatkan batas serta hasil penegakan
Pembaruan Ofcom pada 14 Oktober 2026 menyebut perubahan pada X untuk membatasi konten berlabel pornografi bagi akun yang belum menyelesaikan pemeriksaan usia melalui metode yang ditentukan. Ofcom menyatakan sisa pemeriksaannya berfokus pada kewajiban konten ilegal, pengaduan, dan pelaporan, sambil tetap memantau pemeriksaan usia. Itu menunjukkan adanya perubahan layanan yang dilaporkan regulator, bukan bukti bahwa seluruh risiko pada X telah selesai. [10]
Untuk Grok mandiri, Ofcom mengulangi adanya celah cakupan yang membatasi pemeriksaan atas penciptaan gambar ilegal. Regulator juga melaporkan pembatasan yang diterapkan penyedia setelah keterlibatannya, termasuk pada konten pornografi dan percakapan eksplisit bagi pengguna Inggris. Pernyataan tersebut perlu dibaca sebagai pembaruan regulator yang tetap memerlukan pemantauan, bukan jaminan independen bahwa tidak ada kegagalan tersisa. [10]
Analisis redaksi: kasus ini meruntuhkan dua cerita yang terlalu sederhana. Cerita pertama mengatakan regulator sama sekali tidak dapat menghasilkan perubahan. Cerita kedua menganggap perubahan fitur berarti kerangka hukumnya sudah cukup. Kenyataannya, dorongan publik, keterlibatan pemerintah, komunikasi dengan perusahaan, dan kewenangan formal dapat bekerja bersamaan, dengan cakupan yang berbeda. Kita perlu memisahkan apa yang diwajibkan hukum, apa yang dilakukan setelah tekanan, dan apa yang belum dapat diperiksa. Dalam peliputan AI, nama aplikasi, layanan sosial tempat keluaran dibagikan, dan perusahaan penyedia tidak boleh diperlakukan sebagai satu subjek yang selalu identik. Rincian itu menentukan siapa dimintai tanggung jawab dan atas tindakan apa.
23. Denda besar tidak sama dengan tombol darurat tanpa proses
Ofcom dapat menjatuhkan denda sampai £18 juta atau 10% pendapatan global yang memenuhi definisi hukum, dipilih yang lebih besar. Namun, angka maksimum bukan denda otomatis untuk setiap pelanggaran. Ofcom menjelaskan bahwa perusahaan harus diberi waktu pembayaran yang wajar, paling sedikit 28 hari. Pemulihan denda yang tidak dibayar dan tindakan gangguan bisnis melibatkan prosedur hukum yang perlu dibedakan dari pengumuman hukuman. [26]
Analisis redaksi: bagi korban atau keluarga, proses yang panjang bisa terasa sangat jauh dari kecepatan penyebaran konten. Keluhan itu layak diperiksa, bukan dijawab hanya dengan daftar tahapan birokrasi. Tetapi proses juga berfungsi membatasi tindakan negara agar didasarkan pada bukti, kewenangan, dan kesempatan menguji keputusan. Pertanyaan kebijakannya adalah tahapan mana yang benar-benar diperlukan, mana yang dapat dipercepat, dan perlindungan apa yang berlaku ketika risiko mendesak belum dapat ditangani melalui putusan akhir.
Karena itu, klaim bahwa regulator meminta atau sudah memperoleh kekuasaan darurat harus diperiksa secara spesifik. Kewenangan untuk mengumpulkan informasi, mengharuskan perubahan, menjatuhkan denda, memulihkan utang, dan meminta pemblokiran bukan satu hal. Mengaburkan perbedaan tersebut membuat publik sulit menilai apakah masalahnya kekosongan hukum, bukti yang belum cukup, lambatnya proses, atau keberanian penegakan. Denda yang tidak ditagih juga berbeda dari perubahan yang dipatuhi tanpa denda besar. Ukuran keberhasilan harus mengikuti tujuan perlindungan, bukan hanya nominal yang paling mudah dijadikan judul.
24. Kritik paling tajam di parlemen menyasar budaya keselamatan dan desain hukum
Dalam sidang 20 Oktober, Melanie Dawes menyatakan Ofcom belum melihat budaya keselamatan yang memadai pada perusahaan media sosial besar. Ia juga menyoroti tingginya ambang untuk mewajibkan penggunaan teknologi proaktif mencari konten ilegal. Kritik lain menyangkut safe harbour: menurut penjelasannya, kepatuhan terhadap langkah dalam kode dapat terlalu menempatkan beban pembaruan pada regulator, meskipun perusahaan telah mengenali risiko yang belum ditangani. Ini adalah kritik saksi terhadap kerangka pelaksanaan, bukan putusan pengadilan atas semua perusahaan. [4]
Analisis redaksi: perbedaan antara kepatuhan prosedural dan pengurangan risiko menjadi pusat persoalan. Ketika daftar tindakan dianggap sebagai garis akhir, perusahaan mempunyai insentif memenuhi daftar itu seefisien mungkin. Padahal risiko produk dapat berubah lebih cepat daripada pedoman. Sebaliknya, kewajiban umum yang terlalu kabur dapat menyulitkan penilaian kepatuhan dan membuka keputusan yang tidak konsisten. Regulasi perlu menggabungkan kepastian minimum dengan tanggung jawab atas risiko yang secara wajar dapat dikenali.
Di sini publik berhak meminta bukti yang lebih konkret daripada presentasi tentang keselamatan. Apakah penilaian risiko memengaruhi keputusan peluncuran? Apakah pengujian buruk dapat menunda fitur? Apakah tim keselamatan mempunyai akses dan otoritas yang memadai? Pertanyaan itu merupakan usulan ukuran akuntabilitas, bukan tuduhan tentang struktur internal perusahaan tertentu. Fokus pada mekanisme pengambilan keputusan membantu membedakan budaya keselamatan yang bekerja dari komunikasi yang hanya terdengar meyakinkan. Undang-undang dapat mengubah insentif, tetapi pengaruhnya harus terlihat pada keputusan produk, bukan berhenti pada halaman kebijakan.
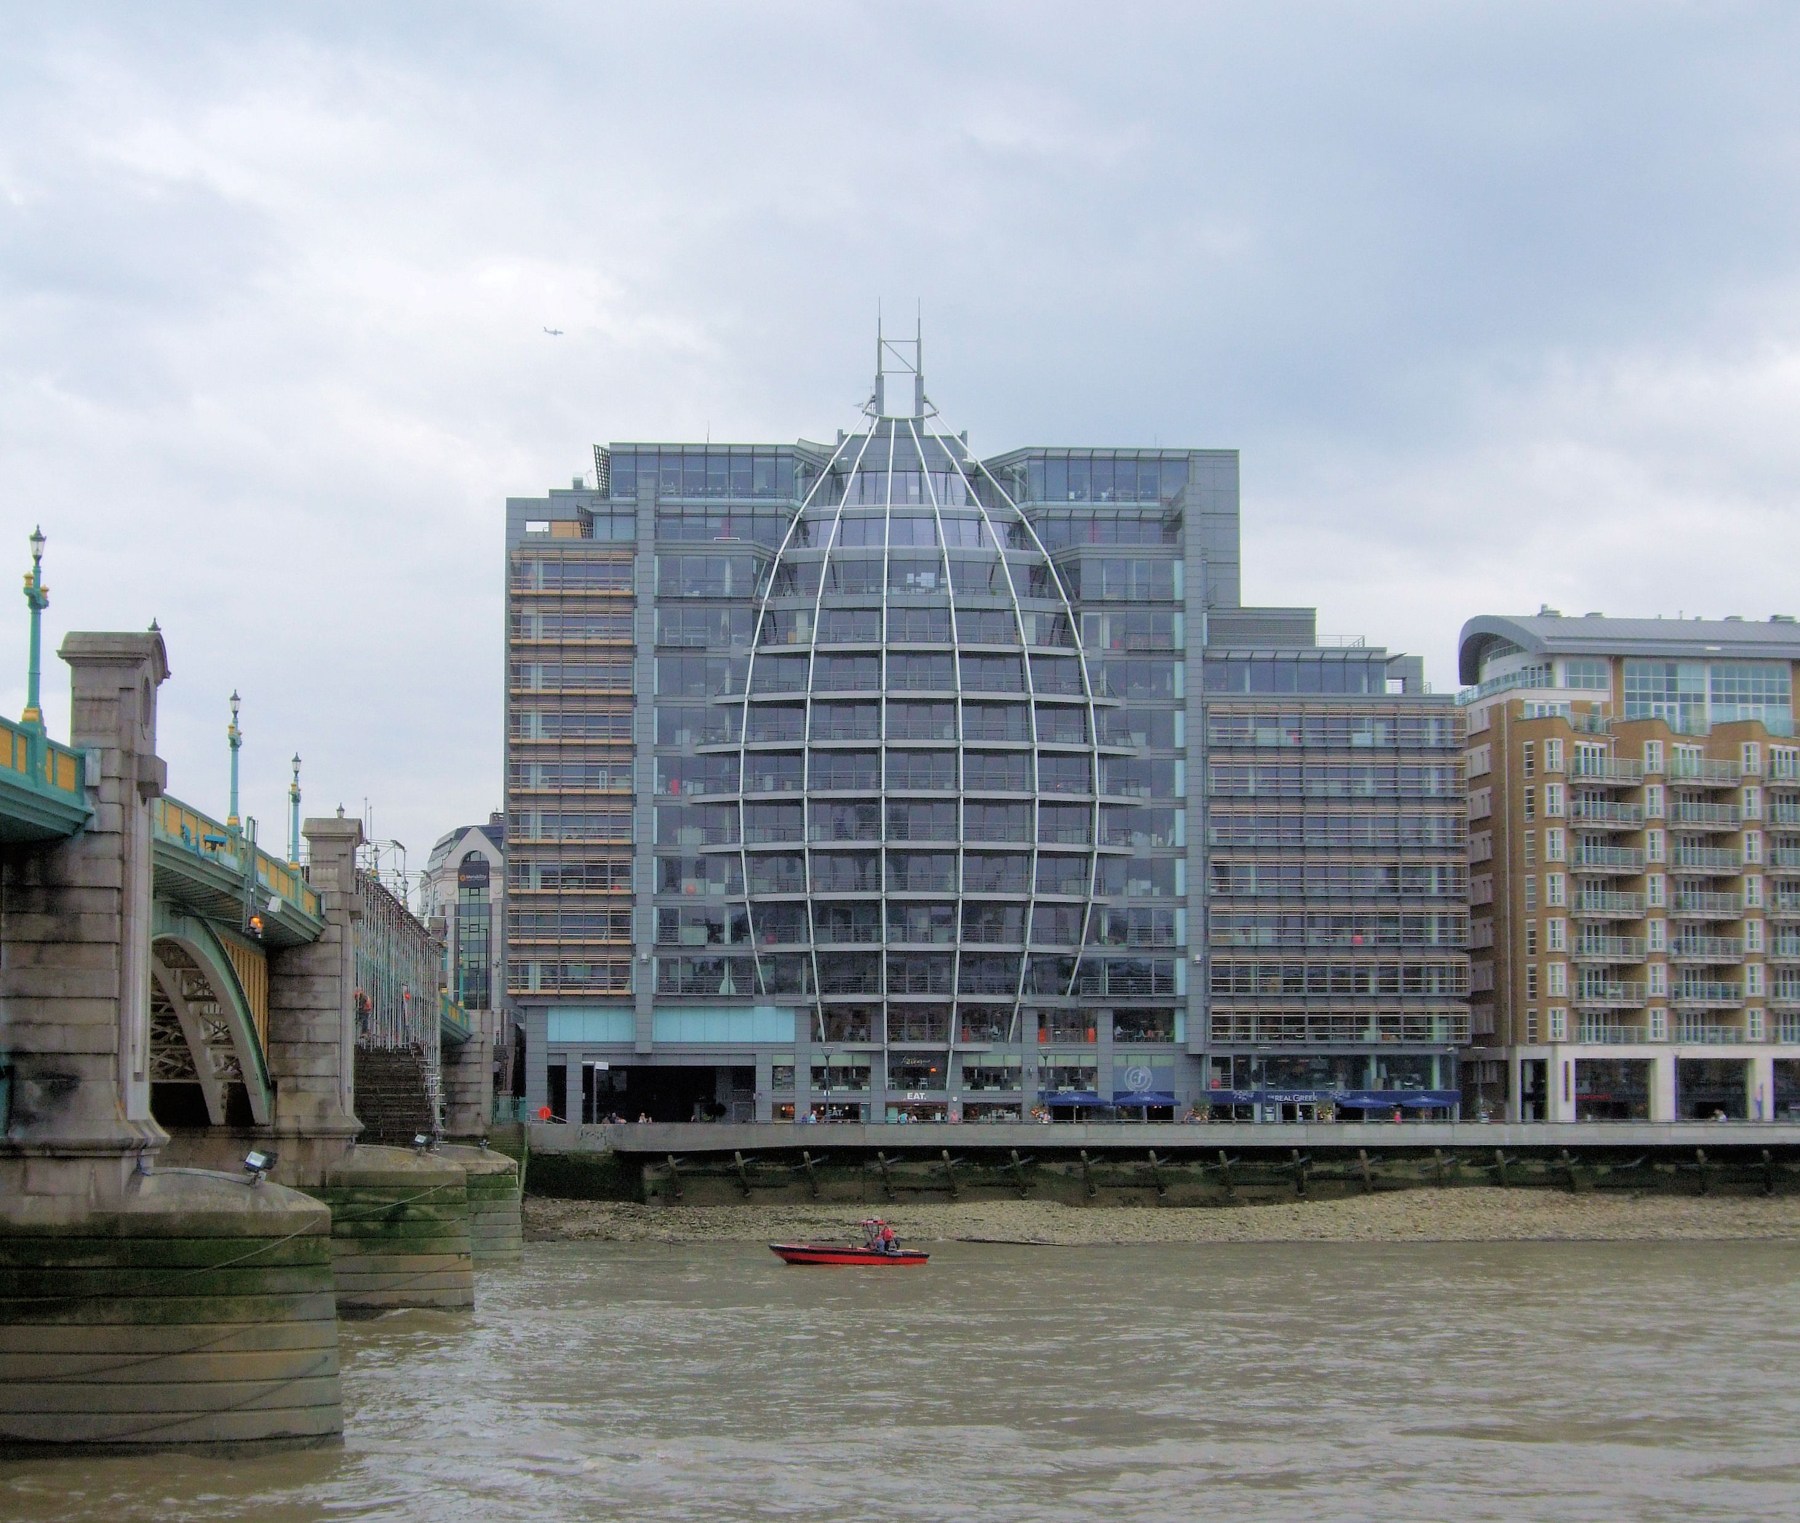
25. Pemerintah punya kekuasaan baru; kewajiban chatbot belum otomatis selesai
Jawaban tertulis Ian Murray pada 23 Oktober 2026 sangat penting untuk menjaga artikel tetap mutakhir. Pemerintah menyatakan sudah mengambil kekuasaan melalui Crime and Policing Act untuk membawa chatbot yang belum diatur ke cakupan kewajiban konten ilegal Online Safety Act. Pelaksanaannya masih membutuhkan peraturan sekunder melalui prosedur afirmatif. Untuk peran OSA dalam mengurangi bahaya AI terhadap anak, pemerintah mengatakan akan terus meninjau kebutuhan langkah tambahan. [5]
Perhatikan perbedaan antara mempunyai kekuasaan untuk membuat peraturan dan peraturan itu sendiri sudah menetapkan seluruh kewajiban. Perhatikan juga perbedaan antara kewajiban konten ilegal dan keseluruhan kewajiban perlindungan anak. Jawaban tersebut tidak memberikan dasar untuk menyatakan semua kewajiban otomatis berlaku pada semua chatbot sejak hari itu. Memorandum kewenangan yang lebih awal juga menunjukkan tujuan perluasan cakupan, kebutuhan penyesuaian terhadap bentuk layanan, dan peran proses legislasi lanjutan. [25]
Analisis redaksi: pemerintah dapat beralasan bahwa kewenangan delegasi membuat perubahan lebih cepat daripada menunggu undang-undang baru. Argumen itu mempunyai logika praktis. Namun, kecepatan tetap perlu disertai batas tujuan, penjelasan layanan yang tercakup, konsultasi yang bermakna, dan pengawasan parlemen. Jika prosesnya terlalu lambat, anak menunggu perlindungan yang dijanjikan. Jika terlalu kabur, perusahaan dan pengguna sulit mengetahui hak serta kewajibannya. Artikel yang bertanggung jawab harus mengikuti titik perubahan tersebut, bukan menganggap janji politik sudah menyelesaikan pekerjaan hukum. Pembaca juga berhak tahu dokumen berikutnya yang akan menentukan apakah kekuasaan baru benar-benar menghasilkan perlindungan baru.
26. Larangan media sosial di bawah 16 tahun masih berbeda dari perlindungan di bawah 18
Ringkasan Commons Library menyebut larangan media sosial bagi anak di bawah 16 tahun direncanakan mulai musim semi 2027. Sampai batas waktu riset ini, rencana tersebut tidak boleh ditulis seolah sudah menjadi pengalaman seluruh pengguna Inggris hari ini. Pemerintah juga merencanakan perlindungan bawaan untuk usia 16–17 tahun, termasuk pembatasan tertentu pada penggunaan malam dan fitur yang mendorong keterlibatan berkepanjangan. Detail penerapannya mengikuti proses peraturan yang relevan. [12][13]
Analisis redaksi: menaikkan batas usia dapat mengurangi akses pada kelompok layanan tertentu, tetapi tidak menghapus kebutuhan merancang layanan yang aman. Anak dapat tetap menggunakan permainan daring, pesan, atau layanan lain yang tidak identik dengan media sosial yang dilarang. Remaja yang sudah melewati batas usia juga belum otomatis mempunyai kemampuan yang sama dengan orang dewasa untuk menghadapi seluruh risiko. Sebuah kebijakan perlu menjelaskan perlindungan sesudah pintu usia, bukan hanya pemeriksaan sebelum masuk.
Larangan pun mempunyai persoalan manfaat yang hilang dan perpindahan ruang. Komunitas daring dapat menjadi sumber pertemanan, informasi, dan dukungan bagi sebagian anak. Itu bukan alasan untuk membiarkan desain berbahaya, tetapi alasan untuk menguji dampak kebijakan dengan serius. Pertanyaan yang matang adalah risiko mana yang berkurang, kebutuhan mana yang harus dipenuhi dengan cara lain, dan bagaimana menghindari perpindahan ke ruang yang lebih berisiko. Ukuran keberhasilan tidak semestinya hanya jumlah akun yang ditutup. Pengalaman setelah pembatasan, termasuk kesempatan memperoleh informasi yang berguna, tetap perlu dihitung.
27. Privasi dan industri: kritik yang berbeda jangan disatukan menjadi pembelaan platform
Open Rights Group mengkritik potensi dampak age assurance terhadap privasi, anonimitas, dan akses informasi. Organisasi itu mendorong pilihan pengguna dan arsitektur yang menjaga privasi. Ini merupakan posisi advokasi hak digital yang perlu dinilai bersama bukti efektivitas, bukan dianggap otomatis sebagai bukti bahwa semua pemeriksaan usia tidak sah atau selalu merugikan. [28]
Sementara itu, Reuters pada 13 Oktober melaporkan gugatan Meta terkait cara biaya dan denda dihitung dalam rezim Ofcom. Perselisihan tentang pendapatan yang dipakai menghitung pungutan atau batas hukuman tidak sama dengan pembuktian bahwa perusahaan sudah memenuhi seluruh kewajiban perlindungan anak. Hak menggugat dan kewajiban melindungi pengguna dapat tetap berjalan bersamaan. [29]
Analisis redaksi: publik sebaiknya memeriksa kepentingan dan ruang lingkup setiap argumen. Kelompok hak digital dapat mengkhawatirkan arsitektur identitas; perusahaan dapat mempermasalahkan beban biaya; organisasi perlindungan anak dapat menuntut tindakan lebih cepat. Ada bagian yang bersinggungan, tetapi alasannya tidak identik. Kita tidak perlu menganggap salah satu pihak selalu benar untuk menilai usulnya. Uji yang lebih berguna adalah apakah suatu pendekatan efektif mengurangi bahaya, proporsional terhadap risiko, menyediakan koreksi kesalahan, dan memungkinkan pengawasan. Keselamatan yang dipakai untuk menutup semua pertanyaan privasi berbahaya. Privasi yang dipakai sebagai alasan tidak melakukan perubahan produk juga tidak menjawab pengalaman anak.
28. Belajar dari bukti usia yang tidak selalu membuka identitas lengkap
Komisi Eropa menjelaskan pendekatan yang memungkinkan seseorang membuktikan bahwa ia melewati batas usia tanpa membagikan informasi pribadi lain kepada layanan yang meminta bukti. Solusi verifikasi usia yang dikembangkan bersama negara anggota menjadi contoh arah desain, bukan bukti bahwa seluruh masalah implementasi, keamanan, atau kepercayaan sudah selesai. Kebijakan Uni Eropa juga tidak otomatis menjadi kewajiban yang berlaku sama di Inggris. [30]
Analisis redaksi: secara prinsip, layanan yang hanya perlu tahu apakah pengguna sudah cukup umur tidak selalu perlu mengetahui nama lengkap, tanggal lahir, dan salinan identitasnya. Memisahkan bukti kelayakan dari identitas lengkap dapat mengurangi sebagian pengumpulan data. Namun, sistem masih harus menjawab siapa penerbit bukti, bagaimana mencegah penyalahgunaan, apa yang tercatat ketika bukti dipakai, dan bagaimana pengguna yang tidak mempunyai perangkat atau dokumen tertentu mendapat akses yang adil.
Karena itu, kata “menjaga privasi” harus dibaca sebagai klaim yang membutuhkan pemeriksaan teknis serta tata kelola. Sistem dapat membatasi informasi yang dilihat platform tetapi memusatkan terlalu banyak pengetahuan pada penyedia lain. Sebaliknya, rancangan yang tidak membangun catatan penggunaan lintas layanan dapat menawarkan perlindungan yang berbeda. Perbandingan internasional paling berguna ketika membahas fungsi dan risiko tersebut, bukan mencari satu negara untuk dipuji sebagai solusi final. Bagi pembaca, pertanyaan sederhananya adalah apakah layanan meminta lebih banyak informasi daripada yang diperlukan, apakah informasi itu dapat dipakai kembali, dan apakah keputusan akses mempunyai jalur koreksi yang nyata.
29. Apa yang dapat dilakukan keluarga tanpa memindahkan semua tanggung jawab kepada mereka?
Panduan NSPCC mendorong percakapan yang membangun pemahaman anak tentang AI, manfaatnya, serta potensi risikonya. Pendekatan ini lebih berguna daripada mengasumsikan semua anak memahami bahwa jawaban yang terdengar percaya diri dapat keliru. Orang tua dan pengasuh dapat mulai dengan meminta anak menunjukkan alat yang dipakai dan menjelaskan untuk apa ia menggunakannya, tanpa langsung mengubah percakapan menjadi pemeriksaan yang membuat anak enggan bercerita. [27]
Langkah praktis yang masuk akal adalah memeriksa pengaturan akun dan batas usia bersama, membahas data pribadi yang tidak perlu dimasukkan, serta mencari tahu cara melaporkan keluaran atau kontak yang mengganggu. Jelaskan bahwa bot bukan orang yang mengetahui seluruh situasi, dan jawaban mengenai masalah serius perlu diperiksa melalui sumber manusia yang dapat dipercaya. Ketika anak menunjukkan sesuatu yang membuatnya tidak nyaman, fokus pertama adalah mendengarkan dan membantu, bukan menyalahkan karena ia membuka aplikasi tersebut. [27][31]
Analisis redaksi: saran keluarga tidak boleh dipakai untuk membebaskan platform. Pengasuh tidak dapat memeriksa setiap perubahan model, memantau seluruh rekomendasi, atau mengaudit perusahaan pemeriksa usia. Karena itu, dukungan keluarga harus berjalan bersama perlindungan bawaan, pengaduan yang dapat digunakan anak, dan penegakan kewajiban perusahaan. Edukasi juga perlu sesuai usia dan kondisi pengguna; satu materi panjang tidak cocok untuk semua keluarga. Ukuran keberhasilan percakapan bukan anak menghafal semua istilah teknis, melainkan merasa cukup aman untuk bertanya dan mencari bantuan ketika menghadapi masalah. Tanggung jawab bersama tidak sama dengan tanggung jawab yang dilempar kepada pihak yang paling sedikit mempunyai kuasa atas desain layanan.
30. Bagi pembaca Indonesia, pelajarannya bukan menyalin aturan Inggris mentah-mentah
Indonesia mempunyai PP Nomor 17 Tahun 2025 tentang Tata Kelola Penyelenggaraan Sistem Elektronik dalam Pelindungan Anak, yang tercatat dalam JDIH Kemkomdigi. Namun, artikel ini tidak menganggap cakupan, ambang usia, mekanisme penegakan, atau perkembangan aturan turunannya identik dengan Inggris. Membandingkan dua negara memerlukan pembacaan terpisah terhadap teks dan status pelaksanaan masing-masing. [32]
Analisis redaksi: pelajaran yang dapat dibawa lebih dahulu adalah cara menilai hasil. Apakah regulator menerbitkan data pengalaman anak dengan periode dan metode yang jelas? Apakah pemeriksaan hanya berfokus pada halaman kebijakan atau juga keputusan produk? Apakah publik mengetahui perbedaan antara kewajiban yang berlaku, pedoman, dan rencana yang belum dilaksanakan? Pertanyaan itu dapat dipakai tanpa menganggap satu model hukum pasti cocok untuk semua kondisi.
Ekosistem pengguna, kemampuan keluarga, akses perangkat, dan ketersediaan dokumen berbeda antarwilayah. Pendekatan pemeriksaan usia yang mudah bagi sebagian orang dapat menjadi hambatan bagi orang lain. Begitu pula layanan pendidikan atau komunitas yang berguna tidak boleh hilang dari perhitungan hanya karena ukuran yang dipakai adalah berapa banyak akun diblokir. Untuk media, tantangannya sama: jangan mengimpor judul dari luar negeri sambil menghilangkan konteks hukumnya. Kejadian di Inggris berguna sebagai bahan pengujian gagasan, bukan alasan menyatakan situasi Indonesia sudah sama tanpa data. Pembaca berhak memperoleh perbandingan yang menjelaskan perbedaan, bukan hanya menambah kecemasan dengan nama undang-undang asing.
31. Ukuran keberhasilan berikutnya harus lebih dekat dengan pengalaman pengguna
Analisis redaksi: evaluasi lanjutan perlu membedakan sedikitnya empat lapisan. Pertama, apakah kewajiban dipenuhi: penilaian risiko, pengaturan usia, dan sistem pengaduan. Kedua, apakah alat berfungsi: ketepatan pemeriksaan, waktu penanganan, dan pemulihan kesalahan. Ketiga, apakah pengalaman berubah: paparan, pengulangan, dan dampak yang dirasakan pengguna. Keempat, apakah risiko berpindah ke layanan atau jalur lain. Lapisan pertama tidak boleh dijual sebagai pengganti tiga lapisan berikutnya.
Untuk AI generatif, pengujian perlu mengikuti produk konsumen dan perubahan versinya, bukan berhenti pada satu pengukuran API. Penguji harus menyatakan konfigurasi, periode, kelompok skenario, serta kategori hasil yang tidak dapat ditentukan. Pengujian berulang dan penilaian manusia pada bagian berisiko dapat membantu memeriksa kekuatan temuan. Ini usulan rancangan evaluasi berdasarkan keterbatasan yang terlihat dalam sumber, bukan klaim bahwa semua pihak saat ini mengabaikan langkah-langkah tersebut.
Transparansi juga membutuhkan akses yang dapat dipertanggungjawabkan, dengan perlindungan terhadap data anak. Publik tidak harus memperoleh percakapan pribadi mentah untuk memahami hasil. Ringkasan metode, ukuran ketidakpastian, audit independen, dan pelaporan perubahan dapat memperbaiki penilaian tanpa membuka pengalaman sensitif pengguna. Yang harus dihindari adalah dua kegagalan sekaligus: menutup seluruh informasi dengan alasan keselamatan, atau membuka terlalu banyak data anak dengan alasan transparansi. Kebijakan yang serius memerlukan bukti yang bisa diperiksa dan batas yang bisa dijelaskan. Itulah dasar untuk mengetahui apakah tahap berikutnya benar-benar memperbaiki keadaan.
32. Tiga kemungkinan ke depan, tanpa berpura-pura tahu hasil akhirnya
Analisis skenario: kemungkinan pertama adalah perlindungan membaik karena perluasan cakupan chatbot diikuti aturan yang jelas, perubahan produk, dan penegakan yang efektif. Tanda yang perlu dicari bukan sekadar peraturan baru, melainkan penurunan risiko pada pengukuran yang sebanding dan perbaikan bagi kelompok rentan. Kemungkinan kedua adalah kepatuhan administratif meningkat lebih cepat daripada hasil. Dokumen dan pemeriksaan bertambah, tetapi pengalaman anak tetap mengecewakan. Kesenjangan tersebut harus dijelaskan, bukan ditutup dengan jumlah kegiatan.
Kemungkinan ketiga adalah sebagian risiko berkurang pada layanan besar tetapi berpindah ke ruang yang lebih sulit dipantau, disertai beban privasi atau pengucilan yang tidak merata. Skenario ini bukan alasan untuk menolak perubahan sejak awal. Ia menunjukkan perlunya mengukur perpindahan, manfaat yang hilang, dan kesalahan keputusan. Hasil pada masa depan kemungkinan tidak seragam: satu instrumen dapat membantu pada satu jenis bahaya, sementara instrumen lain gagal menjangkau pengguna tertentu.
Ketiga skenario ini bukan ramalan dan tidak diberi peluang numerik karena riset ini tidak mempunyai dasar untuk menghitungnya. Fungsinya adalah menyebut bukti apa yang harus diperiksa ketika pemerintah dan perusahaan mengumumkan keberhasilan berikutnya. Pembaca tidak perlu memilih antara percaya sepenuhnya kepada regulator atau menganggap semua tindakan tidak berguna. Sikap yang lebih kuat adalah meminta ukuran, membandingkan periode yang masuk akal, dan mengubah penilaian ketika bukti berubah. Dengan begitu, artikel ini dapat diperbarui tanpa menghapus temuan lama atau mengubah janji menjadi fakta.
33. Apa yang dapat dinyatakan dengan tegas sekarang?
Ofcom mempunyai bukti bahwa paparan konten berbahaya terhadap anak belum menunjukkan perbaikan signifikan secara keseluruhan dalam periode yang ditinjau. Ada pula celah nyata dalam cakupan sebagian layanan AI dan perdebatan serius mengenai kecepatan serta desain penegakan. Kritik terhadap hasil perlindungan anak layak mendapat ruang besar. Tetapi dokumen yang diperiksa tidak mendukung cerita tunggal bahwa regulator mengaku seluruh undang-undang gagal total menghadapi AI, lalu memerintahkan biometrik darurat untuk semua platform AI publik. [2][4][5]
Yang perlu diperjuangkan bukan judul paling menggetarkan, melainkan tanggung jawab yang dapat diuji. Pemerintah harus menjelaskan perluasan hukum dan jadwalnya. Regulator harus menghubungkan tindakannya dengan hasil yang dirasakan anak. Platform harus menunjukkan perubahan desain dan menyediakan mekanisme koreksi. Penyedia verifikasi usia harus menjawab pertanyaan akurasi, keadilan, serta penggunaan data. Kelompok masyarakat sipil membantu menguji klaim itu dari sudut yang berbeda, sementara media wajib menjaga perbedaan antara bukti, pendapat, dan analisis.
Anak tidak terlindungi hanya karena sebuah layanan memasang peringatan, sebuah pemeriksaan meminta foto, atau sebuah pejabat menyampaikan pernyataan keras. Perlindungan terlihat ketika risiko berkurang, dukungan mudah dicapai, kesalahan dapat diperbaiki, dan hak pengguna tetap dijaga. Itulah ukuran yang lebih sulit tetapi lebih layak dipakai. Bukti terbaru Inggris memberikan alasan kuat untuk menuntut perbaikan. Ia tidak membutuhkan tambahan klaim yang tidak ditemukan dalam sumber agar menjadi penting.
Bagaimana riset ini diperiksa
Artikel membedakan temuan penelitian, penjelasan hukum, posisi lembaga, dan analisis redaksi. Bagian relevan dari dokumen primer diperiksa bersama lampiran dan pembaruan yang bertanggal lebih baru. Ini bukan wawancara lapangan, audit kepatuhan perusahaan, atau pengujian ulang model AI. Data survei, respons API, jumlah pemeriksaan, trafik layanan, dan status peraturan mempunyai penyebut serta periode berbeda.
Koreksi terhadap premis awal: pengakuan tentang hasil perlindungan yang belum membaik tidak digabungkan menjadi pengakuan bahwa seluruh undang-undang gagal menghadapi AI. Klaim kewajiban biometrik darurat universal tidak ditemukan dalam dokumen utama yang ditelaah. Pernyataan ketidaktemuan tersebut dibatasi pada sumber yang diperiksa, bukan klaim bahwa tidak ada seorang pun pernah mengusulkannya.
Batas pembaruan: 25 Oktober 2026. Jawaban pemerintah 23 Oktober menjadi acuan terbaru untuk langkah aturan chatbot. Kajian UNICEF dan NIST yang lebih lama dipakai untuk konteks risiko serta metode, tidak untuk menetapkan status hukum atau peringkat produk mutakhir. Target 2027 dipertahankan sebagai rencana. Skenario pada bagian 32 adalah analisis bersyarat, bukan ramalan atau hasil pengukuran.
Keamanan penyajian: tidak menampilkan materi eksplisit, contoh kueri berbahaya, atau keluaran yang dapat melukai pembaca. Ilustrasi bukan bukti kejadian; foto arsip diberi tanggal; gambar data berasal dari dokumen yang disebutkan. Angka dan label pada cuplikan sumber dipertahankan.
Audit 16 visual dan penempatannya
| Media | Jenis | Penempatan | Kredit / hak |
|---|---|---|---|
| 01 | Ilustrasi konseptual | Pembuka | Ilustrasi redaksi |
| 02 | Foto arsip | Bagian 2 | Diliff · Wikimedia Commons · CC BY-SA 2.5 |
| 03 | Cuplikan dokumen asli | Bagian 4 | © Ofcom · Report on content harmful to children |
| 04 | Cuplikan dokumen asli | Bagian 6 | Contains Parliamentary information licensed under the Open Parliament Licence v3.0 |
| 05 | Ilustrasi konseptual | Bagian 8 | Ilustrasi redaksi |
| 06 | Diagram sumber asli | Bagian 9 | © Ofcom · Analysis of Content Harmful to Children in Generative AI and Traditional Search API Responses · Figure 1, halaman 6 |
| 07 | Data sumber asli | Bagian 10 | © Ofcom · Analysis of Content Harmful to Children in Generative AI and Traditional Search API Responses · Table 2, halaman 13 |
| 08 | Ilustrasi konseptual | Bagian 12 | Ilustrasi redaksi |
| 09 | Grafik sumber asli | Bagian 14 | © Ofcom · Report on the use of age assurance · Figure 1, halaman 15 |
| 10 | Grafik sumber asli | Bagian 15 | © Ofcom · Report on the use of age assurance · Figure 3, halaman 17 |
| 11 | Ilustrasi konseptual | Bagian 17 | Ilustrasi redaksi |
| 12 | Cuplikan dokumen asli | Bagian 18 | NIST · Face Analysis Technology Evaluation: Age Estimation and Verification |
| 13 | Grafik sumber asli | Bagian 20 | © Ofcom · Report on the use of age assurance · Figure 8, halaman 32 · data Similarweb |
| 14 | Ilustrasi konseptual | Bagian 23 | Ilustrasi redaksi |
| 15 | Foto arsip | Bagian 24 | Jim Linwood · Wikimedia Commons · CC BY 2.0 |
| 16 | Ilustrasi konseptual | Bagian 29 | Ilustrasi redaksi |
Materi Ofcom digunakan dengan pengakuan hak cipta serta judul publikasi sesuai ketentuan penggunaan ulangnya, secara akurat dan dalam konteks penelaahan. Tidak ada logo Ofcom yang dipakai sebagai logo redaksi atau thumbnail. Foto arsip mempertahankan kredit dan tautan lisensi masing-masing; penyesuaian hanya ukuran dan kompresi. Contains Parliamentary information licensed under the Open Parliament Licence v3.0. Sumber pihak ketiga tetap tunduk pada ketentuan aslinya.
Enam ilustrasi redaksi menyertai hasil riset untuk menjelaskan: konteks regulasi Inggris, perbedaan umpan publik dan percakapan AI, pengulangan rekomendasi, pemeriksaan usia serta privasi, proses penegakan, dan pendampingan keluarga. Adegan serta antarmuka rekaan tidak dipresentasikan sebagai dokumentasi sumber.
Daftar sumber dan batas penggunaannya
Nomor pada artikel mengarah ke sumber berikut. Judul sumber asli dipertahankan agar dapat ditelusuri; judul tidak otomatis diambil sebagai kesimpulan redaksi. Tautan mengarah ke penerbit dokumen atau foto.
- Liputan · 23 Oktober 2026The Guardian — Online safety laws have failed to protect children in UK, Ofcom admits
Dipakai untuk: Pemicu liputan; fakta utama dicocokkan dengan dokumen Ofcom.
Batas: Liputan sekunder; bukan pengakuan biometrik darurat. - Laporan primer · 22 Oktober 2026Ofcom — Report on content harmful to children
Dipakai untuk: Temuan keseluruhan, ruang lingkup, periode survei, kategori bahaya.
Batas: Bukan audit kepatuhan tiap platform atau pengukuran seluruh fungsi AI. - Riset primer · 22 Oktober 2026Ofcom — Analysis of Content Harmful to Children in Generative AI and Traditional Search API Responses
Dipakai untuk: Rancangan uji API, hasil, penilaian antarmodel, batas interpretasi.
Batas: Data 3–5 Agustus 2026; bukan pengalaman langsung aplikasi konsumen. - Transkrip primer · 20 Oktober 2026UK Parliament — The work of Ofcom, HC 528: oral evidence
Dipakai untuk: Kesaksian Dawes dan Cheshire; budaya keselamatan, kode, kewenangan.
Batas: Pendapat dan penjelasan saksi; bukan putusan pengadilan. - Jawaban pemerintah · Dijawab 23 Oktober 2026UK Parliament — Written question 35133: AI chatbots and Online Safety Act
Dipakai untuk: Pembaruan resmi perluasan kewajiban chatbot dan aturan sekunder.
Batas: Kekuasaan membuat peraturan bukan bukti semua aturan sudah berlaku. - Teks hukum primer · Versi diakses 25 Oktober 2026legislation.gov.uk — Online Safety Act 2023
Dipakai untuk: Kerangka layanan, kewajiban, kategori, penegakan dan prosedur.
Batas: Komponen dilaksanakan bertahap; periksa commencement setiap ketentuan. - Ringkasan parlemen · 23 Oktober 2026House of Commons Library — The Online Safety Act: An overview
Dipakai untuk: Ringkasan cakupan dan jadwal implementasi; PDF juga ditelaah.
Batas: Ringkasan parlemen, bukan nasihat kasus individual. - Penjelasan regulator · 18 Desember 2025Ofcom — AI chatbots and online regulation: what you need to know
Dipakai untuk: Pembedaan layanan pengguna-ke-pengguna, pencarian, dan pornografi.
Batas: Dibaca bersama pembaruan Februari dan Oktober 2026. - Pembaruan primer · 3 Februari 2026Ofcom — Investigation into X, and scope of the Online Safety Act
Dipakai untuk: Celah chatbot mandiri dan perbedaan pembentukan serta distribusi konten.
Batas: Status penegakan terbaru diperiksa melalui pembaruan 14 Oktober. - Pembaruan penegakan · 14 Oktober 2026Ofcom — Monitoring X’s response to hate and terror content, and Grok investigation latest
Dipakai untuk: Perubahan X dan Grok yang dilaporkan regulator serta sisa pemeriksaan.
Batas: Laporan regulator tentang perubahan, bukan jaminan bebas kegagalan. - Pengumuman pemerintah · 15 Februari 2026GOV.UK — PM: No platform gets a free pass
Dipakai untuk: Pengumuman awal upaya menutup celah chatbot.
Batas: Pernyataan kebijakan, dibedakan dari aturan yang sudah berlaku. - Respons konsultasi · Juli 2026GOV.UK — Growing up in the online world: government response
Dipakai untuk: Rencana pembatasan usia dan fitur, serta dukungan keluarga.
Batas: Membedakan rencana pemerintah dan implementasi hukum. - Ringkasan parlemen · Versi Oktober 2026House of Commons Library — Proposals to ban social media for children
Dipakai untuk: Rencana larangan di bawah 16 tahun mulai musim semi 2027.
Batas: Tanggal target, bukan laporan bahwa larangan sudah berlaku. - Laporan primer · 15 Juli 2026Ofcom — Report on the use of age assurance
Dipakai untuk: Jumlah pemeriksaan, metode, perpindahan trafik dan batas data.
Batas: Sampel layanan dan metrik berbeda; pemeriksaan bukan orang unik. - Panduan regulator · 16 Januari 2025Ofcom — Age checks to protect children online
Dipakai untuk: Standar pemeriksaan usia dan variasi pendekatan.
Batas: Bukan kewajiban memilih satu metode biometrik universal. - Panduan primer · Versi diakses 25 Oktober 2026ICO — Expectations for age assurance and data protection compliance
Dipakai untuk: Kebutuhan, keadilan, transparansi, biometrik dan koreksi kesalahan.
Batas: Perlakuan data bergantung pada teknik dan tujuan pemrosesan. - Panduan primer · Versi diakses 25 Oktober 2026ICO — Age assurance
Dipakai untuk: Perbedaan perkiraan dan verifikasi usia serta risiko data.
Batas: Tidak semua metode atau pemrosesan wajah identik. - Prinsip bersama · Versi diakses 25 Oktober 2026ICO dan otoritas penandatangan — Joint statement: principles for age assurance
Dipakai untuk: Proporsionalitas, minimisasi data, hak akses dan akuntabilitas.
Batas: Prinsip umum, bukan sertifikasi satu produk tertentu. - Riset pemerintah · 30 Mei 2024NIST — First results from age estimation software evaluation
Dipakai untuk: Penjelasan penilaian enam algoritme dan variasi kemampuan.
Batas: Penilaian historis, bukan peringkat pasar Oktober 2026. - Laporan teknis · 2024NIST — NIST IR 8525: Face Analysis Technology Evaluation, Age Estimation and Verification
Dipakai untuk: Latar teknis pengujian usia, demografi, mutu gambar dan keputusan ambang.
Batas: Tidak menguji setiap produk atau seluruh sesi interaktif modern. - Evaluasi masyarakat sipil · 24 Juli 2026Internet Matters — One year of the Protection of Children Codes: what has changed?
Dipakai untuk: Survei eksternal: lebih banyak langkah keselamatan dan bahaya yang bertahan.
Batas: Pertanyaan, sampel dan periode tidak identik dengan Ofcom. - Panduan internasional · Desember 2025UNICEF Innocenti — Guidance on AI and children, version 3.0
Dipakai untuk: Hak, manfaat dan risiko AI serta kebutuhan keselamatan anak.
Batas: Panduan kebijakan, bukan pengukuran prevalensi di Inggris. - Ringkasan kebijakan · 2026; telaah kebijakan sampai 15 Mei 2026UNICEF — When AI becomes a friend
Dipakai untuk: Risiko AI pendamping dan pendekatan hak anak.
Batas: Status hukum negara diperiksa ulang dari sumber yang lebih baru. - Standar produk pendidikan · Versi diakses 25 Oktober 2026Department for Education, GOV.UK — Generative AI: product safety standards
Dipakai untuk: Contoh harapan keselamatan sepanjang percakapan produk pendidikan.
Batas: Ruang lingkup pendidikan; jangan disamakan dengan seluruh chatbot publik. - Memorandum primer · 2 Maret 2026GOV.UK — Delegated powers memorandum
Dipakai untuk: Tujuan perluasan cakupan AI dan prosedur afirmatif.
Batas: Dokumen tahap legislasi; pembaruan terkini memakai sumber 5. - Penjelasan penegakan · 20 Juli 2026Ofcom — What happens when a company doesn’t pay a fine
Dipakai untuk: Batas denda, pembayaran minimum, pemulihan dan proses hukum.
Batas: Batas maksimum bukan hukuman otomatis setiap perkara. - Panduan perlindungan anak · Versi diakses 25 Oktober 2026NSPCC — Talking to children about AI
Dipakai untuk: Percakapan keluarga, manfaat, risiko dan dukungan praktis.
Batas: Panduan pendampingan, bukan pengganti kewajiban platform. - Advokasi hak digital · 2025Open Rights Group — How to fix the Online Safety Act: a rights first approach
Dipakai untuk: Posisi advokasi tentang anonimitas, privasi dan pilihan pemeriksaan.
Batas: Pendapat organisasi, dibedakan dari hukum atau hasil eksperimen. - Liputan · 13 Oktober 2026Reuters — Meta challenges UK online safety watchdog over how fees and fines are calculated
Dipakai untuk: Laporan gugatan Meta.
Batas: Akses teks penuh terbatas. - Kebijakan dan desain primer · Versi diakses 25 Oktober 2026European Commission — The EU approach to age verification
Dipakai untuk: Contoh desain bukti usia yang membatasi informasi pribadi.
Batas: Pendekatan Uni Eropa; bukan aturan Inggris atau jaminan tanpa risiko. - Panduan keluarga · Diperbarui 20 April 2026Ofcom — How Ofcom is helping children to be safer online: a guide for parents
Dipakai untuk: Latar peran keluarga dan tanggung jawab perusahaan.
Batas: Materi penjelasan regulator, bukan evaluasi independen hasil. - Teks hukum primer · 27 Maret 2025JDIH Kemkomdigi — PP Nomor 17 Tahun 2025 tentang Tata Kelola PSE dalam Pelindungan Anak
Dipakai untuk: Keberadaan kerangka Indonesia sebagai konteks perbandingan.
Batas: Artikel tidak mengaudit seluruh aturan turunan Indonesia. - Sumber visual · 3 Februari 2007Wikimedia Commons / Diliff — Palace of Westminster, London: Feb 2007
Dipakai untuk: Foto arsip konteks parlemen.
Batas: CC BY-SA 2.5; bukan dokumentasi sidang 2026. - Sumber visual · 27 Juli 2010Wikimedia Commons / Jim Linwood — Riverside House, Bankside 01
Dipakai untuk: Foto arsip gedung yang menjadi kantor Ofcom.
Batas: CC BY 2.0; bukan foto kegiatan atau kondisi terkini. - Hak media · Diakses 25 Oktober 2026Ofcom — Copyright and information re-use
Dipakai untuk: Ketentuan penggunaan ulang materi Ofcom secara akurat dan beratribusi.
Batas: Logo dan materi pihak ketiga mempunyai ketentuan tersendiri. - Hak media · Diakses 25 Oktober 2026UK Parliament — Open Parliament Licence v3.0
Dipakai untuk: Atribusi informasi parlemen pada cuplikan dokumen.
Batas: Bukan lisensi umum foto, logo, atau siaran parlemen.