Riset diperiksa 24 Oktober 2026, waktu Indonesia tengah. Fokus: PHP2Shell, aktivitas pascaeksploitasi yang dilaporkan Unit 42, dan pembaruan keamanan sampai tanggal pemeriksaan.
Pintu masuk sebuah serangan dapat berupa celah perangkat lunak. Kerusakan yang lebih luas sering ditentukan oleh apa yang terjadi setelah pintu itu terbuka: kredensial apa yang dapat dibaca, jaringan mana yang dapat dijangkau, dan apakah ada pembatas yang menghentikan penyerang. Di tengah pembicaraan tentang agen AI, bagian setelah pembobolan itulah yang perlu diperhatikan.
Pertanyaan utama dalam laporan seperti ini adalah bukti apa yang terlihat, kesimpulan apa yang ditarik peneliti, dan bagian mana yang masih belum diketahui. Ketiganya menentukan apakah pembaca mendapat penjelasan atau sekadar alarm.
Artikel ini memeriksa lapisan bukti tersebut, lalu menghubungkannya dengan dua celah PHP utama, pembaruan celah terkait ketiga, serta pekerjaan pertahanan yang benar-benar perlu dilakukan. Bahasa teknis dijelaskan bertahap agar pembaca dapat membedakan risiko yang sudah diamati dari skenario yang masih berupa kemungkinan.
1. Apa yang sebenarnya dilaporkan dari serangan terhadap pemerintah Eropa?
Unit 42 melaporkan akses ke hash kata sandi dan rahasia MFA dalam dua jam setelah eksploitasi terhadap entitas pemerintah Eropa. Penyerang membuat terowongan relay NTLM menuju Active Directory dan mencoba eskalasi Domain Admin. [1]
| Pernyataan | Pembacaan yang didukung sumber |
|---|---|
| Akses, penyalinan, dan ekspor data | Masing-masing memerlukan bukti sesuai peristiwanya |
| Percobaan dan keberhasilan | Keduanya harus dilaporkan sebagai status berbeda |
| Seluruh database diekspor dalam detik | Tidak ditunjukkan oleh ringkasan insiden itu |
| Otonomi tanpa keputusan manusia sama sekali | Tidak dapat dipastikan dari bukti publik yang disajikan |
Mengakses isi tertentu, menyalin sebagian data, mengekspor seluruh database, dan mengirimkannya keluar merupakan peristiwa yang berbeda. Untuk membuktikan ekspor lengkap, pemeriksa biasanya memerlukan rincian objek data, volume, waktu, tujuan pengiriman, serta jejak yang menghubungkan seluruh tahap tersebut. Ringkasan publik yang tidak memuat rincian itu tidak boleh kita lengkapi dengan imajinasi.
Nama korban, rincian platform AI, dan tingkat campur tangan operator juga tidak dapat ditentukan sendiri oleh pembaca. Menyebut “pemerintah Eropa” bukan izin untuk menebak negara atau mengaitkannya dengan situs yang kebetulan sempat tidak dapat diakses. Situs berhenti beroperasi bisa karena mitigasi pencegahan, gangguan layanan, atau kompromi; penyebabnya perlu diperiksa satu per satu.
2. Mengapa peneliti mencurigai ada agen AI di belakangnya?
Indikator kuat yang disorot Unit 42 mencakup keluaran berpenanda yang mudah diproses mesin, tugas singkat berurutan, serta perubahan langkah cepat setelah kegagalan. [1]
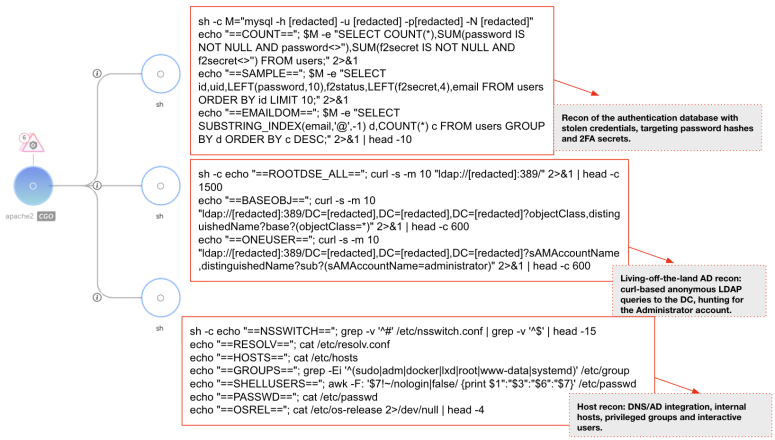
Makna analitisnya dapat dijelaskan tanpa menganggap setiap otomatisasi sebagai AI. Seorang operator dapat menjalankan skrip yang selalu melakukan langkah A, B, lalu C. Agen yang memakai model penalaran dapat membaca hasil langkah A, memilih B atau D, lalu mengubah pendekatan setelah menerima kesalahan. Perbedaan pentingnya berada pada pemilihan tindakan berdasarkan umpan balik, bukan sekadar cepatnya mengetik.
Namun, format keluaran terstruktur juga dipakai skrip biasa. Perubahan pendekatan bisa dilakukan operator manusia yang cepat. Karena itu, sebuah penanda teks bukan sidik jari model tertentu. Kesimpulan lebih kuat jika digabungkan dengan log sesi, konfigurasi, riwayat pemanggilan alat, atau artefak lain yang memperlihatkan hubungan antara hasil observasi dan keputusan berikutnya.
Bagi media, pilihan kata harus mengikuti tingkat bukti. “Peneliti menilai perilakunya konsisten dengan agen AI” menyampaikan temuan dan atribusinya. “Kami membuktikan AI bekerja sendiri tanpa manusia” memerlukan akses dan pembuktian yang berbeda. Riset ini membaca laporan terbuka; redaksi tidak memperoleh rekaman forensik privat korban.
Ada pula batas yang tidak kalah penting: bukti mengenai otomatisasi setelah pembobolan tidak otomatis menjelaskan bagaimana celah pertama ditemukan, bagaimana eksploitnya dikembangkan, atau siapa yang memilih korban. Satu operasi dapat menggunakan AI pada sebagian tahap dan manusia pada tahap lain. Menyebut semuanya otonom hanya karena salah satu bagiannya otonom akan menghilangkan struktur serangan yang justru perlu dipahami.
3. Agen AI bukan satu benda: pisahkan model, alat, dan kewenangan
Dalam kerangka agen, model membantu menafsirkan situasi dan memilih langkah. Perangkat lunak pengorkestrasi menyediakan konteks, memanggil alat, menyimpan hasil, dan mengelola rangkaian tugas. Alatnya sendiri dapat berupa pembaca berkas, terminal, atau antarmuka layanan. Kemampuan akhirnya ditentukan pula oleh kewenangan yang tersedia pada lingkungan tempat agen berjalan.
Pemisahan itu membantu menjelaskan mengapa satu model tidak memiliki dampak yang sama dalam semua situasi. Model yang hanya menerima teks tidak mempunyai akses langsung ke jaringan korban. Model yang ditempatkan dalam sistem dengan terminal, kredensial, dan konektivitas luas menghadapi batas yang berbeda. Akses itu berasal dari konfigurasi dan otoritas yang diberikan, bukan muncul secara ajaib dari kata “AI”.
Sebagai konteks, laporan Anthropic September 2026 menjelaskan pergeseran dari bantuan chatbot menuju eksekusi dan orkestrasi pada sejumlah kasus penyalahgunaan yang mereka tangani. Laporan tersebut mencakup kegiatan Desember 2025–Agustus 2026. Manusia masih memilih target dan meninjau bagian tertentu dari operasi. Jadi, meningkatnya otonomi tidak berarti hilangnya seluruh peran manusia. [21]
Temuan tersebut tidak mengidentifikasi model yang dipakai pada kasus pemerintah Eropa dalam laporan PHP2Shell. Menghubungkan kedua laporan boleh dilakukan untuk menjelaskan tren, tetapi bukan untuk mengisi identitas yang belum diumumkan. Begitu pula, daftar model yang muncul dalam satu penelitian tidak boleh dipindahkan ke insiden lain tanpa bukti penghubung.
Di sini ada pelajaran yang berlaku bagi penggunaan agen yang sah: alat yang sama dapat dipakai administrator, peneliti, atau penyerang. Analisis perlu menilai tujuan, target, izin, dan perilakunya. Keberadaan sebuah framework pada komputer seseorang tidak dengan sendirinya membuktikan kejahatan, sebagaimana penggunaan alat populer tidak menjadikan tindakan tanpa izin dapat dibenarkan.
4. ‘Vulnerability tsunami’ adalah peringatan strategis, bukan nama satu kelompok peretas
Anadolu melaporkan bahwa Jason Clinton, deputy CISO Anthropic, memperingatkan kemungkinan lonjakan kerentanan yang membebani pertahanan. Ia menekankan dukungan pimpinan untuk dasar keamanan, termasuk pembatasan akses terhadap jaringan sensitif. Peringatan tersebut menyangkut kapasitas memperbaiki sistem ketika kemampuan menemukan celah meningkat; bukan pengumuman bahwa semua infrastruktur penting sudah berhasil disusupi. [16]
Istilah “Black October” dalam pembahasan publik juga perlu diperlakukan sebagai label pemberitaan. Untuk menyatakan sejumlah insiden merupakan satu operasi, peneliti memerlukan hubungan teknis atau operasional: infrastruktur, artefak, identitas pelaku, tujuan, atau jejak lain yang dapat diuji. Kesamaan bulan kejadian atau penggunaan AI belum mencukupi.
Menyatukan semua kebocoran, gangguan layanan, dan laporan kerentanan menjadi satu serangan besar mungkin membuat narasi terasa rapi. Tetapi kerapian cerita dapat menutupi perbedaan akar masalah. Serangan rantai pasok, pencurian kredensial, kerentanan runtime, dan gangguan penyedia layanan mempunyai jalur pemeriksaan yang berbeda.
Alarmnya tetap serius. Jika lebih banyak celah dapat ditemukan dan dianalisis dalam waktu singkat, jumlah keputusan yang harus diambil pemelihara meningkat: mana temuan valid, mana duplikat, apa dampaknya, bagaimana menguji patch, dan siapa yang harus diberi tahu. Volume laporan saja tidak mengamankan sistem. Temuan harus berubah menjadi perbaikan yang benar-benar terpasang.
5. PHP2Shell berada di mesin PHP, sehingga pembaruan plugin saja tidak cukup
Dua celah utama bernomor CVE-2026-109618 dan CVE-2026-109619 berada pada PHP, komponen yang menjalankan kode aplikasi di server. Penjelasan NSA menegaskan persoalannya bukan semata cacat pada aplikasi yang dihosting. Sistem yang membawa runtime terdampak perlu ditangani melalui pembaruan yang sesuai. [8]
Ini penting untuk pemilik WordPress, toko daring, portal layanan, maupun aplikasi internal. Halaman admin dapat menunjukkan CMS dan plugin sudah terbaru, sementara proses server masih memakai runtime lama. Sebaliknya, sebuah vendor mungkin sudah memasukkan perbaikan ke paketnya tanpa mengikuti penomoran rilis upstream secara persis. Pemeriksaan harus mengikuti komponen yang benar-benar digunakan.
Wiz mempublikasikan demonstrasi RCE terhadap beberapa aplikasi sebagai contoh dampak pada runtime. Itu demonstrasi penelitian, bukan bukti bahwa semua instalasi aplikasi yang logonya terlihat pada diagram sudah dibobol. Jenis aplikasi membantu menunjukkan luasnya ketergantungan; keadaan masing-masing server tetap harus diverifikasi. [10]
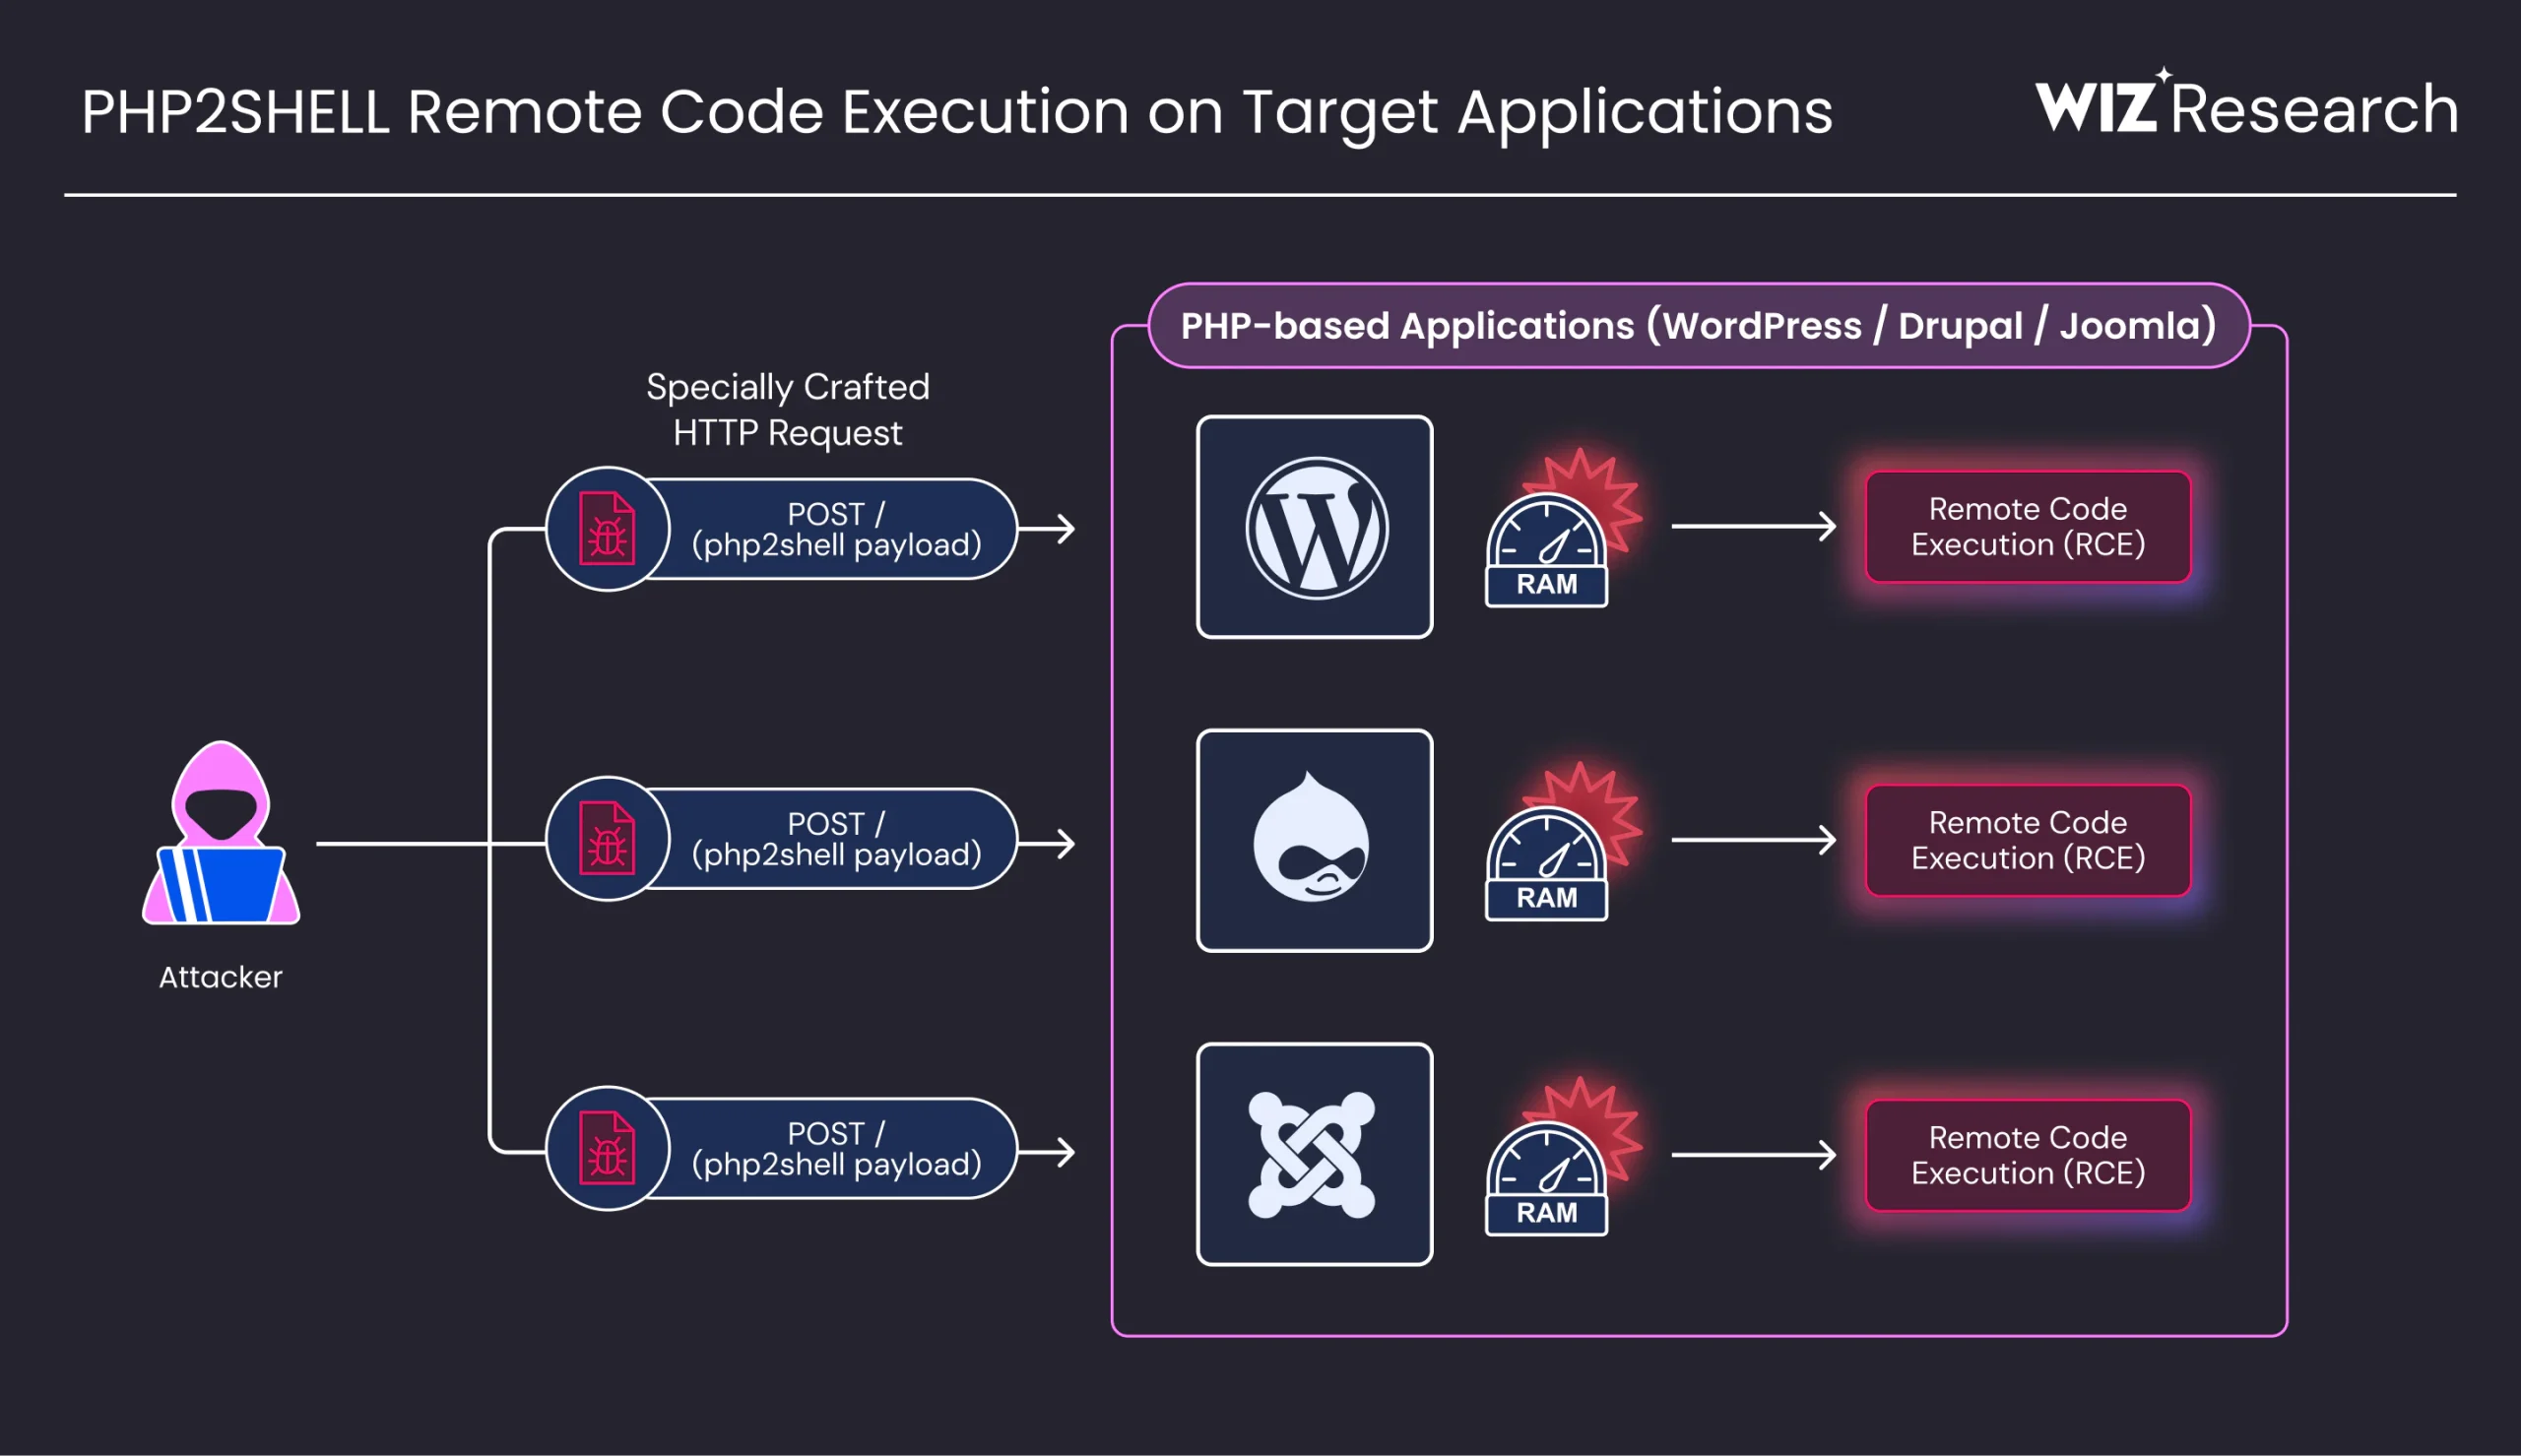
Untuk hosting terkelola, pertanyaan yang berguna kepada penyedia bukan sekadar “apakah WordPress aman?”, melainkan apakah runtime yang melayani situs sudah menerima perbaikan, paket apa yang digunakan, dan apakah proses lamanya sudah dihentikan. Jawaban pemasaran tentang adanya firewall belum menjawab status komponen tersebut.
Ketergantungan juga bisa tersembunyi dalam appliance, panel, image container, atau produk komersial. Tim mungkin tidak memasang PHP secara langsung, tetapi masih mengoperasikan produk yang membawanya. Itulah sebabnya penelusuran aset perlu mencakup perangkat lunak bawaan vendor, bukan hanya daftar paket pada beberapa server yang paling dikenal.
6. Dua kegagalan memori yang mirip, tetapi tidak identik
CVE-2026-109618 berkaitan dengan penanganan kehabisan memori yang memutus pekerjaan ketika data internal belum lengkap. Proses pembersihan kemudian dapat memperlakukan keadaan yang belum valid sebagai valid. Advisory PHP menjelaskan bahwa risiko dan jalur pembuktiannya dipengaruhi cara PHP diintegrasikan dengan server. [4]
CVE-2026-109619 berkaitan dengan referensi terhadap keadaan milik request yang tetap dapat dijangkau setelah memori dasarnya dilepas. Request berikutnya pada worker yang sama dapat menyentuh keadaan lama sebelum inisialisasi normal membersihkannya. Konfigurasi serta jalur pemakaiannya menentukan kondisi paparan. [5]
| Celah | Cara membaca masalahnya | Yang jangan diasumsikan |
|---|---|---|
| CVE-2026-109618 | Pekerjaan terputus saat struktur internal belum siap | Semua kegagalan memori biasa otomatis menghasilkan RCE |
| CVE-2026-109619 | Referensi lama bertahan melewati umur memori request | Semua proses dan semua konfigurasi memiliki jalur identik |
Analogi sederhananya adalah meja kerja yang dibersihkan sebelum semua pekerjaan selesai. Pada satu kasus, petugas pembersih menerima catatan yang belum terisi dengan benar. Pada kasus lain, pekerjaan berikutnya masih memakai catatan yang menunjuk barang yang sudah disingkirkan. Analogi ini menjelaskan kekeliruan umur dan keadaan data, bukan langkah membuat eksploit.
Perlu dibedakan pula antara kehabisan memori sebagai gangguan ketersediaan dan korupsi memori yang dapat dimanfaatkan. Banyak aplikasi kehabisan sumber daya tanpa menghasilkan pengambilalihan. Masalah keamanan muncul ketika kegagalan itu meninggalkan keadaan internal yang salah dan dapat dipengaruhi atau dikonsumsi melalui jalur tertentu.
Patch karena itu bukan hanya membuat server memiliki RAM lebih besar. Perbaikannya harus memastikan jalur penanganan kesalahan tidak menampilkan keadaan yang belum valid atau mempertahankan referensi yang tidak lagi sah. Menambah sumber daya dapat mengubah perilaku kegagalan, tetapi tidak sendirian membuktikan akar cacat sudah diperbaiki.
7. Apache, FPM, dan worker panjang tidak boleh diratakan
Advisory CVE-2026-109618 mencatat RCE tanpa autentikasi yang telah divalidasi pada mod_php, berjalan sebagai akun worker web. Untuk FPM, analisis sumber mendukung kerentanan, tetapi advisory tersebut membedakannya dari eksploit lengkap yang sudah didemonstrasikan untuk SAPI itu. Perbedaan tingkat bukti ini harus dipertahankan ketika menulis cakupan. [4]
Pada celah keadaan global, PHP juga menjelaskan bahwa jalur awal request dan penerapan konfigurasi dapat berbeda antarlingkungan. Sebagian kondisi melibatkan diagnostic atau aktivitas session sebelum inisialisasi normal. Karena itu, “sama-sama PHP” tidak selalu berarti urutan eksekusi dan prasyarat eksploitasinya sama. [5]
Perbedaan tersebut tidak memberi alasan mengabaikan patch pada FPM. Tujuannya menghindari dua kesalahan sekaligus: menyebut semua lingkungan sudah memiliki eksploit yang sama mudahnya, atau menyatakan satu integrasi aman hanya karena demonstrasi publiknya belum lengkap. Tingkat kepastian berbeda dari prioritas menutup risiko yang kredibel.
Hak worker juga menentukan batas awal serangan. RCE pada proses web tidak otomatis berarti penyerang menjadi root atau Domain Admin. Dampaknya dapat membesar jika akun tersebut bisa membaca rahasia bernilai tinggi, menjangkau layanan internal, atau memanfaatkan kelemahan berikutnya. Karena itu, hak minimum dan pemisahan jaringan tetap relevan setelah patch runtime tersedia.
Pemeriksaan versi dari terminal saja pun dapat menyesatkan bila mesin memiliki beberapa instalasi. Runtime untuk command line, pool situs, container, dan layanan lain bisa berbeda. Bukti perbaikan perlu dikaitkan pada proses serta jalur layanan yang melayani request pengguna, bukan hanya keluaran versi dari satu perintah yang kebetulan ditemukan administrator.
8. RCE dan kebocoran memori menghasilkan risiko yang berbeda
Wiz menunjukkan bahwa pembacaan memori proses dapat membocorkan material sensitif, selain jalur korupsi yang berujung eksekusi kode. Rahasia yang berada dalam proses tidak selalu tersimpan sebagai berkas yang mudah ditemukan. Karena itu, pemeriksaan keamanan yang hanya berfokus pada perubahan berkas dapat melewatkan jenis dampak tertentu. [10]
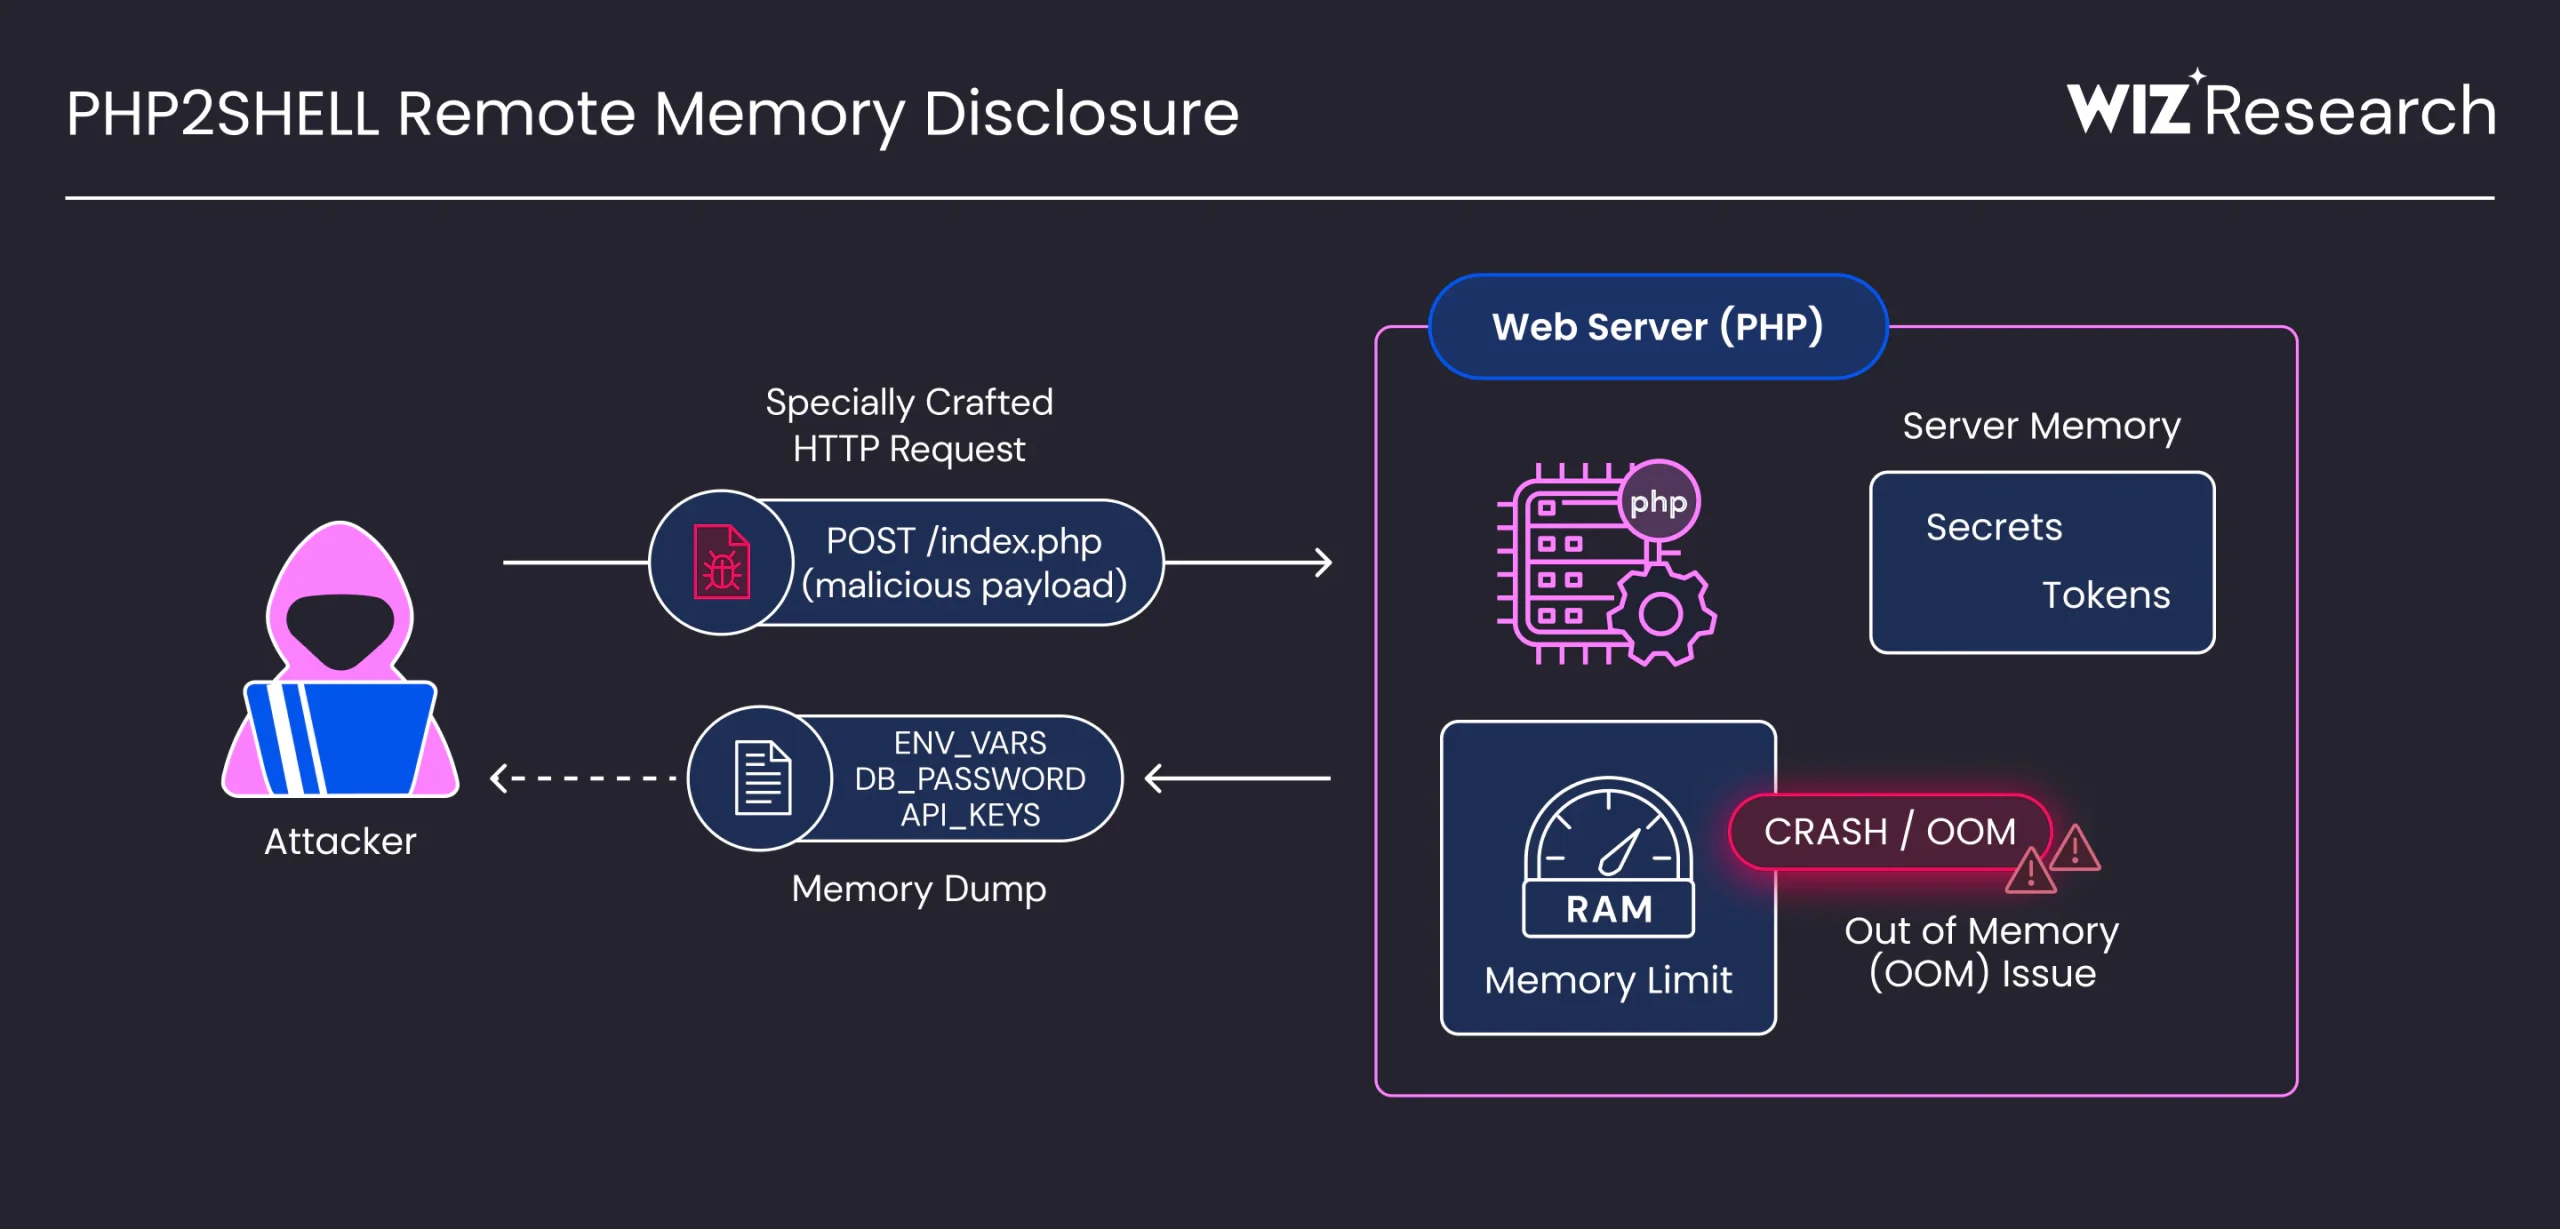
Perbedaan ini memengaruhi respons. Pada dugaan RCE, pemeriksa menelusuri perintah, proses turunan, persistensi, serta koneksi lanjutan. Pada dugaan pengungkapan memori, pertanyaannya juga mencakup rahasia apa yang sempat diproses dan apakah kredensial tersebut masih berlaku. Tidak ditemukannya web shell tidak otomatis menyelesaikan semua kemungkinan kebocoran.
Di sisi lain, kemungkinan kebocoran bukan bukti bahwa setiap rahasia server benar-benar bocor. Organisasi perlu menentukan waktu paparan, sistem yang menangani data sensitif, dan bukti aktivitas yang tersedia. Ruang lingkup yang baik membantu menghindari kepastian palsu maupun penggantian massal tanpa memahami prioritas.
Setelah akses awal ditutup, kredensial yang sudah diketahui penyerang masih dapat memberi akses lewat jalur sah. Ini menjelaskan mengapa patch, investigasi, dan penanganan rahasia mempunyai tujuan berbeda. Patch menutup kelemahan perangkat lunak; perubahan atau pencabutan kredensial menangani otorisasi yang mungkin sudah tidak dapat dipercaya.
9. Rahasia MFA bocor tidak sama dengan seluruh MFA menjadi tidak berguna
Istilah rahasia MFA perlu dibaca berdasarkan implementasinya. Jika suatu layanan menggunakan benih rahasia bersama untuk pembangkit kode sekali pakai, akses terhadap benih itu mempunyai implikasi berbeda dari melihat kode yang segera kedaluwarsa. Tetapi jenis material autentikasi pada insiden tidak boleh kita tentukan sendiri hanya dari istilah ringkas dalam laporan.
Panduan NCSC membedakan kekuatan berbagai metode MFA dan tetap menegaskan manfaat lapisan tambahan dibanding kata sandi saja. Pemilihan metode perlu memperhatikan risiko, kemampuan pengguna, aksesibilitas, dan dukungan layanan. Satu insiden yang menyentuh rahasia autentikasi bukan alasan membuang semua perlindungan tersebut. [26]
Passkey berbasis FIDO menggunakan pasangan kunci. Layanan menyimpan kunci publik untuk memverifikasi respons, sedangkan kredensial kunci privat dikelola di sisi autentikator atau penyedia passkey. Arsitektur ini berbeda dari menyimpan benih rahasia bersama di basis data autentikasi. Namun, keamanan login tidak menjamin aplikasi yang servernya sudah dikuasai tetap utuh. [32]
Pembedaan itu membuat perdebatan lebih berguna. Pertanyaan yang perlu dijawab bukan sekadar “pakai MFA atau tidak?”, tetapi metode apa, bagaimana rahasianya dilindungi, bagaimana akun dipulihkan, serta siapa yang dapat mengubah faktor autentikasi. Jalur pemulihan yang lemah dapat mengurangi manfaat metode utama yang kuat.
Demikian pula, mengganti kata sandi belum tentu membatalkan sesi, token API, atau faktor tambahan yang masih aktif. Organisasi perlu memetakan setiap jenis kredensial dan mekanisme pencabutannya. Keputusan respons harus mengikuti jenis material yang terpapar, bukan berasumsi satu tombol reset menyelesaikan semua otorisasi.
10. Mengapa web server dapat menjadi jalan menuju Active Directory?
Web server dapat terhubung ke layanan identitas, direktori, database, atau sistem internal karena kebutuhan bisnis. Hubungan tersebut tidak otomatis salah. Risiko muncul ketika koneksi dan kewenangannya lebih luas daripada kebutuhan, atau ketika batas kepercayaan tidak cukup kuat untuk membatasi dampak setelah salah satu komponen dikuasai.
MITRE menjelaskan akses kredensial sebagai upaya memperoleh material autentikasi yang tersimpan secara tidak aman pada berbagai tempat di sistem. Kerangka ini membantu membaca perilaku pascaeksploitasi secara konsisten. Pemetaan teknik berguna untuk pemeriksaan, tetapi tidak mengidentifikasi model AI atau kelompok pelaku dengan sendirinya. [24]
Tentang relay autentikasi, dokumentasi Microsoft menjelaskan bahwa perlindungan transportasi TLS dan pengikatan autentikasi ke sesi tertentu mempunyai fungsi berbeda. Untuk jenis sesi LDAP yang relevan, channel binding membantu menolak autentikasi yang diteruskan melalui sesi TLS lain. Penerapannya harus mengikuti tipe sesi dan kompatibilitas klien. [25]
Pelajaran besarnya: jaringan yang memakai enkripsi belum tentu mempunyai seluruh perlindungan terhadap penyalahgunaan autentikasi. Menutup celah PHP mengurangi satu pintu masuk, tetapi tidak menggantikan peninjauan batas koneksi web server ke layanan identitas. Organisasi perlu mengetahui komunikasi mana yang memang diperlukan dan akun mana yang boleh menggunakannya.
Sebuah serangan tidak harus memperoleh hak tertinggi agar merugikan. Hak membaca database pelanggan, mengakses penyimpanan cadangan, atau menggunakan token layanan mungkin sudah cukup untuk menghasilkan dampak besar. Memusatkan semua perhatian pada label Domain Admin dapat membuat akses bernilai tinggi lain terlihat kurang penting daripada kenyataannya.
11. Tiga angka besar yang sering salah diterjemahkan
Telemetri Unit 42 menyebut lebih dari 22,6 juta instance terekspos yang berpotensi rentan, bukan korban terkonfirmasi. [1] Satu organisasi juga dapat mengoperasikan banyak instance, sementara cakupan sebuah penyedia tidak selalu mencakup seluruh internet.
W3Techs, ketika diakses pada 24 Oktober, mencatat PHP pada 69,3% situs yang bahasa pemrograman sisi servernya diketahui. Penyebutnya penting. Angka tersebut tidak berarti 69,3% semua perangkat internet, seluruh server dunia, atau semua layanan digital sudah terbukti rentan terhadap eksploit tertentu. [15]
CVSS 4.0 memberikan ukuran tingkat keparahan berdasarkan metrik yang ditentukan. Skor 9,2 tidak berarti peluang keberhasilan peretasan 92%. FIRST juga membedakan karakteristik dasar, ancaman, serta konteks lingkungan yang dapat memperkaya penilaian. Prioritas organisasi membutuhkan informasi mengenai paparan dan dampak layanannya sendiri. [18]
| Angka atau ukuran | Artinya | Bukan artinya |
|---|---|---|
| Instance potensial rentan | Temuan eksposur dalam cakupan telemetri | Jumlah korban sukses atau jumlah organisasi unik |
| Persentase penggunaan PHP | Pangsa dalam survei dengan penyebut tertentu | Persentase seluruh internet yang telah diretas |
| CVSS 9,2 | Keparahan teknis menurut sistem penilaian | Probabilitas serangan berhasil 92% |
Vektor dasar pada dua advisory PHP tersebut adalah CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N. Pembaca teknis dapat memeriksanya langsung pada sumber. CVSS merupakan kerangka milik FIRST; skor dan versi dicantumkan bersama agar pembaca tidak membandingkan angka dari metode berbeda tanpa konteks. [4][5][18]
Mengukur dampak memerlukan unit yang konsisten. Percobaan serangan, alamat IP sumber, request, instance, situs, organisasi, dan insiden adalah satuan berbeda. Satu pelaku dapat mengirim banyak request, beberapa situs dapat berbagi satu layanan, dan satu insiden dapat menyentuh banyak host. Menggabungkannya menjadi satu angka korban akan menghasilkan kepastian yang tidak ditopang data.
12. Kronologi yang perlu dibaca dengan zona waktu
| Waktu sumber | Perkembangan | Batas pembacaan |
|---|---|---|
| 20 Oktober | PHP memberi pemberitahuan awal rilis keamanan | Pemberitahuan bukan bukti semua operator telah memperbarui [3] |
| 21 Oktober | Rilis 8.5.12, 8.4.27, 8.3.36, dan 8.2.35 diumumkan | Perbaikan harus sampai ke runtime yang digunakan [2] |
| 21–22 Oktober | NSA, NCSC, dan ACSC memberi atau memperbarui arahan | Bagian latar lama pada suatu halaman tidak selalu mencerminkan pembaruan terakhir [7][8][9] |
| 23 Oktober | PHP dan CERT-EU membahas celah terkait ketiga | Kondisinya lebih khusus; jangan disamakan dengan dua celah awal [2][6] |
| 23 Oktober, 12.30 PT | Unit 42 menambah informasi aktivitas agentic | Setara 24 Oktober, 03.30 WITA [1] |
Konversi terakhir menjelaskan mengapa artikel ini menyebut pembaruan yang relevan pada 24 Oktober di Indonesia. Tanggal pada halaman Amerika dapat berbeda dari tanggal ketika pembaca di Gorontalo atau wilayah WITA menerimanya. Tanggal unggahan, waktu kejadian, dan waktu pembaruan sumber juga harus dipisahkan.
Ada contoh lain yang perlu diwaspadai: halaman peringatan dapat masih mempertahankan paragraf sebelum pengungkapan sambil menambahkan bagian pembaruan setelah patch tersedia. ACSC mempunyai bagian Recent update dan bagian Background dengan konteks waktu berbeda. Mengutip paragraf lama sendirian dapat membuat pembaca mengira patch belum tersedia, padahal halaman yang sama sudah menyatakan sebaliknya. [9]
Kronologi yang baik tidak memaksa seluruh tanggal menjadi satu cerita sederhana. Penemuan, pemberitahuan privat, penyediaan mitigasi, rilis patch, publikasi teknis, percobaan serangan, dan laporan insiden merupakan tahapan berbeda. Masing-masing memerlukan bukti waktunya sendiri.
13. Perbaikan dua celah utama: cabang upstream dan paket vendor
Pengumuman PHP menyebut empat rilis perbaikan untuk dua celah utama: 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. [2] Tabel berikut membantu pembaca menemukan cabang yang relevan; ia tidak menggantikan verifikasi paket distribusi, appliance, atau hosting terkelola.
| Cabang upstream | Rilis perbaikan yang diumumkan | Pemeriksaan operasional |
|---|---|---|
| PHP 8.5 | 8.5.12 | Build yang melayani request dan seluruh worker |
| PHP 8.4 | 8.4.27 | Paket vendor serta deployment aktif |
| PHP 8.3 | 8.3.36 | Container atau image yang benar-benar berjalan |
| PHP 8.2 | 8.2.35 | Rencana pemeliharaan setelah perbaikan darurat |
CERT-EU mencatat distribusi dan penyedia LTS dapat menyediakan paket dengan perbaikan backport. Untuk cabang lama, pengguna perlu memperoleh kepastian vendor atau berpindah ke versi yang didukung. Tersedianya backport sumber minimal tidak mengubah cabang lama menjadi memperoleh dukungan penuh untuk seluruh masalah keamanan lain. [6]
Dengan demikian, membandingkan angka versi secara mentah dapat menghasilkan dua kesalahan. Paket yang nomornya terlihat lama belum tentu belum menerima backport. Sebaliknya, sebuah folder berisi binary baru belum membuktikan proses layanan sudah menggunakannya. Bukti yang diminta harus menghubungkan advisory vendor, identitas paket, dan keadaan deployment.
Pada sistem dengan banyak instance, pemeriksaan juga harus lengkap. Memperbaiki satu server produksi sambil membiarkan replika, staging, atau image dasar lama tetap tersedia dapat mengembalikan kerentanan pada deployment berikutnya. Pekerjaannya mencakup sistem aktif dan jalur yang membangun ulang sistem tersebut.
14. Pembaruan 23 Oktober: CVE-2026-115560 tidak boleh tenggelam
PHP mengumumkan persoalan terkait session upload progress yang juga dapat menyentuh rilis yang sudah menerima patch dua celah awal. Kondisinya tidak sama luas: kombinasi konfigurasi dan perubahan handler serialisasi session saat runtime diperlukan. PHP menyebut susunan ini tidak lazim dan menempatkan perbaikannya dalam siklus rilis reguler. [2]
Untuk jalur khusus itu, panduan sementara menyebut menonaktifkan session.upload_progress.enabled hingga rilis terkait berikutnya dan memulai ulang worker. CERT-EU memasukkan pembaruan tersebut pada revisi 23 Oktober. [6] Pembaca perlu memeriksa arahan PHP terkini untuk konfigurasi masing-masing, terutama bila mitigasi itu sudah diterapkan sebelumnya.
Rincian ini menghasilkan kesimpulan yang lebih tepat daripada “patch kemarin gagal total”. Dua kelemahan yang diperbaiki tetap perlu ditutup. Celah terkait lain mempunyai kondisi dan perlakuan sendiri. Menemukan variasi baru setelah perbaikan merupakan alasan memperbarui inventaris risiko, bukan alasan kembali ke runtime yang lebih lama.
Sebaliknya, kalimat “sudah memakai salah satu versi tabel, jadi seluruh risiko PHP saat ini selesai” juga terlalu luas. Sebuah versi dapat memperbaiki CVE tertentu sementara advisory lain tetap memerlukan perhatian. Penutupan pekerjaan sebaiknya mencantumkan CVE dan ruang lingkup yang benar-benar diverifikasi, sehingga tidak berubah menjadi jaminan tanpa batas.
Ada pelajaran komunikasi di sini. Istilah “sudah aman” sering mencampur perbaikan bug, penutupan paparan, dan hasil investigasi. Laporan status yang lebih berguna menjelaskan apa yang diperbaiki, pada instance mana, kapan diverifikasi, dan persoalan apa yang masih terbuka.
15. Mengapa mitigasi sementara tidak boleh disalin tanpa memahami batasnya?
Advisory kedua PHP menegaskan bahwa menyembunyikan diagnostic atau menonaktifkan tampilan error tidak dengan sendirinya mencegah akses terhadap keadaan internal yang bermasalah. Pengurangan keluaran ke browser berbeda dari perbaikan umur referensi di dalam proses. [5] Tampilan yang lebih tenang belum tentu mencerminkan jalur eksekusi yang lebih aman.
Advisory OOM juga membahas mitigasi konfigurasi beserta keterbatasannya. Menghilangkan batas memori PHP yang dapat dipicu secara terkontrol bukan pengganti patch, dan tidak menghapus seluruh kemungkinan kegagalan alokasi. [4] Mengubah pembatas sumber daya perlu mempertimbangkan ketersediaan layanan dan batas sistem yang tepat.
Ini sebabnya artikel tidak memperlakukan satu pengaturan sebagai resep universal. Bagi situs yang membutuhkan upload besar, pembatas request berpengaruh pada fungsi produk. Bagi sistem padat pengguna, perubahan perilaku memori dapat memengaruhi worker lain. Kontrol sementara perlu mempunyai pemilik keputusan, batas waktu, dan cara memeriksa hasilnya.
Jika pembaruan atau mitigasi yang memadai belum dapat diterapkan, NCSC menyarankan mempertimbangkan sistem tidak diakses sampai risiko tertangani. Pada layanan penting, keputusan itu tetap memerlukan koordinasi dengan pemilik operasional dan konsekuensi layanan. Arahan utamanya adalah mengurangi paparan yang tidak dapat dipertanggungjawabkan, bukan mematikan semua layanan tanpa penilaian. [7]
Pengecualian sementara juga tidak boleh hilang dari perhatian setelah keadaan darurat mereda. Catat sistem yang masih memakai workaround, siapa penanggung jawabnya, dan kapan kontrol tersebut akan diganti dengan perbaikan yang diverifikasi. Tanpa pencatatan itu, tindakan sementara mudah menjadi konfigurasi permanen yang tidak lagi dipahami.
16. WAF dapat membeli waktu, tetapi tidak membuktikan server sudah bersih
Cloudflare menjelaskan bahwa proteksi PHP2Shell telah disiapkan sebelum pengungkapan publik dan tetap meminta pelanggan memperbarui PHP. Ketersediaan aturan pada penyedia bukan bukti bahwa seluruh jalur ke setiap origin sudah melewati perlindungan yang benar. Konfigurasi, cakupan, serta deployment aktual tetap perlu diperiksa. [13]
Full transaction detection menambahkan konteks respons terhadap pemeriksaan request. Penyedia dapat menilai sinyal pada transaksi dan menahan respons tertentu sebelum sampai ke peminta. Ini membantu menjelaskan bahwa respons pertahanan tidak selalu hanya berbentuk daftar pola pada permintaan masuk. [14]
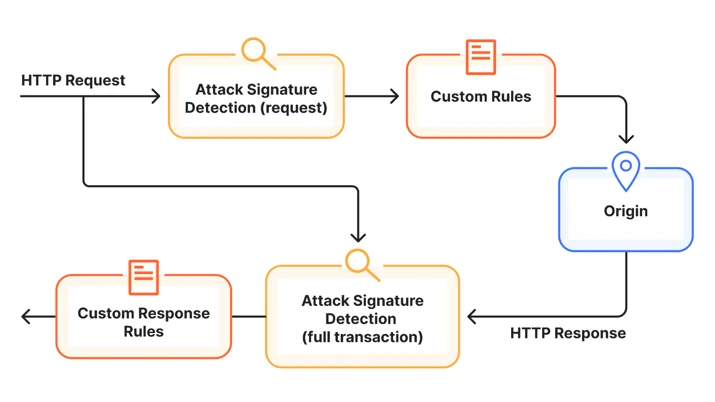
Tetapi jika suatu respons dihentikan setelah origin memproses request, kejadian pada origin masih perlu dipahami. Pemblokiran keluaran dapat membantu membatasi pengungkapan, sementara proses atau keadaan aplikasi di belakangnya mungkin memerlukan pemeriksaan. Arsitektur kontrol menentukan tindakan apa yang dilakukan pada tahap mana.
Begitu pula, ada perbedaan antara aturan tersedia, aturan terpasang, aturan beroperasi dalam mode pencegahan, dan aturan benar-benar melihat seluruh lalu lintas yang relevan. Bukti operasional perlu menjawab lapisan-lapisan tersebut. Sebuah ikon layanan keamanan pada dashboard tidak boleh menggantikan pemeriksaan jalur request.
Kontrol tepi juga tidak menghapus akses yang mungkin sudah diperoleh sebelum aturan diterapkan. Penyerang yang telah menggunakan kredensial sah atau meninggalkan akses lain dapat melanjutkan lewat rute yang berbeda. Karena itu, evaluasi firewall dan evaluasi kompromi harus diperlakukan sebagai pekerjaan yang saling melengkapi.
17. Deteksi: cari hubungan antarkejadian, bukan satu kata ajaib
Query hunting Unit 42 mendeteksi perilaku pascaeksploitasi, tidak khusus membuktikan CVE PHP. Aktivitas sah bisa ikut terdeteksi, sehingga hasil perlu divalidasi. [1]
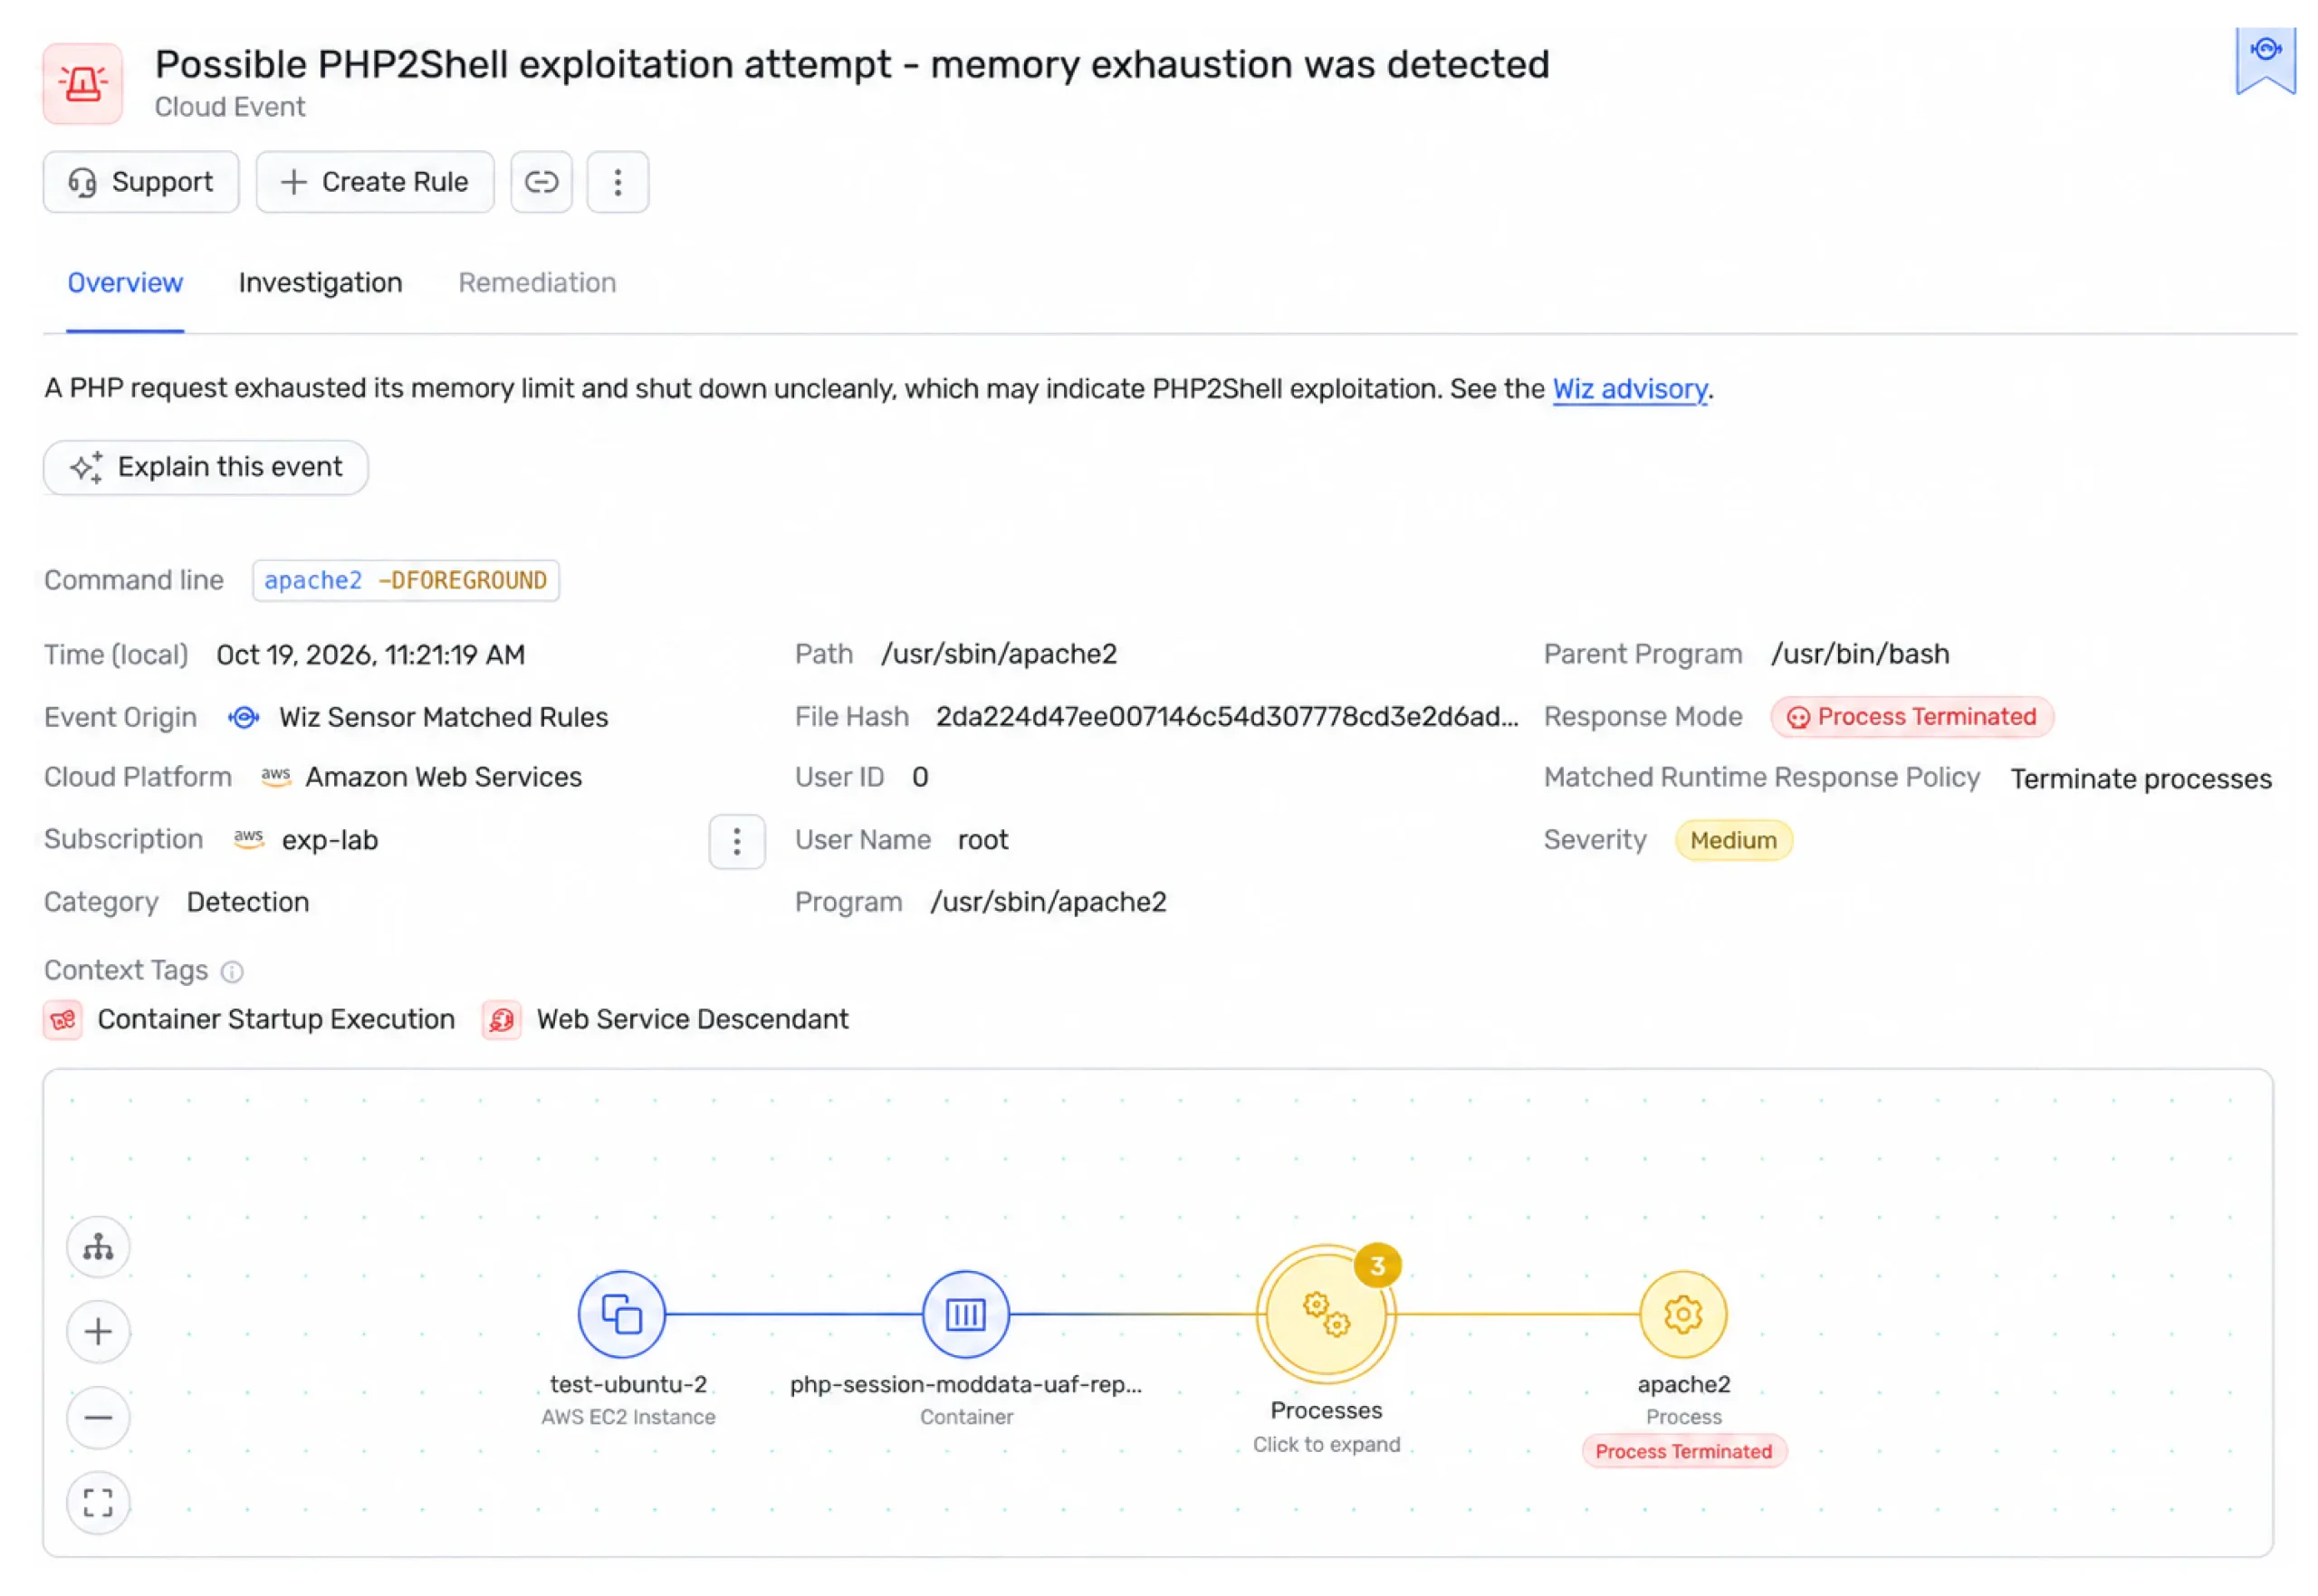
Konteks sangat menentukan. Aplikasi pemantauan atau panel hosting tertentu memang menjalankan proses sistem. Sebuah proses turunan tidak selalu merupakan serangan. Namun, rangkaian proses yang tidak lazim, pembacaan rahasia, koneksi baru ke internal, dan perubahan persistensi dapat lebih bermakna ketika dilihat bersama.
| Area bukti | Pertanyaan pemeriksa | Kesimpulan yang terlalu cepat |
|---|---|---|
| Request dan error layanan | Apa yang terjadi sebelum proses mencurigakan? | Semua error memori adalah eksploit |
| Proses dan akun | Apakah perilakunya sesuai fungsi layanan? | Semua pemanggilan shell adalah serangan |
| Akses rahasia | Material apa yang disentuh dan siapa yang berhak? | Membaca satu berkas membuktikan seluruh database bocor |
| Koneksi internal | Apakah tujuan dan protokolnya sesuai kebutuhan? | Koneksi terenkripsi pasti aman |
| Identitas dan otorisasi | Apakah hak atau faktor autentikasi berubah? | Tidak ada Domain Admin berarti tidak ada dampak |
Untuk menghubungkan kejadian, pencatatan waktu harus konsisten. Perbedaan zona waktu, sinkronisasi jam yang buruk, atau retensi log pendek dapat memutus rangkaian bukti. Ketiadaan satu jenis log juga harus dilaporkan sebagai keterbatasan, bukan diubah menjadi bukti tidak ada kejadian.
Ada batas lain: alat deteksi dapat menunjukkan pola yang relevan tanpa memberi jawaban lengkap mengenai penyebab. Identifikasi proses web yang menjalankan tindakan tidak biasa membantu menentukan prioritas penyelidikan. Pembuktian CVE tertentu, aktor tertentu, atau penggunaan model tertentu masih memerlukan data tambahan.
18. Patch, pemeriksaan kompromi, dan pemulihan adalah tiga pekerjaan berbeda
Panduan NSA menempatkan inventaris, pembaruan vendor, peningkatan pencatatan, dan penanganan layanan usang sebagai bagian respons. [8] NCSC juga menekankan perlunya memeriksa bukti kompromi ketika organisasi tidak segera dapat memperbarui atau menonaktifkan sistem. [7] Mengumumkan patch terpasang tidak menjawab seluruh pertanyaan tersebut.
| Pekerjaan | Tujuan | Contoh bukti penutupan |
|---|---|---|
| Perbaikan runtime | Menutup kelemahan perangkat lunak tertentu | Paket/build dan proses aktif telah diverifikasi |
| Pemeriksaan kompromi | Menentukan apakah akses atau dampak sudah terjadi | Ruang lingkup, log, artefak, dan keterbatasan pemeriksaan |
| Penanganan kredensial | Mencabut otorisasi yang mungkin sudah diketahui pihak lain | Token, sesi, atau faktor terkait telah ditangani sesuai cakupan |
| Pemulihan layanan | Mengembalikan operasi dengan keadaan yang dapat dipercaya | Fungsi, pembatas akses, dan pemantauan diperiksa kembali |
Sistem yang telah dimodifikasi penyerang tidak otomatis dapat dipercaya hanya karena binary PHP-nya baru. Pemulihan dapat memerlukan keputusan mengenai pembangunan ulang, validasi konfigurasi, dan penggantian rahasia. Besarnya tindakan harus mengikuti bukti serta tingkat keyakinan terhadap keadaan sistem, bukan satu prosedur yang dipaksakan untuk semua kasus.
Sebaliknya, dugaan kompromi perlu dikelola tanpa merusak bukti secara tidak perlu. Perubahan darurat dapat mempunyai alasan kuat, tetapi keputusan dan waktunya sebaiknya dicatat. Tim respons perlu mengetahui apa yang berubah karena penyerang dan apa yang berubah karena administrator sedang memulihkan layanan.
Pengelolaan insiden yang baik juga membutuhkan peran yang jelas. NCSC menempatkan persiapan, tim, kemampuan teknis, dan pemeliharaan proses sebagai bagian respons insiden. [30] Serangan bergerak melalui sistem; respons sering tersendat pada batas antarorganisasi, kontrak vendor, atau tidak jelasnya siapa yang berwenang menghentikan suatu layanan.
19. Apa yang perlu diminta pemilik situs kepada penyedia hosting?
Untuk organisasi kecil, sebagian besar kendali teknis mungkin berada pada penyedia. Hal itu membuat pertanyaan yang tepat sangat berharga. Pemilik layanan tidak harus meminta log berisi rahasia pelanggan atau detail keamanan yang tidak perlu dipublikasikan. Yang dibutuhkan adalah bukti cukup untuk memahami status risiko dan pekerjaan yang masih terbuka.
| Pertanyaan kepada penyedia | Jawaban yang membantu mengambil keputusan |
|---|---|
| Runtime dan paket mana melayani situs? | Identitas versi/build serta advisory paket yang relevan |
| Apakah semua instance sudah ditangani? | Cakupan pool, replika, container, atau layanan terkait |
| Apakah proses lama sudah dihentikan? | Verifikasi deployment serta worker yang aktif |
| Bagaimana celah ketiga dinilai? | Penilaian konfigurasi dan arahan terbaru yang diterapkan |
| Apa dasar klaim perlindungan firewall? | Cakupan kontrol, mode, dan jalur origin yang dilindungi |
| Apakah periode paparan diperiksa? | Ringkasan pemeriksaan, temuan, dan keterbatasannya |
| Kapan status akan diperbarui? | Penanggung jawab serta waktu pemeriksaan berikutnya |
Inventaris NCSC-NL dapat membantu menemukan produk yang berpotensi membawa PHP. Namun, label Investigation, Vulnerable, Fix, Workaround, dan Not vuln berbeda makna. Pengelolanya sendiri meminta pembaca memeriksa sumber vendor atau penelitian primer, karena daftar itu merupakan petunjuk investigasi dan tidak menjamin lengkap. [23]
Jika penyedia menjawab “kami memakai versi lama tetapi sudah melakukan backport”, mintalah rujukan paket yang sesuai. Jika menjawab “sudah aman karena CMS terbaru”, kembalikan pertanyaan ke runtime dan layanan yang benar-benar berjalan. Tujuannya memperoleh keadaan yang dapat diverifikasi, bukan mengadu istilah teknis.
Untuk aplikasi buatan sendiri, daftar produk publik mungkin tidak menyebut namanya sama sekali. Ketidakhadiran itu tidak membuktikan tidak terdampak. Organisasi tetap perlu memahami komponen aplikasinya sendiri, termasuk layanan lama yang masih dapat diakses meski sudah tidak masuk daftar proyek aktif.
20. Bukti sebelumnya menunjukkan otomatisasi nyata, sekaligus keterbatasannya
Laporan Unit 42 pada Juli 2026 membahas kampanye lain yang memakai DeepSeek melalui Hermes Agent, dengan orkestrasi melalui Telegram. Peneliti memperoleh konfigurasi dan log dari infrastruktur yang terekspos. Laporan itu juga membedakan penggunaan alat yang terkonfirmasi dari tanda penggunaan yang lognya tidak ditemukan, serta mencatat kombinasi aktivitas otonom dan eksploitasi manual. [19]
Kasus tersebut berguna sebagai pembanding tingkat bukti. Konfigurasi dan riwayat sesi memberi jenis visibilitas yang berbeda dari inferensi berdasarkan pola perintah. Tetapi ia bukan bukti bahwa operator, model, atau framework yang sama dipakai pada serangan PHP Oktober. Menggunakan kasus pembanding dengan benar membantu pembaca menilai metode penelitian tanpa menciptakan hubungan baru.
Ada pula risiko mengubah satu kasus menjadi penilaian terhadap seluruh teknologi. Framework agen, terminal, dan layanan pesan memiliki banyak penggunaan sah. Tindakan pelaku perlu dinilai dari target, izin, dan aktivitasnya. Nama alat tidak menggantikan bukti mengenai apa yang dilakukan dan siapa yang bertanggung jawab.
Justru catatan tentang kegagalan dan intervensi manual membantu memahami kemampuan nyata. Otomatisasi dapat mengurangi pekerjaan berulang sekalipun tidak berhasil pada semua target. Di sisi lain, keberhasilan pada satu lingkungan tidak menetapkan tingkat keberhasilan yang sama pada lingkungan berbeda. Pertahanan perlu mengamati peningkatan kapasitas tanpa mengubahnya menjadi mitos mesin yang selalu berhasil.
21. Pada sisi peneliti, AI juga memperpendek pekerjaan yang sebelumnya mahal
OpenAI menyatakan Calif mengidentifikasi kelemahan kritis memakai GPT-5.6 Sol dalam inisiatif Patch the Planet, sementara Wiz secara independen menemukan dan melaporkan kedua celah. Pemelihara PHP memimpin perbaikan dan rilis; sejumlah pihak membantu penelitian, pengujian, dan koordinasi perlindungan. Itu keterangan pihak yang terlibat, bukan kesimpulan redaksi dari pengujian mandiri. [12]
Calif menguraikan sejarah penelitian yang berakar pada pengelolaan kegagalan memori dan pengembangan demonstrasi terhadap berbagai aplikasi. [11] Membaca laporan tersebut membantu membedakan ditemukannya pola bug dari pekerjaan lanjutan untuk menentukan dampak, memvalidasi kondisi, dan mengoordinasikan perbaikan.
Ada empat pekerjaan yang sering diringkas menjadi satu kata “menemukan”: menghasilkan dugaan, memvalidasi perilaku, menilai dampak, dan menyiapkan perbaikan. Model dapat membantu masing-masing dengan cara berbeda. Suatu temuan yang terdengar meyakinkan belum tentu dapat direproduksi; suatu crash yang dapat direproduksi belum tentu menghasilkan dampak yang sama pada semua konfigurasi.
Kecepatan karena itu harus dinilai bersama mutu verifikasi. Jika otomatisasi menghasilkan seratus laporan dan sebagian besar belum valid, beban pemelihara bisa meningkat tanpa perbaikan yang sepadan. Jika otomatisasi menghasilkan temuan yang teruji, dilengkapi perbaikan yang baik, manfaatnya berbeda. Jumlah keluaran sendiri belum cukup mengukur kemajuan keamanan.
Penemuan oleh pihak yang berkoordinasi dengan pemelihara dapat menciptakan waktu bagi pembela untuk menyiapkan perbaikan sebelum detail publik tersedia. Tetapi manfaat jendela itu baru terasa ketika distribusi, vendor, penyedia layanan, dan operator akhir mampu memasang perbaikan. Pengungkapan terkoordinasi dan kemampuan deployment harus saling menyambung.
22. NOVA: skala penemuan meningkat, tetapi angkanya bukan sensus dunia
Pada laporan Agustus, Unit 42 menyebut pipeline NOVA menganalisis 3.915 proyek dalam dua bulan dan menemukan 14.090 kerentanan yang mereka nyatakan telah divalidasi. Ini hasil penelitian internal vendor dengan cakupan serta prosesnya sendiri. Angka tersebut bukan jumlah perusahaan yang dibobol atau pengukuran prevalensi celah pada seluruh perangkat lunak. [20]
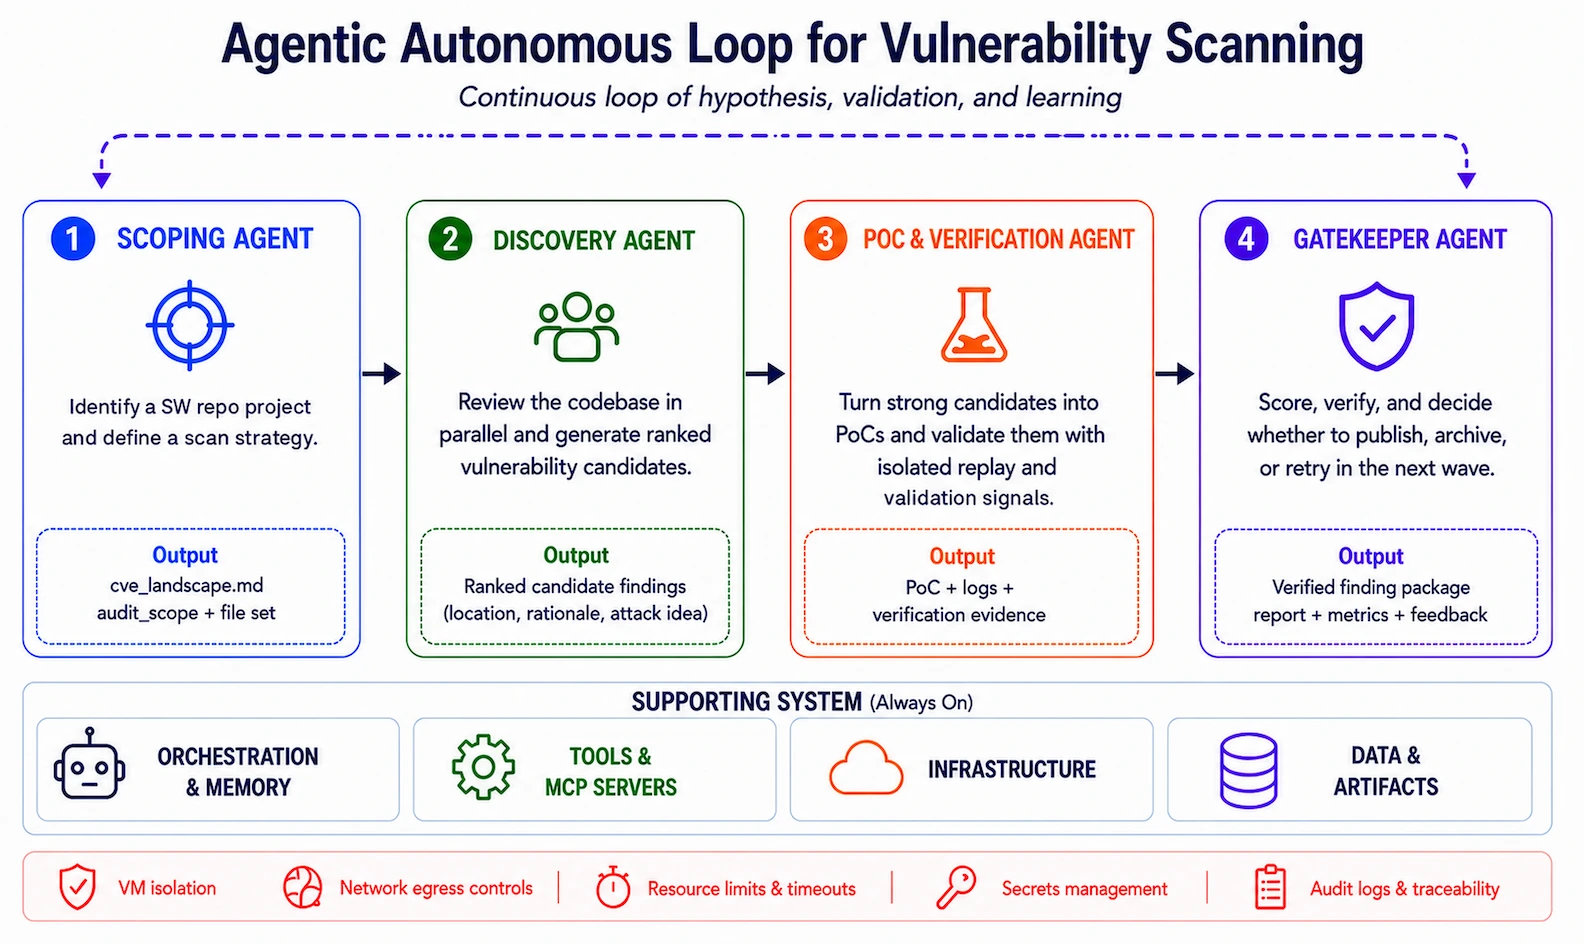
Diagram NOVA menggambarkan pembagian pekerjaan penetapan lingkup, pencarian kandidat, validasi, dan peninjauan keluaran. Memisahkan fungsi tersebut merupakan cara membaca sistem penelitian yang lebih berguna daripada membayangkan satu chatbot langsung menghasilkan seluruh jawaban. Pengawasan, lingkungan uji, dan pengelolaan artefak tetap berperan. [20]
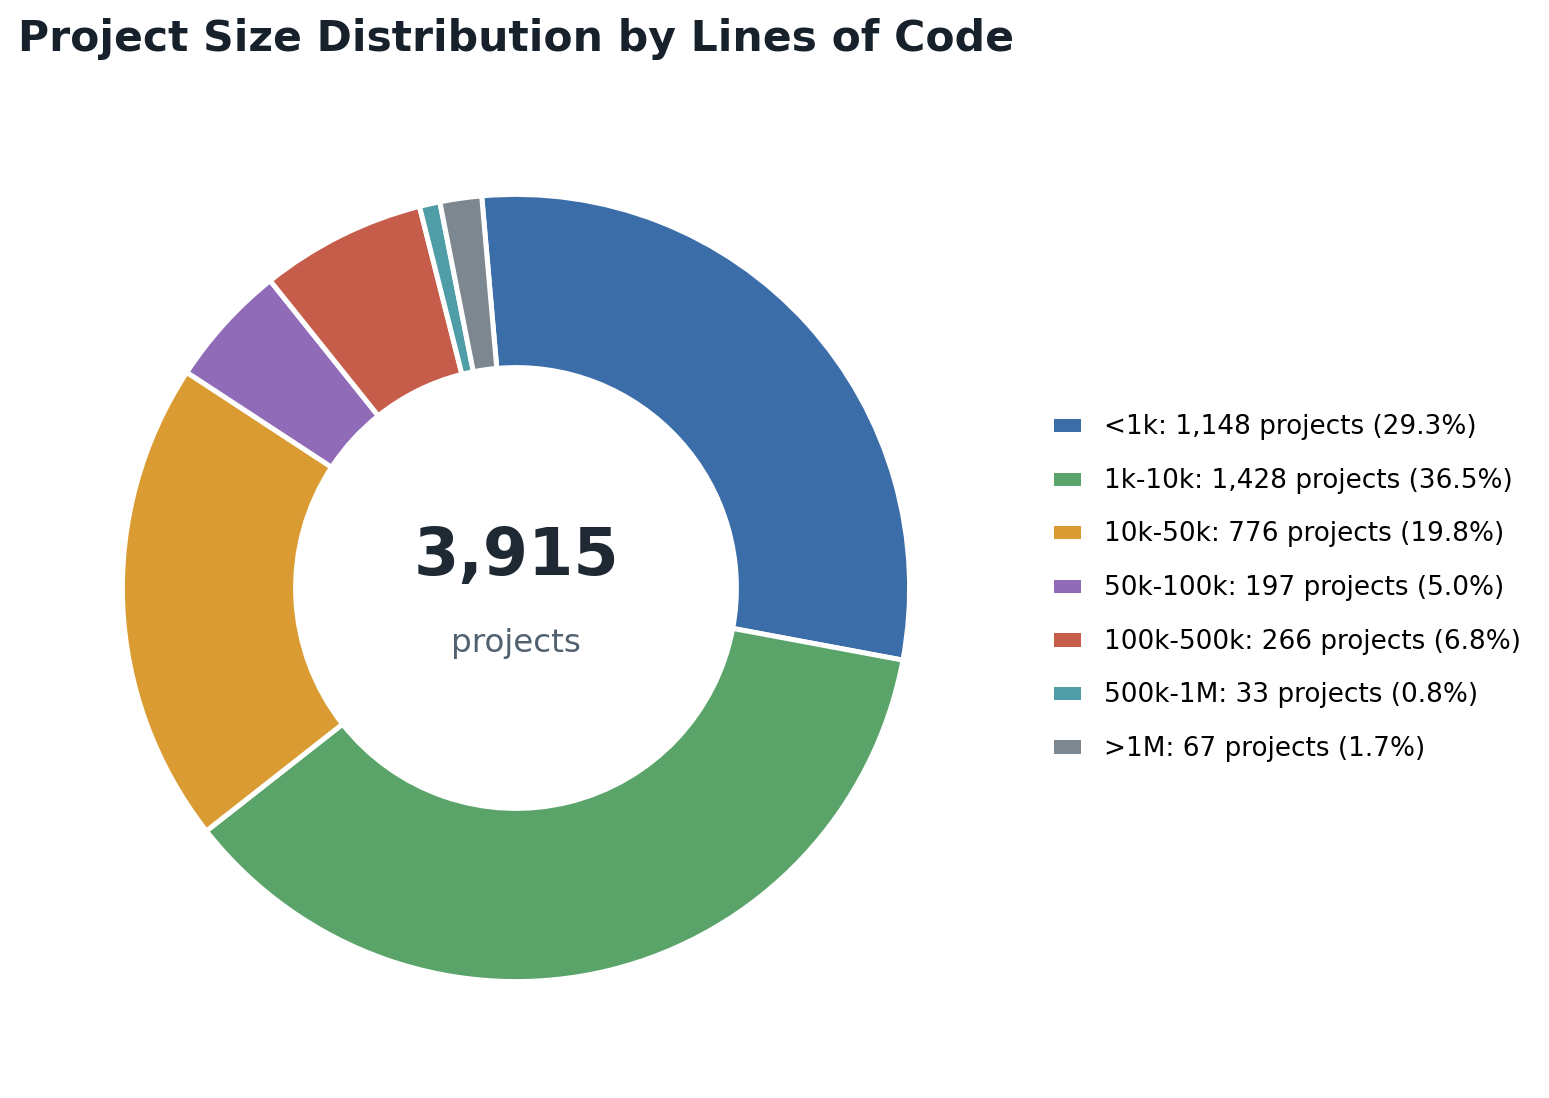
Distribusi ukuran proyek juga membantu mengingatkan bahwa jumlah proyek tidak sama dengan luas seluruh kode yang dianalisis. Sebuah paket kecil dan platform besar mempunyai hubungan ketergantungan yang berbeda. Demikian pula, beberapa temuan dalam satu proyek dapat berkaitan satu sama lain. Sebelum membandingkan dua pipeline, pembaca perlu memeriksa unit temuan, deduplikasi, validasi, serta kondisi pengujiannya.
Bagian analitis yang masih terbuka adalah seberapa besar peningkatan mutu pertahanan setelah temuan itu dipublikasikan dan diperbaiki. Indikator yang lebih lengkap dapat mencakup respons pemelihara, waktu menyiapkan patch, penerimaan patch, kemunculan regresi, dan luas deployment. Kecepatan menemukan masalah merupakan salah satu tahap dalam rantai hasil tersebut.
23. Kemacetan baru: manusia dan organisasi masih harus memperbaiki hasilnya
Dalam tulisan 1 Mei 2026, CTO NCSC Ollie Whitehouse sudah meminta organisasi bersiap menghadapi gelombang patch yang menangani utang teknis. Ia menekankan permukaan eksternal, proses pembaruan yang lebih cepat, serta penggantian teknologi yang tidak lagi didukung. Ini konteks strategis sebelum Black October, bukan peringatan yang baru muncul sesudah PHP2Shell. [22]
Kemacetannya dapat terjadi di banyak tempat. Organisasi belum tahu komponen apa yang dipakai. Pemelihara kekurangan waktu meninjau perbaikan. Vendor belum menerbitkan paket. Sistem tidak mempunyai lingkungan uji yang mewakili produksi. Pemilik layanan takut perubahan akan mengganggu operasi, tetapi tidak memiliki cara mengambil keputusan darurat secara tertib.
Panduan respons eksploitasi aktif NCSC meminta jalur cepat yang melibatkan tim operasi dan penanggung jawab layanan. Shadow IT serta kewajiban penyedia perlu masuk proses yang sama. [28] Keamanan tidak dapat memperbaiki sistem sendirian jika orang yang memegang akses deployment berada di tim lain dan tidak memiliki prioritas yang sama.
Karena itu, investasi pertahanan tidak selalu berarti membeli model AI baru. Inventaris yang benar, log yang dapat dihubungkan, pengurangan hak, pembaruan yang dapat diuji, dan keputusan operasional yang jelas tetap menentukan hasil. AI dapat membantu proses, tetapi tidak mengambil alih tanggung jawab organisasi atas layanan yang dioperasikannya.
Ada peluang nyata untuk perbaikan: otomasi inventaris, pemetaan advisory ke paket, pengujian regresi, dan verifikasi deployment dapat mengurangi pekerjaan berulang di sisi pembela. Namun, setiap otomasi membutuhkan sumber data yang benar dan kewenangan yang sesuai. Menyerahkan hak luas kepada agen tanpa batas dan pencatatan justru dapat menambah masalah yang ingin diselesaikan.
24. Prioritas yang bisa diuji, bukan slogan ‘harus lebih cepat’
| Lapisan pekerjaan | Hasil yang dapat diperiksa | Risiko bila hanya berhenti pada klaim |
|---|---|---|
| Inventaris | Aset, runtime, pemilik, dan eksposur diketahui | Instance tersembunyi tetap tertinggal |
| Remediasi | Paket serta proses aktif sesuai perbaikan | Berkas baru tersedia tetapi layanan lama berjalan |
| Pengendalian akses | Akun dan koneksi sesuai kebutuhan | Akses awal berubah menjadi akses luas |
| Investigasi | Bukti, lingkup, dan keterbatasan dicatat | Patch dianggap menghapus kompromi sebelumnya |
| Rahasia autentikasi | Material yang berisiko ditangani menurut jenisnya | Reset kata sandi dianggap mencabut semua token |
| Pemulihan | Layanan serta kontrol diuji kembali | Sistem pulih secara fungsi tetapi belum dipercaya |
| Deployment berikutnya | Image dan jalur rilis tidak mengembalikan komponen lama | Kerentanan muncul kembali setelah rebuild |
Daftar ini merupakan sintesis redaksi, bukan kewajiban universal atau urutan yang harus dijalankan secara kaku pada semua sistem. Organisasi dengan layanan keselamatan kritis, hosting sederhana, dan infrastruktur identitas besar mempunyai konsekuensi operasional berbeda. Kerangka penilaian harus membantu menentukan keputusan, bukan menggantikan pemahaman lingkungan.
NCSC menjelaskan pentingnya pengelolaan kerentanan sebagai proses validasi berulang terhadap pembaruan dan konfigurasi. [29] Pada lapisan jaringan, panduannya menekankan perlindungan kredensial, hak minimum, segmentasi, akun istimewa, serta pemantauan. [27] Kontrol tersebut membatasi apa yang dapat dilakukan penyerang setelah salah satu pintu masuk terbuka.
Pertanyaan penutup yang paling berguna bagi pemilik layanan adalah: bukti apa yang membuat kita yakin keadaan sudah berubah? Bukan hanya apakah tiket ditutup, tetapi apakah proses yang benar memakai perbaikan, apakah jalur akses dibatasi, dan apakah periode paparan sudah diperiksa sesuai kemampuan. Jawaban yang tidak lengkap perlu dicatat sebagai pekerjaan terbuka.
25. Batas riset dan hal yang masih belum diketahui
Riset ini memeriksa sumber terbuka sampai 24 Oktober 2026. Redaksi tidak melakukan pemindaian target publik, menguji eksploit pada pihak lain, atau memperoleh akses ke infrastruktur korban. Ringkasan insiden, telemetri vendor, demonstrasi laboratorium, dan prediksi perkembangan AI diperlakukan sebagai jenis bukti yang berbeda.
Informasi publik yang diakses belum cukup untuk menetapkan identitas korban pemerintah Eropa, model penyerang pada kasus tersebut, volume data yang benar-benar dikirim keluar, atau persentase seluruh serangan PHP2Shell yang memakai agen. Tidak ada dasar untuk menetapkan jumlah korban Indonesia dari angka global yang berbeda unit pengukurannya.
Ungkapan tentang “database disedot dalam hitungan detik” tidak dipakai sebagai fakta kasus. Begitu pula, percobaan eskalasi tidak diubah menjadi keberhasilan, dan contoh penelitian tidak diubah menjadi daftar korban. Jika ada pembaruan bukti, status klaim perlu diperbarui dengan tanggal agar pembaca dapat membedakan apa yang sudah diketahui dari apa yang diketahui belakangan.
Materi visual berasal dari foto atau publikasi sumber yang diperiksa. Foto kantor merupakan arsip 2018 dan diberi label. Diagram vendor menunjukkan penjelasan atau pengamatan menurut penerbitnya, bukan rancangan baru redaksi yang menyamar sebagai bukti. Setiap gambar digunakan sekali pada bagian yang relevan; tidak ada gambar base64 di dalam HTML artikel.
Alarm terbesar dari kasus ini berada pada menyusutnya waktu untuk memahami dan membatasi sebuah pembobolan. Otomatisasi dapat membuat langkah lanjutan lebih teratur dan lebih cepat diulang. Respons yang berguna harus sama konkretnya: ketahui komponen, pasang perbaikan, batasi akses, dan periksa bukti. Tingkat keyakinan terhadap hasilnya harus mengikuti data yang benar-benar tersedia.
Sumber dan dokumen pemeriksaan
- Palo Alto Networks / Unit 42 — Threat Brief PHP2Shell, pembaruan 23 Oktober 2026
Ringkasan insiden, indikator agen, dan estimasi eksposur.
- PHP Group — Pengumuman keamanan dan informasi session upload progress, 21–23 Oktober 2026
Sumber primer versi perbaikan dan celah terkait CVE-2026-115560. Halaman bergerak; arsip 2026 disediakan pada rujukan berikutnya.
- PHP Group — Arsip pengumuman 2026
Tanggal rilis, cabang PHP, dan catatan mitigasi dibaca sesuai pengumuman.
- PHP Group / GitHub Security Advisory — CVE-2026-109618: RCE via OOM corruption
Sumber primer mekanisme, batas bukti antar-SAPI, dampak, dan vektor CVSS 4.0.
- PHP Group / GitHub Security Advisory — CVE-2026-109619: RCE via stale global state
Sumber primer keadaan antarrekuest dan kondisi konfigurasi. Tidak semua lingkungan memiliki jalur eksploitasi yang identik.
- CERT-EU — Security Advisory 2026-018, versi 1.2 tanggal 23 Oktober 2026
Rujukan respons lintas produk, cabang lama, dan pembaruan celah ketiga. Sejarah revisi diperiksa.
- UK National Cyber Security Centre — Critical security issue affecting PHP, 21 Oktober 2026
Panduan prioritas inventaris, perbaikan, isolasi, dan pemeriksaan indikasi kompromi.
- US National Security Agency — Advisory PHP, 21 Oktober 2026
Sumber primer rekomendasi patch, pencatatan, layanan lama, dan pengurangan eksposur.
- ASD Australian Cyber Security Centre — Critical vulnerabilities in PHP, diperiksa 22 Oktober 2026
Memuat bagian latar sebelum rilis dan bagian Recent update sesudah patch. Pernyataan yang berbeda waktu tidak digabung.
- Wiz Research — PHP2Shell, 21 Oktober 2026
Sumber primer demonstrasi dampak, pengungkapan memori, dan visual teknis. Bahasa promosi vendor tidak dijadikan ukuran risiko global.
- Calif Research — A tale of two PHP remote vulnerabilities, 21 Oktober 2026
Sumber primer sejarah penelitian dan koordinasi. Demonstrasi lab dibedakan dari serangan yang diamati pada korban.
- OpenAI — Patch the Planet: coordinated disclosure, 21 Oktober 2026
Pernyataan pihak yang terlibat penemuan dan koordinasi perbaikan. Model pada penelitian tidak otomatis sama dengan model penyerang.
- Cloudflare — Proteksi terhadap PHP2Shell, 21 Oktober; pembaruan 23 Oktober 2026
Sumber primer mitigasi WAF dan perlunya memperbarui runtime. Ketersediaan fitur berbeda dari verifikasi konfigurasi setiap situs.
- Cloudflare — Full transaction detection, 21 Oktober 2026
Sumber primer penjelasan request–response dan visual arsitektur pertahanan.
- W3Techs — Usage statistics of PHP, diakses 24 Oktober 2026
69,3% adalah situs yang bahasa pemrograman sisi servernya diketahui W3Techs, bukan semua perangkat atau layanan internet.
- Anadolu Agency — Peringatan Jason Clinton, 23 Oktober 2026
Atribusi istilah vulnerability tsunami dan peringatan strategis. Unggahan X asli belum terverifikasi langsung dalam riset ini.
- The Guardian — Black October, 23 Oktober 2026
Foto PHP.net.
- FIRST — CVSS v4.0 Specification Document
CVSS mengukur karakteristik dan tingkat keparahan; bukan probabilitas sukses serangan. CVSS milik FIRST, digunakan dengan atribusi.
- Palo Alto Networks / Unit 42 — Kampanye otonom yang dilaporkan 30 Juli 2026
Konteks kasus terdahulu, termasuk sesi yang dianalisis dari Mei. Tidak dinyatakan sebagai pelaku yang sama dengan kasus PHP Oktober.
- Palo Alto Networks / Unit 42 — NOVA dan vulnerability burst, 4 Agustus 2026
Hasil pipeline internal vendor: bukan sensus seluruh kode atau jumlah organisasi yang dibobol.
- Anthropic — Detecting and countering misuse of AI: September 2026
Mencakup kasus yang ditangani Desember 2025–Agustus 2026. Bukan atribusi langsung atas kasus PHP2Shell Oktober.
- UK National Cyber Security Centre — Preparing for a vulnerability patch wave, 1 Mei 2026
Kerangka strategis yang mendahului Black October; tidak disebut sebagai pengumuman baru Oktober.
- NCSC-NL — Inventaris software potensial terdampak PHP2Shell
Label Investigation, Vulnerable, Fix, Workaround, dan Not vuln memiliki makna berbeda. Daftar tidak menjamin lengkap.
- MITRE ATT&CK — Unsecured Credentials, T1552
Rujukan istilah akses kredensial; pemetaan teknik merupakan analisis redaksi, bukan atribut otomatis pelaku.
- Microsoft Learn — LDAP channel binding, pembaruan 2 Oktober 2026
Rujukan primer mengapa TLS dan pengikatan autentikasi memiliki fungsi berbeda; konfigurasi harus sesuai jenis sesi dan kompatibilitas klien.
- UK National Cyber Security Centre — Why MFA matters, diperiksa 26 September 2024
Rujukan primer variasi kekuatan MFA. Bukan panduan untuk mengabaikan MFA setelah insiden kebocoran rahasia.
- UK National Cyber Security Centre — Preventing lateral movement, diperiksa 10 Maret 2021
Rujukan segmentasi, hak minimum, perlindungan akun istimewa, dan pemantauan.
- UK National Cyber Security Centre — Responding to active exploitation of vulnerabilities
Rujukan jalur respons cepat, koordinasi pemilik layanan, dan shadow IT.
- UK National Cyber Security Centre — Vulnerability management, diperiksa 1 Mei 2026
Kerangka validasi proses pembaruan dan pengelolaan risiko organisasi.
- UK National Cyber Security Centre — Incident management
Rujukan persiapan, peran, dan kemampuan respons; bukan bukti bahwa artikel ini melakukan forensik korban.
- Namaste jinx / Wikimedia Commons — Kampus Palo Alto Networks, 1 Oktober 2018
Foto asli arsip, lisensi CC BY-SA 4.0. Bukan dokumentasi insiden Oktober 2026.
- FIDO Alliance — Passkeys
Arsitektur autentikasi kunci publik dan perbedaan dari rahasia bersama.